新闻中心 - 哨兵信息科技集团有限公司
-
 重庆代码审计安全测试公司
代码审计通常是由具备丰富经验的安全工程师或团队进行的,他们会使用各种技术和工具来深入分析和评估代码的安全性。代码审计可以手动进行,也可以使用自动化工具来辅助。手动审计通常更加深入,但耗时较长;而自动化...
发布时间:2026.06.25 -
 云南信息安全测试种类有哪些
网络安全风险评估是一个比较重要的过程,它可以帮助企业识别潜在的威胁和漏洞,并基于此调整和优化安全措施。那我们应该如何依据风险评估结果来进行安全措施的调整和优化呢? 1.评估安全风险 首先,需要对系统和...
-
 宁波第三方代码审计测试机构哪家好
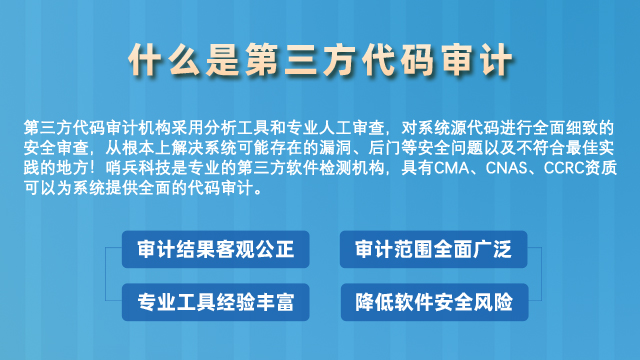
源代码安全审计服务采用分析工具和专业人工审查,对系统源代码进行细致的安全审查,从根本上解决系统可能存在的漏洞、后门等安全问题!源代码审计(CodeReview)是由具备丰富编码经验并对安全编码原则及应...
-
合肥代码审计检测报告
代码审计的任务之一就是发现代码中的安全漏洞。这些漏洞可能包括SQL注入、跨站脚本攻击(XSS)、命令注入、CSRF、CROS、业务逻辑漏洞、缓冲区溢出、权限绕过等常见的安全问题。通过审计,可以及时发现...
-
 成都信息化系统安全测试
软件产品测试报告费用的影响因素:1.软件产品测试报告的费用通常与项目的规模紧密相关。对于小型软件项目,测试报告的费用可能相对较低,因为测试范围有限,所需的人力、时间和资源也较少。而对于大型、复杂的软件...
-
 信息化项目功能检测机构
软件产品登记测试是取得国家软件产业在税收方面享受减免的优惠政策而设立的测试类型,对软件产品进行登记测试,出具软件产品登记测试报告。用途测试报告多用干软件产品退税,软件产品评估,软件企业两免一减半退税,...
-
 第三方软件评测多少钱
软件测试如何高效选择第三方检测机构?1.咨询与讨论:与候选的第三方测试机构进行深入沟通,阐述项目特点和需求,询问其测试策略、测试方法和测试周期等具体实施方案。2.服务报价与合同条款:比较不同机构的服务...
-
 辽宁信息安全测试用途
CCRC资质认证过程极为严格,对企业技术能力、人员资质、服务案例、管理制度等多方面进行深入的考察。如技术能力方面,要求企业具备先进的漏洞扫描、渗透测试等工具及专业技术团队;人员资质上,测试人员需持有C...