新闻中心 - 哨兵信息科技集团有限公司
-
 四川CMA资质信息安全测试报告
信息安全测试主要依据ISO 27001标准,这是信息安全管理体系的国际标准认证,表明机构在信息安全方面具备专业的能力和管理水平。 信息安全的 模型主要是指代机密性(Confidentiality)、完...
发布时间:2026.06.03 -
 西宁第三方代码审计安全评测机构
国内主要的实验室或第三方测试机构资质,有CNAS认可及CMA认定。CMA是中国计量认证的缩写,它是一种行政许可,具有强制性;CNAS是由中国合格评定国家认可委员会组织评审的资质。CNAS是自愿的认可,...
-
 海口第三方代码审计安全测试多少钱
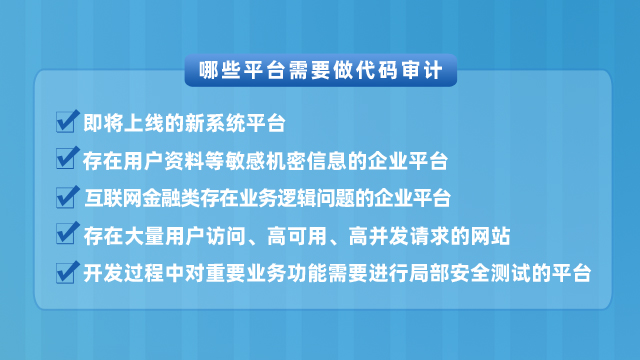
代码审计内容包括:安全漏洞检测:通过静态代码分析和动态代码测试,识别软件中的安全漏洞,如跨站脚本攻击(XSS)、SQL注入、代码注入等,并评估这些漏洞可能带来的风险。性能问题分析:评估代码的执行效率、...
-
广东信息安全测试公司如何选
软件测评机构的渗透测试通常可以提供两种服务方式:自主式渗透测试和交互式渗透测试,它们的区别在于测试中的互动程度及所用方法。 1.自主式渗透测试是由测试人员独自进行,不需要客户参与。测试人员依据基础信息...
-
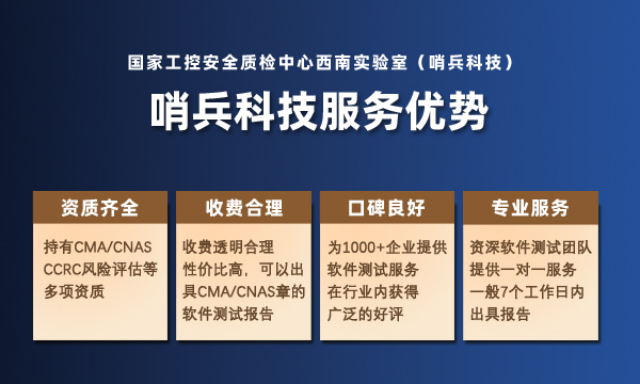 北京代码审计测试报告
漏洞扫描和代码审计都是安全测试的重要工具,但它们的目的和应用范围有很大的不同。漏洞扫描(网络脆弱性扫描),是指基于漏洞数据库,通过扫描等手段对指定的远程或者本地计算机系统的安全脆弱性进行检测,发现可利...
-
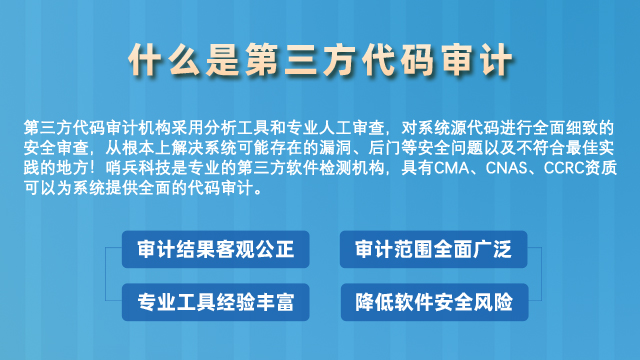 青岛代码审计安全检测机构
在审计源代码时,还可以采用正向追踪数据流和逆向溯源数据流两种方法。正向追踪数据流是指跟踪用户输入参数,来到代码逻辑,然后审计代码逻辑缺陷并尝试构造payload;逆向溯源数据流是指从字符串搜索指定操作...
-
 第三方信息安全测试报告费用
ISO/IEC 27001体系标准是一种信息安全管理框架,前身是英国的BS7799标准,由英国标准协会(BSI)于1995年提出,并于1999年重新修订。ISO/IEC 27001标准于2005年被国...
-
四川第三方信息安全测试收费标准
都是第三方软件测试机构,哨兵信息科技集团有限公司(哨兵科技)为什么更可靠一些? 资质方面:已获得CNAS国家认可实验室资质、CMA资质认定和CCRC信息安全服务认证;通过ISO27001信息安全管理体...
-
 湖北信息安全测试审查
ISO/IEC 27001体系标准是一种信息安全管理框架,前身是英国的BS7799标准,由英国标准协会(BSI)于1995年提出,并于1999年重新修订。ISO/IEC 27001标准于2005年被国...
-
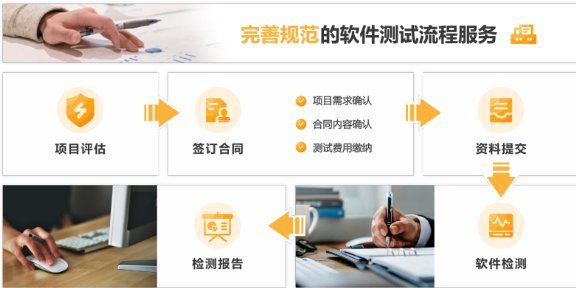 成都信息系统验收评测
参考标准:依据国家标准GB/T25000.51-2016《系统与软件工程系统与软件质量要求和评价(SQuaRE)第51部分;就绪可用软件产品(RUSP)的质量要求和测试细则》对软件产品的响应时间,资源...