商机详情 -
南宁第三方代码审计安全评测费用
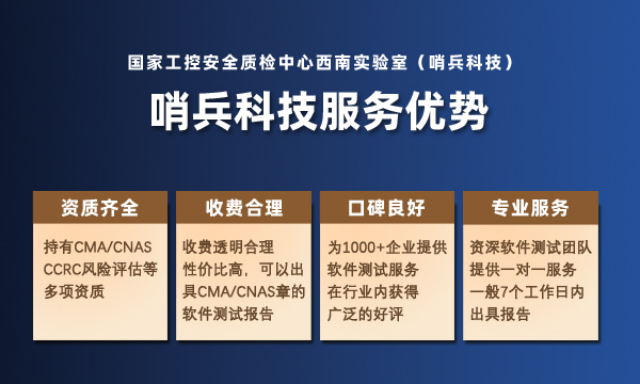
哨兵信息科技集团有限公司已获得国家工业信息安全测试评估机构(三级)、国家CICSVD技术支持组成员单位能力认定,连续两届被评为成都市工业信息安全应急服务支撑单位,2021年被评为成都市网络信息安全产业影响力T0P30企业、2021年被认定为国家高新技术企业、四川天府新区质量提升示范企业,现拥有多项软著专、利以及60余个事件型漏洞、6个通用型漏间的收录;并取得了CMA、CNAS、CCRC风险评估、IS027001等多项资质,通过了IS09001、45001、14001三体系质量认证。根据客户需求出具公正客观的第三方测试报告,可用于项目申报、成果技术鉴定、双软认证、课题测试报告、高新认证、招投标等。模糊测试是动态代码审计的测试手段之一,通过向程序输入异常数据,让那些潜藏漏洞的曝露。南宁第三方代码审计安全评测费用
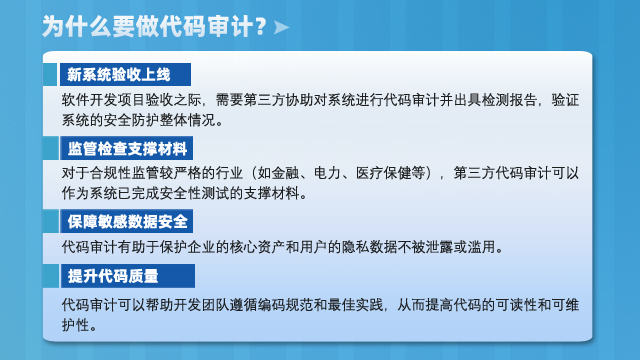
人为因素的影响使得每个应用程序的源代码都可能存在安全漏洞,这些漏洞一旦被恶意利用,就可能对用户数据、企业资产乃至国jia安全造成不可估量的损失。代码审计是一种评估软件系统安全性的重要方法。通过静态代码分析、动态代码分析、审查代码注释、遵循最佳实践、重点关注输入验证和数据处理、使用安全工具以及了解常见的安全漏洞类型等方法和技巧,可以帮助开发人员发现和修复潜在的安全漏洞和代码缺陷,更好的完善代码安全开发规范,提高软件系统的安全性。武汉第三方代码审计测试价格第三方代码审计拥有专业工具和经验丰富的安全工程师,更多的安全知识和经验,能够识别各种潜在的安全威胁。
恶意代码,在大多数计算机入侵事件中扮演重要的角色。任何以某种方式来对系统或网络造成威胁与破坏的计算机代码,都可以称之为恶意代码,包括计算机病毒、木马、蠕虫、后门等。恶意代码排查的主要目的,就在于发现并解决系统可能存在的安全性问题和隐患。 恶意代码排查,是指采用技术手段与流程化操作,对当前运行环境下计算机系统、网络设备、移动终端等展开深入检测、分析与溯源,从而识别、定位并清掉各类恶意代码的专业技术工作。 恶意代码涵盖范围极广,包括病毒、蠕虫、木马、勒索软件、间谍软件、广告插件、挖矿程序以及恶意脚本等,这些代码通常会未经授权窃取数据、破坏系统功能、占用硬件资源,甚至对整个网络安全造成威胁。
静态代码审计主要通过分析代码的语法结构、逻辑关系等,发现代码中的潜在问题,无需运行代码即可完成。它主要依靠人工审查与自动化工具相结合的方式。代码审计人员会逐行研读代码,凭借深厚的技术功底和丰富经验,去挖掘诸如缓冲区溢出、权限滥用等潜在问题。静态代码分析工具包括FortifyStaticCodeAnalyzer、Coverity、SonarQube、Checkmarx等。通过使用工具,可以依据预设的海量规则集,快速扫描源代码,能揪出未初始化变量、硬编码敏感信息等隐患,还能依据行业标准评估代码质量,确保其符合安全规范。代码质量评估:对代码的结构、规范性、可读性、可维护性等进行评估,确保代码质量符合行业标准和企业要求。
企业做代码审计可以明确安全隐患点,从整套源码切入蕞终明确至某个威胁点并加以验证提高安全意识有效督促管理人员杜绝任何一处小的缺陷,从而降低整体风险提升开发人员安全技能通过审计报告,以及安全人员与开发人员的沟通,开发人员更好的完善代码安全开发规范第三方代码审计的计费通常基于几个关键因素:审计的代码量、代码的复杂度、专业技能要求、紧急程度、风险管理需求、以及服务的定制化程度。例如,对于较大的代码库或包含多种编程语言和框架的项目,审计费用可能会更高。同时,如果需要高级安全工程师参与,或者要求快速完成,费用也会相应增加。服务提供商通常会根据这些因素估计所需工作量,并据此制定费用计划。对于风险较高的项目,审计过程将更加彻底,可能需要更多的测试和验证,代码审计的费用也会更多。静态代码分析测试哪家好
SQL注入是指攻击者可以将恶意SQL代码注入到数据库查询中,从而获取、修改或删除数据库中的数据。南宁第三方代码审计安全评测费用
在源代码安全审计标准层面,《GB/T15532-2008计算机软件测试规范》规定了计算机软件生存周期内各类软件产品的基本测试方法、过程和准则,包括代码审查、走查和静态分析的静态测试方法。《GB/T34944-2017Java语言源代码漏洞测试规范》、《GB/T34943-2017C/C++语言源代码漏洞测试规范》和《GB/T34946-2017C#语言源代码漏洞测试规范》从语言层面,规定了不同开发语言源代码漏洞测试的测试总则和测试内容,适用于开发方或者第三方机构的测试人员利用自动化静态分析工具开展的源代码漏洞测试活动。《GJB/Z141-2004jun用软件测试指南》规定了jun用软件在其生存周期内各阶段测试的方法、过程和准则,采用静态测试方法和动态测试方法对软件进行测试,指导jun用软件的测试组织和实施。南宁第三方代码审计安全评测费用