-
 西安代码审计评测价格
发布时间:2026.11.12
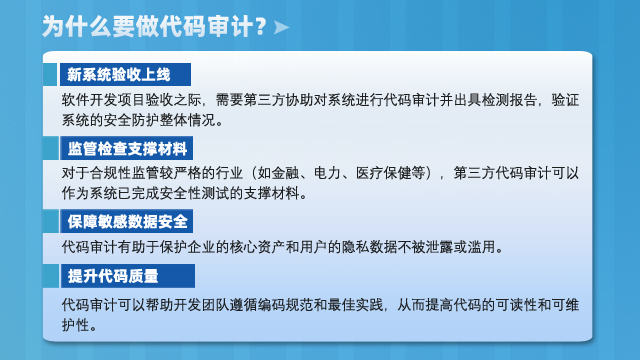
为什么要做代码审计?代码审计应用场景1、新系统验收上线:软件开发项目验收之际,需要第三方协助对系统进行代码审计并出具检测报告,验证系统的安全防护整体情况。2、监管检查支撑材料:对于合规性监管较严格的行...
-
 天津代码审计评测公司哪家好
发布时间:2026.11.12
服务的定制化程度直接影响了代码审计的收费模式。定制服务可能涉及特定的代码审计范围、特殊的报告需求,或者额外的咨询服务。相对于标准审计服务,定制化需要在审计流程中加入额外的资源和时间。定制化服务可能意味...
-
 代码安全审计
发布时间:2026.11.11
在代码审计过程中,使用工具可以提高效率和准确性。1.静态代码分析工具可以自动扫描代码,识别潜在的安全漏洞和编码错误。常见的静态分析工具包括:SonarQube:提供代码质量分析和安全漏洞检测;Chec...
-
 信息化平台安全测试哪家好
发布时间:2026.11.11
软件测评服务还包括对软件性能的持续监控,帮助企业及时发现并解决性能瓶颈。软件测评服务通过对软件进行测试,帮助企业减少因软件缺陷导致的商业损失。第三方测评可以帮助企业缩短软件上市时间,通过快速发现问题并...
-
 信息化系统功能测评价格
发布时间:2026.11.10
第三方软件测试报告的用途之一是证明产品质量与合规性:1.客观评估第三方测试机构运用专业技能和客观视角,对软件进行深入的测试,出具的报告客观反映了产品的功能完整性、性能稳定性、安全性、兼容性等关键指标。...
-
 西宁第三方代码审计评测公司哪家好
发布时间:2026.11.10
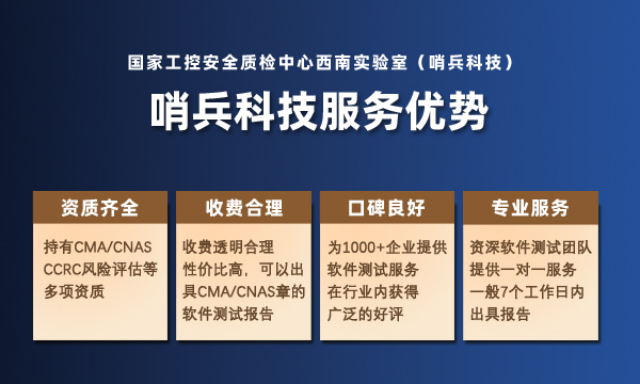
代码审计工具的使用,提高了审计的效率和准确度,从而加快了代码审计报告的出具时间。在完成代码审计后,哨兵科技会为客户提供一份详细的审计报告。报告会对软件的整体安全状况和代码质量进行评估,帮助客户了解软件...
-
 系统测试公司
发布时间:2026.11.09
第三方软件测试报告的用途之一是证明产品质量与合规性:1.客观评估第三方测试机构运用专业技能和客观视角,对软件进行深入的测试,出具的报告客观反映了产品的功能完整性、性能稳定性、安全性、兼容性等关键指标。...
-
 信息系统功能检验检测
发布时间:2026.11.09
随着科技的不断发展,软件行业已经成为了当今社会的一个重要支柱。而软件测试作为软件开发过程中的一个重要环节,其费用也逐渐受到了越来越多人的关注。本文将为您详细介绍软件测试费用的取费标准一览表,帮助您更好...
-
 信息化平台验收检验检测费用
发布时间:2026.11.06
第三方软件测评是一种专业的测试活动,由具备CMA、CNAS资质的第三方公司或组织进行,确保测试结果的客观性和公正性。第三方软件测评服务通过提供详尽的测试报告,帮助企业明确软件改进的方向和优先级。软件测...
-
 贵阳代码审计安全测试机构哪家好
发布时间:2026.11.06
测试报告:1)总结(如测试了什么、结论如何等等)2)测试计划、测试用例的变化;3)评估版本信息;4)结果总结(度量、计数);5)测试项通过/未通过准则的评估;6)活动的总结(资源的使用、效率等);7)...
-
 代码审计一行多少钱
发布时间:2026.11.05
代码审计和源代码审计是同一个概念吗?代码审计(CodeAudit)和源代码审计(SourceCodeAudit)是指同一种软件测试类型。它们都指的是一种通过专业方法、对软件的源代码进行系统性检查的过程...
-
 信息系统安全检验检测费用
发布时间:2026.11.05
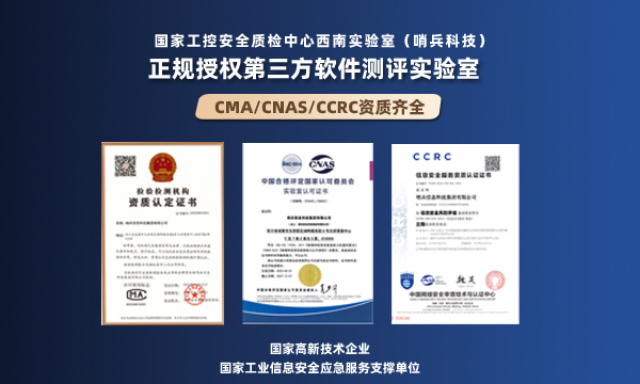
软件测评:依托国家工控安全质检中心西南实验室检测能力,提供通用软件检测、行业软件检测、工业软件安全检测、工业组态软件检测、工业APP安全检测技术服务,提供第三方专业标准检测机构出具的具备法律效力的检测...
-
 第三方系统安全测试费用
发布时间:2026.11.04
软件测试报告是记录测试结果和评估软件质量的重要文档。一份完整的测试报告通常包括以下内容:1.报告概述:简要说明测试的背景、目的和范围。2.测试环境:描述测试过程中使用的硬件、软件环境,包括操作系统、数...
-
信息化平台功能测评机构
发布时间:2026.11.04
第三方软件测评报告是指企业通过专业的第三方软件测试机构对软件产品进行测试,并把测试的过程和结果写成的总结性文档。测试机构出具第三方软件测试报告的目的是对发现的问题和缺陷进行分析,为纠正软件的存在的质量...
-
 软件测评 成都
发布时间:2026.11.04
Q/GDW10929.5-2018《信息系统应用安全第5部分:代码安全检测》,代替了原来的Q/GDW1929.5-2013标准,是由国家电网有限公司制定的一项技术标准,适用于电力电网信息系统的源代码检...
-
信息化项目功能评测
发布时间:2026.11.04
CMA和CNAS报告到底有什么区别?到底要拿到哪种资质的报告比较合适?目前,国内主要的实验室或第三方测试机构资质,有CNAS认可及CMA认定。CMA是中国计量认证的缩写,它是一种行政许可,具有强制性;...
-
武汉第三方代码审计安全评测公司哪家好
发布时间:2026.11.04
漏洞扫描和代码审计都是安全测试的重要工具,但它们的目的和应用范围有很大的不同。漏洞扫描(网络脆弱性扫描),是指基于漏洞数据库,通过扫描等手段对指定的远程或者本地计算机系统的安全脆弱性进行检测,发现可利...
-
信息化平台性能检验检测机构
发布时间:2026.11.04
对于提供服务的企业和机构来说,软件系统的稳定性和可靠性至关重要。通过软件系统测试,可以确保软件在各种场景下的正常运行,从而保障用户的权益。例如,对于电子商务平台来说,如果软件系统出现故障,可能会导致用...
-
 第三方信息系统验收检测
发布时间:2026.11.03
软件测试行业的发展关系到一个国家的未来,软件产业将成为21世纪拥有很大的产业规模和广阔前景的新兴产业之一。随着软件的市场的扩大,更多的国内企业也开始认识到软件测试的重要性。从政策支持看,虽然目前尚未出...
-
信息化系统性能评测哪家好
发布时间:2026.11.03
第三方软件测试的意义:1、节省人力成本:企业找第三方软件测试机构做软件测试,可以减轻用人企业招人、育人、留人的压力,解决项目波动或人员编制等原因造成的人力需求不匹配问题,为企业节省人力成本;2、分担测...
-
哪里有信息化项目安全检验检测
发布时间:2026.11.03
软件测试报告是记录测试结果和评估软件质量的重要文档。一份完整的测试报告通常包括以下内容:1.报告概述:简要说明测试的背景、目的和范围。2.测试环境:描述测试过程中使用的硬件、软件环境,包括操作系统、数...
-
成都信息化系统功能测评
发布时间:2026.11.03
信息安全性专项测试:1、安全功能性:包含保密性、完整性、抗抵赖性、可核查性、真实性、信息安全性的依从性。2、渗透测试:在客户授权、监督和不影响目标系统正常运行的情况下,采用手工方式和安全检测工具,模拟...
-
 信息化系统安全检测费用
发布时间:2026.11.03
性能效率专项测试:检测系统在规定的资源配置下的时间特性(响应时间、处理时间及吞吐率等)、资源利用性(CPU利用率、可用内存、磁盘I/O、带宽等指标)、容量(并发用户数、可存储的数据量、数据处理容量、交...
-
哪里有信息系统验收检测
发布时间:2026.11.03
在信息化项目建设过程中,第三方软件测试机构扮演着至关重要的角色,它们与信息化项目形成了密切而深刻的联系。本文将深入剖析这一联系,探讨第三方软件测试如何助力信息化项目实现高质量、高效率的交付。一、确保项...
-
 第三方系统检测公司哪家好
发布时间:2026.11.02
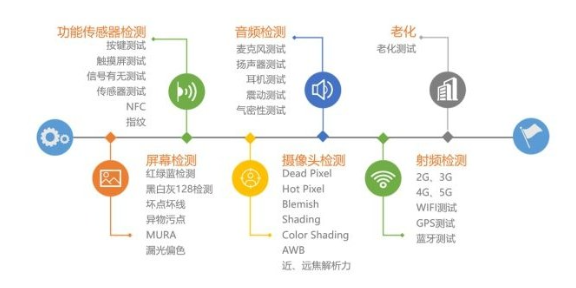
第三方软件测评是一种专业的测试活动,由具备CMA、CNAS资质的第三方公司或组织进行,确保测试结果的客观性和公正性。第三方软件测评服务通过提供详尽的测试报告,帮助企业明确软件改进的方向和优先级。软件测...
-
苏州代码审计检测服务哪家好
发布时间:2026.11.02
漏洞扫描可以快速识别已知漏洞,但可能不能发现未知漏洞。漏洞扫描只能检测出底层的安全问题,不能检测出更深层次的问题。漏洞扫描适用于快速评估安全风险和发现已知漏洞,对于一些简单的安全问题有良好的解决效果。...
-
 软件登记测试哪家好
发布时间:2026.11.02
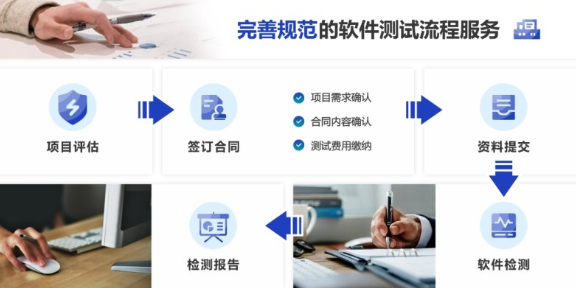
软件验收时,需要做哪些测试?西南片区专业的第三方软件测试机构如何收费?软件验收时,一般需要根据甲方业主的要求,结合软件需求规格说明书来选择做哪些测试。软件验收一般分为功能验证与非功能检测(性能、安全等...
-
源代码审计报告价格
发布时间:2026.11.02
代码审计和源代码审计是同一个概念吗?代码审计(CodeAudit)和源代码审计(SourceCodeAudit)是指同一种软件测试类型。它们都指的是一种通过专业方法、对软件的源代码进行系统性检查的过程...
-
北京第三方代码审计安全测试服务
发布时间:2026.11.02
哨兵信息科技集团有限公司代码审计的流程:1.明确审计目标和范围:在开始审计之前,首先要明确我们要检查什么。比如,目标是发现安全漏洞,范围可能是一个特定的应用程序或者代码库。2.制定审计计划:根据目标和...
-
 软件源代码审计
发布时间:2026.11.02
代码审计通常是由具备丰富经验的安全工程师或团队进行的,他们会使用各种技术和工具来深入分析和评估代码的安全性。代码审计可以手动进行,也可以使用自动化工具来辅助。手动审计通常更加深入,但耗时较长;而自动化...