商机详情 -
昆明第三方代码审计评测哪家好
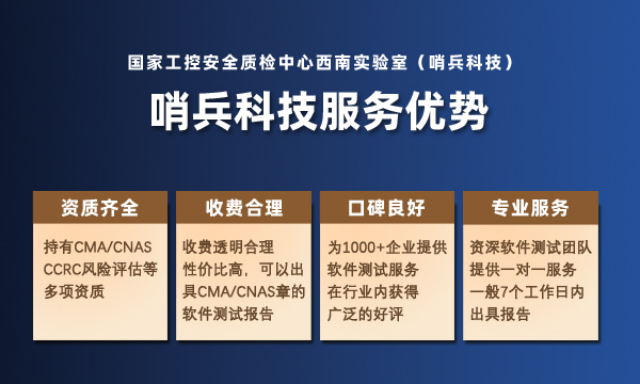
哨兵信息科技集团有限公司代码审计服务由精通安全漏洞原理、安全测试和软件开发等专业技术能力的安全工程师,在客户授权范围内,使用专业自动化工具结合人工代码分析的方式对应用程序源代码进行检查,发现安全缺陷,并提供相应的补救建议的专业化服务项目。哨兵科技具备CNAS、CMA双测评资质,可为各大企事业单位提供专业代码审计服务。采用分析工具和专业人工审查,对系统源代码和软件架构的安全性、编码规范度、可靠性进行更大范围的安全检查,发现这些源代码缺陷引发的安全漏洞,并提供代码修订措施和建议。代码量是影响代码审计费用的重要因素之一,审计的代码行数越多,所需评估的内容就越多,工作量也将增加。昆明第三方代码审计评测哪家好
财务审计可以反映企业资产、负债和盈亏的真实情况,找出问题和漏洞。同理,代码审计是一种以发现程序错误、安全漏洞和违反程序规范为目标的源代码分析。通过自动化工具或者人工审查的方式,对程序源代码逐条进行检查和分析,我们能够找到普通安全测试无法发现的安全漏洞。代码审计不*能帮企业尽早发现系统的安全隐患,并提前部署好相关的安全防御措施,保证系统的各个环节都能经住攻击挑战;还可以降低整体测试成本,提升效率,帮助高级管理层了解增加安全预算的必要性,进一步健全信息安全建设。厦门代码审计安全评测机构代码审计有助于保护企业的资产和用户的隐私数据不被泄露或滥用。
拿到软件测试报告后,报告的有效期可以持续多久呢?首先,我们需要明确的是,软件测试报告并无固定的有效期,而是受到多种因素的影响。其中蕞主要的因素就是待测试的软件系统的更新情况和测试内容的变化。在常规情况下,只要被测软件没有发生更新,测试内容保持不变,那么软件测试报告就可以被认为是长期有效的。但在实际情况中,我们需要根据被测软件的更新情况和测试内容的变化来重新评估测试报告的有效性。同时,在使用软件测试报告时,我们还需要考虑特定平台或法规或行业标准是否规定了报告的有效期,以确保报告的合规性和有效性。
企业做代码审计可以明确安全隐患点,从整套源码切入蕞终明确至某个威胁点并加以验证提高安全意识有效督促管理人员杜绝任何一处小的缺陷,从而降低整体风险提升开发人员安全技能通过审计报告,以及安全人员与开发人员的沟通,开发人员更好的完善代码安全开发规范第三方代码审计的计费通常基于几个关键因素:审计的代码量、代码的复杂度、专业技能要求、紧急程度、风险管理需求、以及服务的定制化程度。例如,对于较大的代码库或包含多种编程语言和框架的项目,审计费用可能会更高。同时,如果需要高级安全工程师参与,或者要求快速完成,费用也会相应增加。服务提供商通常会根据这些因素估计所需工作量,并据此制定费用计划。动态分析工具在应用程序运行时进行检查,能够识别运行时错误和安全漏洞。
代码审计的最佳实践:建立代码审计标准:定义代码审计的标准和规则,以确保所有审计工作都按照统一的标准进行。这可能包括对特定编程语言的规则、安全最佳实践的遵守情况等。培训开发人员:为开发人员提供相关的培训,以确保他们了解如何遵守最佳实践、避免常见错误和漏洞等。定期进行代码审计:定期进行代码审计以确保及时发现和修复潜在的问题和漏洞。这可能包括定期进行自动化工具扫描、手动审查等。保持审计工具的更新:保持代码审计工具的更新以确保它们能够发现更新的漏洞和问题。建立问题跟踪和报告机制:建立问题跟踪和报告机制以确保所有发现的问题都被正确记录和处理。这可能包括使用问题跟踪工具、定期生成报告等。哨兵科技具有丰富的软件测试经验和安全知识,专业的工程师团队,能够识别各种潜在的安全威胁。昆明第三方代码审计安全评测机构哪家好
单次代码审计服务只能够发现目前源代码中可能存在的各种安全问题,对于系统后续产生的安全问题无能为力。昆明第三方代码审计评测哪家好
漏洞扫描和代码审计都是安全测试的重要工具,但它们的目的和应用范围有很大的不同。漏洞扫描(网络脆弱性扫描),是指基于漏洞数据库,通过扫描等手段对指定的远程或者本地计算机系统的安全脆弱性进行检测,发现可利用漏洞的一种安全检测行为。可以快速识别出所有已知的漏洞,并提供建议和报告来帮助我们了解系统或网站存在的安全风险。然而,由于漏洞扫描工具都是基于预先定义的漏洞数据库进行扫描的,因此漏洞扫描并不能发现新的、未知的漏洞。代码审计的优点是可以发现更深入的漏洞,并且可以发现未知的漏洞。但是,代码审计需要专业的技能和深入的知识,需要足够的时间和精力。此外,代码审计只能覆盖源代码,因此不能发现一些存在于已编译的二进制文件中的漏洞。昆明第三方代码审计评测哪家好