新闻中心 - 哨兵信息科技集团有限公司
-
 南昌第三方代码审计测试费用
在代码审计过程中,使用工具可以提高效率和准确性。1.静态代码分析工具可以自动扫描代码,识别潜在的安全漏洞和编码错误。常见的静态分析工具包括:SonarQube:提供代码质量分析和安全漏洞检测;Chec...
发布时间:2026.04.30 -
 信息安全测试流程是什么
ISO/IEC 27001体系标准是一种信息安全管理框架,前身是英国的BS7799标准,由英国标准协会(BSI)于1995年提出,并于1999年重新修订。ISO/IEC 27001标准于2005年被国...
-
 哈尔滨第三方代码审计安全评测机构哪家好
代码审计工具的使用,提高了审计的效率和准确度,从而加快了代码审计报告的出具时间。在完成代码审计后,哨兵科技会为客户提供一份详细的审计报告。报告会对软件的整体安全状况和代码质量进行评估,帮助客户了解软件...
-
 湖北信息安全测试机构哪家好
信息安全风险评估方式主要有自评估和检查评估两种形式。 其中自评估是指信息系统拥有、运营或使用单位发起的对本单位信息系统进行的风险评估。 而检查评估是指信息系统上级管理部门或有关职能部门组织的信息安全风...
-
 山西信息安全测试价格
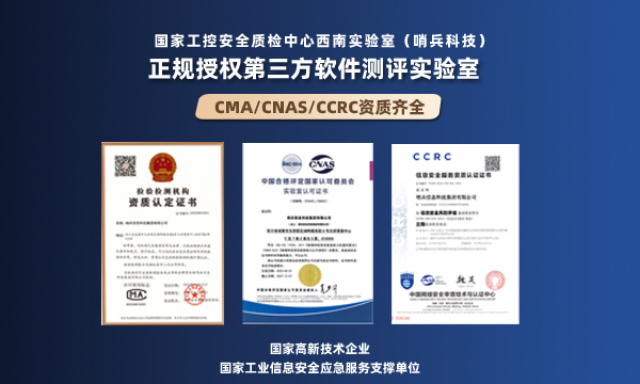
CCRC(China Cybersecurity Review Technology and Certification Center)资质,是由中国网络安全审查技术与认证中心(原中国信息安全认证中心...
-
西安代码审计安全测试机构哪家好
国内主要的实验室或第三方测试机构资质,有CNAS认可及CMA认定。CMA是中国计量认证的缩写,它是一种行政许可,具有强制性;CNAS是由中国合格评定国家认可委员会组织评审的资质。CNAS是自愿的认可,...
-
 天津第三方代码审计安全评测价格
人工审查是代码审计的重要环节,由专业的安全审计人员对代码进行逐行检查。富有经验的软测人员会先从宏观着眼,剖析程序架构,梳理业务流程,找出关键代码路径。逐行研读代码时,凭借敏锐技术嗅觉,挖掘潜在风险。看...
-
代码审计信息安全测试是什么
保密性,是信息安全测试中一个关键的质量特性,它可以确保数据只有在被授权时才能被访问。 访问控制性 用于限制对软件系统的访问。实施访问控制的措施包括: 身份验证:确认用户的身份,确保他们是他们声称的那个...
-
 重庆第三方代码审计安全检测报告
在审计源代码时,还可以采用正向追踪数据流和逆向溯源数据流两种方法。正向追踪数据流是指跟踪用户输入参数,来到代码逻辑,然后审计代码逻辑缺陷并尝试构造payload;逆向溯源数据流是指从字符串搜索指定操作...
-
 海口第三方代码审计评测多少钱
单次代码审计是指一次性为客户的被审计系统开展代码审计服务,服务完成后提交源代码审计报告并指导客户针对安全漏进行修复。单次服务只能够发现目前源代码中可能存在的各种安全问题,对于系统后续开发产生的安全问题...