新闻中心 - 哨兵信息科技集团有限公司
-
 系统安全评测服务
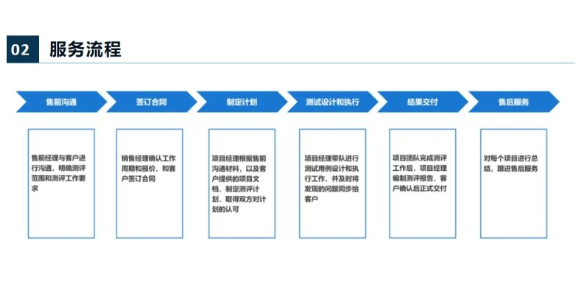
哨兵信息科技集团有限公司(简称“哨兵科技”)成立于2019年1月,注册资本6500万元。2019年6月,国家工业信息安全发展研究中心联合地方**、哨兵信息科技集团有限公司(简称“哨兵科技”)建设了国家...
发布时间:2026.07.30 -
 江西口碑好的信息安全测试
是不是所有的软件或系统都有必要做渗透测试来验证安全性呢?实际上,在以下三种情况下并不一定需要开展渗透测试: 一,纯静态网站,没有用户注册等功能,使用自动化漏洞扫描工具就已足够。 二,不存储敏感数据且未...
-
 西安代码审计检测服务哪家好
漏洞扫描和代码审计都是安全测试的重要工具,但它们的目的和应用范围有很大的不同。漏洞扫描(网络脆弱性扫描),是指基于漏洞数据库,通过扫描等手段对指定的远程或者本地计算机系统的安全脆弱性进行检测,发现可利...
-
 漏洞扫描信息安全测试服务哪家好
对部署的系统进行代码安全检测,ZUI直接有效的方法就是代码审计。代码审计是对软件源代码进行静态或动态分析,以发现潜在安全漏洞和恶意代码,以及不符合编码规范的地方。它能够深入到代码逻辑层面发现问题。然而...
-
 南宁第三方代码审计安全测试机构
代码审计的主要目标是检查代码中安全性、合规性、代码质量等,从源代码层面降低攻击者入侵的风险,找出目标系统是否存在可以被攻击者利用的漏洞以及由此引起的风险大小,从而为制定相应的应对措施与解决方案提供实际...
-
昆明第三方代码审计安全评测机构哪家好
新上线系统对互联网环境的适应性较差,代码审计可以充分挖掘代码中存在的安全缺陷。避免系统刚上线就遇到重大攻击。已运行系统先于黑KE发现系统的安全隐患,提前部署好安全防御措施,保证系统的每个环节在未知环境...
-
 APP安全检验检测哪家好
随着软件的市场的扩大,更多的国内企业也开始认识到软件测试的重要性。从政策支持看,虽然目前尚未出台专门针对软件检测产业发展的具体政策文件,但是围绕信息产业、软件产业、检验检测服务业等,出台了一系列政策措...
-
 南宁第三方代码审计安全测试多少钱
动态代码分析是一种软件测试方法,在软件开发与安全领域,动态代码分析与静态代码分析不同,动态分析通过实际运行程序来检测和评估代码的漏洞、内存泄漏、性能瓶颈和逻辑错误。通过捕获程序执行期间的数据,包括函数...
-
 呼和浩特第三方代码审计测试公司哪家好
代码审计的最佳实践:建立代码审计标准:定义代码审计的标准和规则,以确保所有审计工作都按照统一的标准进行。这可能包括对特定编程语言的规则、安全最佳实践的遵守情况等。培训开发人员:为开发人员提供相关的培训...