商机详情 -
北京非网络单向传输隔离装置应用场景
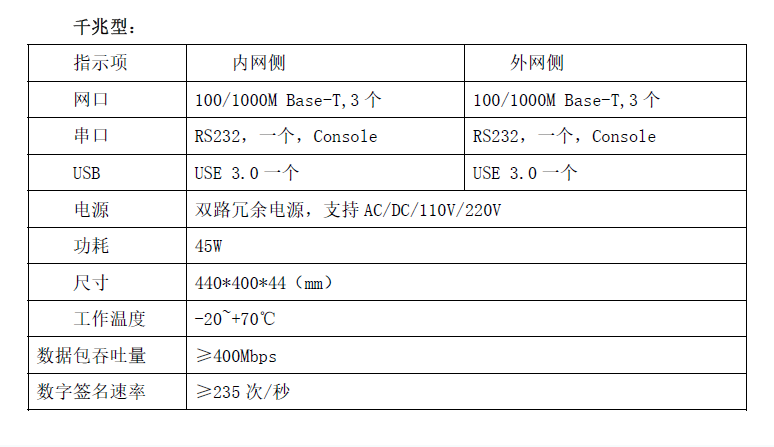
千兆型隔离装置是电力系统中用于实现高速数据传输和安全隔离的关键设备,其解决方案在电力行业的应用场景日益扩展。与百兆型隔离装置相比,千兆型隔离装置在传输速度和数据处理能力上具有明显提升,能够满足大规模电力监控系统对高效数据传输的需求。千兆型隔离装置的关键技术在于其单向安全隔离机制——通过物理隔离和数字签名验证等技术确保数据只能按预定方向传输,有效防止非法访问和恶意攻击。在实际应用中,千兆型隔离装置解决方案通常包括设备选型、安装调试、系统集成以及后续的技术支持等环节,确保设备能够与现有电力系统无缝衔接。南京博思特电力有限公司的千兆型隔离装置解决方案以高速传输和单向隔离为重要技术,帮助电力企业在大规模数据交换场景中实现安全与效率的协同保障。SysKeeper-2000隔离装置正确使用需做好接口配置、访问控制与定期巡检。北京非网络单向传输隔离装置应用场景
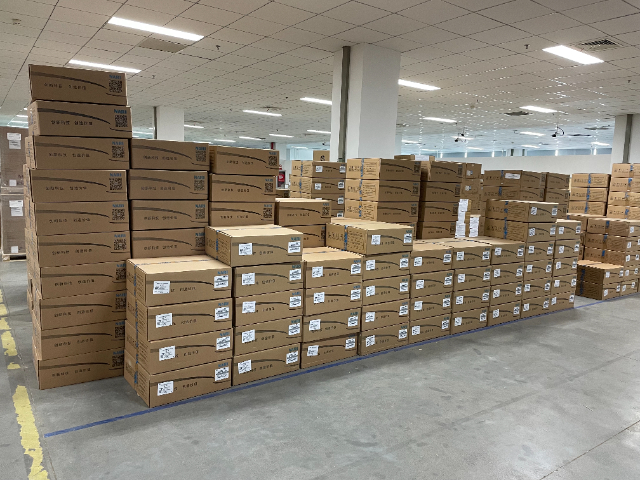
电力特用隔离装置主要部署于电力调度数据网络与公用信息网络之间,以及生产控制大区与管理信息大区之间的边界位置,确保两网在实现信息与资源共享的同时,维持电力系统的安全稳定运行。在电力监控系统从生产控制大区向管理信息大区进行单向数据传递的过程中,隔离装置能够识别并阻断非法请求和越权操作,有效防范病毒等恶意行为从低安全区向高安全区的传播。装置搭载自主研发的安全操作系统,具备防御缓冲区溢出和病毒攻击的能力,并通过简化安全配置降低运维复杂度。底层防护技术保障了主机引导程序、系统程序、应用程序及关键参数的安全完整性。南京博思特电力有限公司的电力特用隔离装置以自主研发操作系统和底层安全防护为重点,帮助电力客户在调度数据网络与公用信息网络之间实现安全可控的信息交换,为电力系统的稳定运行提供可靠支撑。内蒙古电力工控隔离装置网闸智能识别隔离装置价格由硬件平台、端口数量、冗余配置、环境适应等级与售后服务等共同决定。

隔离装置在电力监控系统中的应用还包括对内网监控系统的深度防护。通过截断TCP连接并剥离数据包的TCP/IP头,将内网纯数据经单向通道安全发送至外网,使内网系统完全隔离于基于TCP/IP协议的网络攻击。装置支持多种网络地址转换技术,隐藏内网地址结构,使外部攻击者无法扫描和定位内网资源。基于数字证书的签名验证与内容检查机制,确保只有经过认证和授权的数据才能通过隔离装置。这种多层次的安全防护体系,使隔离装置成为电力调度数据网络与公用信息网络之间不可或缺的安全屏障。南京博思特电力有限公司的电力特用隔离装置以截断TCP连接、隐藏内网地址和数字证书验证的多重防护机制,帮助电力客户在信息共享与安全隔离之间实现有效平衡,为电力系统的信息化建设提供坚实的安全基础。
非网络单向传输隔离装置的主要功能是实现两个不同安全等级区域之间数据的受控单向流动,确保高安全等级内网系统免受来自低安全等级外网的网络威胁。该装置能够识别和阻断非法访问请求,防止未经授权的数据传入内部网络,从而有效阻止病毒、木马等恶意程序及各类网络攻击的渗透。它支持对传输数据的格式和内容进行严格检查——特别是反向隔离装置支持对E语言文件的格式合规性校验,确保只有符合规范的文件可以通过,避免恶意代码通过文件载体进入内网。装置采用物理隔离和数字签名验证技术,使数据传输过程安全可靠。通过对传输文件的合规性检测,保障电力系统关键数据的完整性和准确性。该隔离装置还具备虚拟IP和地址转换功能,隐藏内网真实地址,增加攻击难度。南京博思特电力有限公司的隔离装置以物理单向传输和严格内容检查为主要,帮助电力企业在生产控制大区与管理信息大区之间建立符合安全防护要求的数据交换通道。文件传输隔离装置类型包括正向摆渡、反向接收、加密隔离网闸与单向传输设备等常见产品。
电力特用横向安全隔离装置(反向型)专为管理信息大区向生产控制大区的单向数据传输设计,采用电力特用隔离卡,只支持E语言格式及纯文本文件的传输。其内置的国产四级安全操作系统通过公安部和中国电力科学研究院的严格安全测试,具备较高的安全等级保障。系统经过裁剪优化,剔除了与重要功能无关的协议栈和服务,有效缩小了攻击面。装置采用自主知识产权的单向通道隔离技术,在实现高速数据交换的同时保障数据流向的严格控制。数字签名和内容检查机制确保数据合规——所有进入生产控制大区的文件必须符合国家电力系统数据描述语言标准,格式不合法或签名验证失败的文件将被拒绝传输。链路层报文过滤和虚拟主机IP技术有效防止IP地址欺骗和非法访问,完善的身份认证机制强化了操作权限控制。南京博思特电力有限公司的反向型隔离装置以E语言格式严格检查和数字签名验证为重点,确保管理信息大区数据单向安全进入生产控制大区,适用于对数据安全有较高要求的电力系统管理场景。调度数据网络隔离装置特点在于物理隔离、逻辑单向、协议剥离与高可靠低延迟转发能力。浙江电力工控隔离装置技术支持
配电自动化隔离装置以物理隔离和协议剥离为主要技术,确保跨区数据安全稳定可靠传输。北京非网络单向传输隔离装置应用场景
反向型隔离装置在E语言文件的处理上采用了专门的安全机制。装置不只检查文件是否符合电力系统数据描述语言的标准格式,还对文件内容进行合法性识别,防止携带恶意代码或畸形数据的文件进入生产控制大区。纯文本文件的传输同样受到严格的内容过滤,只有符合预设安全策略的文件才能通过隔离装置。装置支持完善的密钥管理和身份认证机制,确保数据交换的加密强度和操作权限的可控性。该系统满足网络安全等级保护2.0的要求,在管理信息大区与生产控制大区之间构建了坚实的安全屏障。南京博思特电力有限公司的反向型隔离装置以格式严格检查和内容合法性识别为重要安全控制点,帮助电力客户实现管理信息大区向生产控制大区的合规、受控数据交换,符合等保2.0对电力系统安全防护的高标准要求。北京非网络单向传输隔离装置应用场景
南京博思特电力有限公司在同行业领域中,一直处在一个不断锐意进取,不断制造创新的市场高度,多年以来致力于发展富有创新价值理念的产品标准,在江苏省等地区的安全、防护中始终保持良好的商业口碑,成绩让我们喜悦,但不会让我们止步,残酷的市场磨炼了我们坚强不屈的意志,和谐温馨的工作环境,富有营养的公司土壤滋养着我们不断开拓创新,勇于进取的无限潜力,南京博思特电力供应携手大家一起走向共同辉煌的未来,回首过去,我们不会因为取得了一点点成绩而沾沾自喜,相反的是面对竞争越来越激烈的市场氛围,我们更要明确自己的不足,做好迎接新挑战的准备,要不畏困难,激流勇进,以一个更崭新的精神面貌迎接大家,共同走向辉煌回来!