商机详情 -
南京生产控制大区隔离装置品牌推荐
正向型隔离装置在内网防护机制上采用了"剥离-传输-重建"的技术路径——在内网侧,装置截断TCP连接,将应用数据从TCP/IP协议栈中剥离出来,只将纯数据通过正向数据通道发送至外网侧,由外网侧重新构建TCP连接完成数据转发。这种工作机制从根本上消除了内网系统遭受基于TCP/IP协议攻击的风险。装置还支持多种网络地址转换技术,隐藏内网真实地址结构,使外部攻击者无法扫描和定位内网资源。数字证书签名机制对每个数据包进行签名和验证,确保传输数据的真实性。南京博思特电力有限公司的正向型隔离装置以截断TCP连接、剥离协议栈和数字签名为技术重点,帮助电力客户在生产控制大区向管理信息大区单向数据传输的场景中实现内网系统的深度防护。横向安全隔离装置的种类繁多,用户应根据自身需求选择合适的型号和配置。南京生产控制大区隔离装置品牌推荐

网络安全等级保护2.0隔离装置主要分为正向隔离网闸和反向隔离网闸两种类型,分别对应不同的数据流向需求。正向隔离网闸部署在生产控制大区向管理信息大区传输数据的通道上,其技术特点包括:采用自主研发的安全操作系统,移除冗余网络服务,内置底层防护模块保护关键配置;支持识别非法请求和阻止超权限访问;通过私有协议实现单向数据摆渡,确保无反向通道。反向隔离网闸则用于管理信息大区向生产控制大区传输符合电力行业标准的文件(如E语言格式的控制指令),其技术要求更为严格——内置四级安全操作系统,支持数字签名验证和内容合规检查,只有通过签名认证和格式校验的文件才能被摆渡到高安全区。南京博思特电力有限公司的等保2.0隔离装置以正向和反向两种类型的产品配置为支撑,帮助电力企业在不同数据流向上实现符合等保2.0标准的安全隔离。南京正向隔离装置解决方案正向隔离装置网闸通过非网络单向传输方式,确保电力系统的安全稳定运行。

电力特用网络安全隔离装置的工作原理建立在物理隔离与逻辑控制相结合的技术基础之上。在硬件层面,隔离装置采用电力特用的隔离卡,物理上切断了不同网络之间的直接电气连接,有效阻断了基于网络协议的攻击路径。在软件层面,装置使用经过安全裁剪的操作系统内核,只保留实现隔离功能所必需的极小化模块,极大地减少了潜在的攻击面。数据传输采用单向通道技术——正向型装置确保数据只能从生产控制大区流向管理信息大区,反向型装置则通过物理隔离卡的单向传输特性,确保只有符合格式要求的文件能从管理信息大区进入生产控制大区,两者均从根本上杜绝了反向数据流。在数据处理过程中,隔离装置对每个数据包进行深度检测,根据预设的安全策略进行细粒度的分析与控制。对于反向型装置传输的E语言文件,系统会进行专门的格式检查和内容过滤,确保进入生产控制大区的数据安全合规。南京博思特电力有限公司的隔离装置以物理隔离、系统裁剪和深度检测三重技术为支撑,帮助电力客户从网络架构层面阻断攻击路径,保障电力系统的安全稳定运行。
电力监控系统隔离装置供应商的选择还应考察其产品的技术先进性和持续演进能力。供应商应具备自主研发的安全操作系统和底层防护模块,能够根据电力行业安全形势的变化持续更新产品的防御策略。供应商的产品线应覆盖正向型和反向型两种隔离装置,以适应不同数据流向的安全需求。供应商的案例积累和客户口碑同样是重要的参考维度——已在多个省级调度中心和发电厂项目中得到验证的产品,其可靠性和稳定性经过了实际运行环境的检验。南京博思特电力有限公司的隔离装置以自主研发的技术平台和丰富的电力行业部署案例为支撑,帮助电力企业在设备选型中获得经过实践检验的安全产品。理解非网络单向传输隔离装置的工作原理,有助于企业在实际应用中更好地利用这一技术,提高网络安全水平。
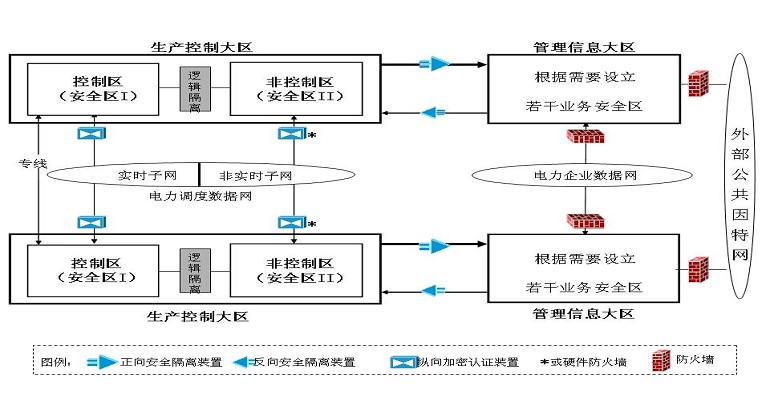
隔离装置的数据签名验证机制是其确保数据真实性和完整性的核心技术手段。在数据发送端,装置对传输的数据进行数字签名;在数据接收端,装置对签名进行验证,只有通过验证的数据才被允许传输。数字证书的密钥管理体系确保了签名过程的安全性,防止了数据在传输途中被篡改或伪造。装置还通过截断TCP连接的方式,将内网数据剥离TCP/IP头后通过单向通道传输,从根本上消除了基于TCP/IP协议的攻击向量。这种物理隔离、单向传输和签名验证相结合的工作原理,使得隔离装置能够有效防御各种网络攻击,保障电力系统的安全稳定运行。南京博思特电力有限公司的隔离装置以物理隔离、单向传输和签名验证三位一体的技术架构,为电力调度数据网络构建从链路到应用的多层次安全防护,有效阻断各类已知和未知的网络攻击。千兆型隔离装置的解决方案能够满足大型电力系统对于高速数据传输的需求。内蒙古加密认证隔离装置技术支持
高质量的反向隔离装置售后服务,意味着企业能在遇到技术难题时迅速获得专业的支持,减少系统停机时间。南京生产控制大区隔离装置品牌推荐
非网络单向传输隔离装置的功能设计围绕“数据只出不进”的安全原则展开。在正向传输场景中,装置确保生产控制大区的实时监控数据能够单向传递至管理信息大区,同时阻断任何从低安全区发起的反向连接请求;在反向传输场景中,装置只允许经过严格格式校验的E语言文件从管理信息大区进入生产控制大区,且文件必须通过数字签名验证和内容合规性检查。装置通过截断TCP连接、剥离TCP/IP协议头的方式,从根本上消除了基于网络协议的渗透风险。数字证书签名机制对每一笔传输数据进行来源认证和完整性校验,防止数据在传输途中被篡改或伪造。南京博思特电力有限公司的隔离装置以功能为导向的物理单向传输和协议剥离技术为支撑,帮助电力行业客户在满足安全合规要求的前提下实现业务数据的受控交换。南京生产控制大区隔离装置品牌推荐
南京博思特电力有限公司汇集了大量的优秀人才,集企业奇思,创经济奇迹,一群有梦想有朝气的团队不断在前进的道路上开创新天地,绘画新蓝图,在江苏省等地区的安全、防护中始终保持良好的信誉,信奉着“争取每一个客户不容易,失去每一个用户很简单”的理念,市场是企业的方向,质量是企业的生命,在公司有效方针的领导下,全体上下,团结一致,共同进退,**协力把各方面工作做得更好,努力开创工作的新局面,公司的新高度,未来南京博思特电力供应和您一起奔向更美好的未来,即使现在有一点小小的成绩,也不足以骄傲,过去的种种都已成为昨日我们只有总结经验,才能继续上路,让我们一起点燃新的希望,放飞新的梦想!