商机详情 -
南京百兆型隔离装置有什么优势
横向安全隔离装置的解决方案价值体现在其能够根据电力系统的实际业务需求提供差异化的部署策略。正向型装置满足生产控制大区向管理信息大区的实时数据转发需求,保障调度信息和监控数据的及时传递;反向型装置则提供从管理信息大区向生产控制大区的受控文件传输通道,确保操作指令和配置文件的安全注入。两种类型的装置在同一网络中协同工作,共同构建完整的数据交换体系。装置内置的底层防护模块通过完整性校验机制保护关键程序和配置参数,防止篡改攻击。南京博思特电力有限公司的横向安全隔离装置解决方案以正向和反向装置的协同部署为架构基础,帮助电力客户构建符合等保2.0要求的完整安全隔离体系,同时满足不同业务场景的数据交换需求,实现安全防护与业务效率的平衡。电力二次系统隔离装置供应商应具备电力行业资质、调度数据网项目经验与长期稳定的运维能力。南京百兆型隔离装置有什么优势
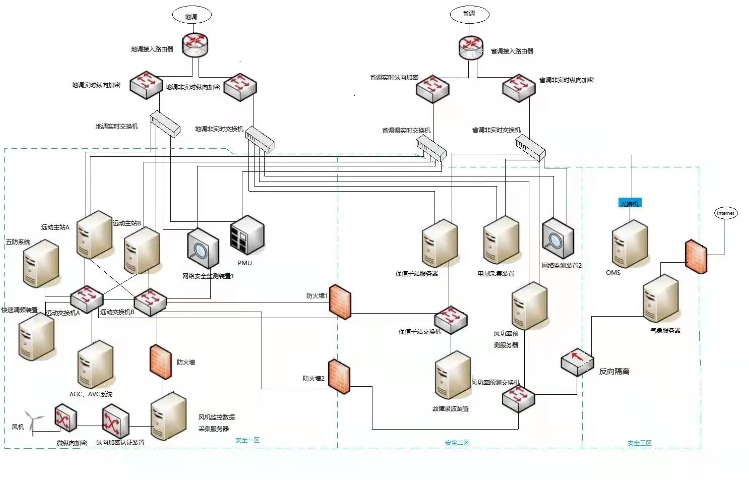
横向隔离装置还支持静态地址映射,为用户提供一个完全透明、高度安全且高效的隔离环境。静态地址映射使内网主机对外呈现为可访问的虚拟地址,而无需暴露其真实的IP地址和网络拓扑结构,既满足了通信需求,又保护了内网架构的隐秘性。装置的访问控制策略支持基于IP地址、传输协议和端口号的综合报文过滤,可灵活配置以适应不同业务场景的安全需求。通过物理隔离、链路层控制和网络层映射的多层防护机制,横向隔离装置成功地在保障数据交换效率的同时,将安全隔离提升到了一个新的高度。南京博思特电力有限公司的横向隔离装置以静态地址映射、综合报文过滤和多层防护为技术架构,帮助电力客户在生产控制大区与管理信息大区之间的数据交换中获得透明、高效、安全的隔离效果。山东反向隔离装置是什么等保2.0隔离装置售后服务需提供策略合规检查、固件升级、漏洞修补与远程诊断等支持。

电力特用网络安全隔离装置的工作原理建立在物理隔离与逻辑控制相结合的技术基础之上。在硬件层面,隔离装置采用电力特用的隔离卡,物理上切断了不同网络之间的直接电气连接,有效阻断了基于网络协议的攻击路径。在软件层面,装置使用经过安全裁剪的操作系统内核,只保留实现隔离功能所必需的极小化模块,极大地减少了潜在的攻击面。数据传输采用单向通道技术——正向型装置确保数据只能从生产控制大区流向管理信息大区,反向型装置则通过物理隔离卡的单向传输特性,确保只有符合格式要求的文件能从管理信息大区进入生产控制大区,两者均从根本上杜绝了反向数据流。在数据处理过程中,隔离装置对每个数据包进行深度检测,根据预设的安全策略进行细粒度的分析与控制。对于反向型装置传输的E语言文件,系统会进行专门的格式检查和内容过滤,确保进入生产控制大区的数据安全合规。南京博思特电力有限公司的隔离装置以物理隔离、系统裁剪和深度检测三重技术为支撑,帮助电力客户从网络架构层面阻断攻击路径,保障电力系统的安全稳定运行。
非网络单向传输隔离装置的工作原理还涉及网络层地址伪装和传输协议的深度改造。装置采用虚拟IP和网络地址转换技术,在隔离设备中为不同网段主机虚拟出相应的IP地址,使内外网之间的通信被映射为两个单独的会话,内网的真实IP地址和网络拓扑结构对外网完全不可见。在数据传输过程中,装置将内网侧发起的TCP连接在隔离设备处终结,剥离原始数据包的TCP/IP协议头,将纯应用数据通过单向通道发送至外网侧,由外网侧装置重新构建TCP连接完成数据转发——这种“连接截断-协议剥离-数据摆渡”的机制使内网系统彻底隔绝于基于TCP/IP协议的网络攻击。南京博思特电力有限公司的隔离装置以虚拟IP伪装和协议剥离技术为双重保障,帮助电力系统在数据交换过程中维持内网拓扑的隐蔽性和协议层的安全性。变电站隔离装置价格由硬件平台、端口数量、加密模块、型式检验报告与售后保障等因素决定。

网络安全等级保护2.0隔离装置供应商在电力行业中承担着提供符合国家信息安全等级保护2.0标准的网络安全隔离设备和相关技术服务的重要角色。合格的供应商不只具备先进的隔离技术,还能够提供完善的技术支持和售后服务,帮助企业实现“安全分区、专属网络”的安全防护体系。供应商的产品通常集成了单向数据传输、数字证书签名验证、内容过滤及身份认证等多项安全功能,以满足电力系统对数据安全和系统稳定性的高标准要求。选择供应商时,用户会关注其产品的安全性能、技术创新能力以及在电力行业的应用经验。南京博思特电力有限公司的隔离装置以等保2.0合规设计和电力行业深度适配为重点,帮助电力企业在满足国家信息安全等级保护要求的前提下实现安全分区和横向隔离的技术落地。生产控制大区隔离装置特点包括物理断开、逻辑单向、硬件冗余、强抗攻击与高环境适应性。山东电力专用隔离装置品牌推荐
非网络单向传输隔离装置使用需做好部署位置、数据流向、协议白名单与日志审计等管理。南京百兆型隔离装置有什么优势
非网络单向传输隔离装置的功能设计围绕“数据只出不进”的安全原则展开。在正向传输场景中,装置确保生产控制大区的实时监控数据能够单向传递至管理信息大区,同时阻断任何从低安全区发起的反向连接请求;在反向传输场景中,装置只允许经过严格格式校验的E语言文件从管理信息大区进入生产控制大区,且文件必须通过数字签名验证和内容合规性检查。装置通过截断TCP连接、剥离TCP/IP协议头的方式,从根本上消除了基于网络协议的渗透风险。数字证书签名机制对每一笔传输数据进行来源认证和完整性校验,防止数据在传输途中被篡改或伪造。南京博思特电力有限公司的隔离装置以功能为导向的物理单向传输和协议剥离技术为支撑,帮助电力行业客户在满足安全合规要求的前提下实现业务数据的受控交换。南京百兆型隔离装置有什么优势
南京博思特电力有限公司是一家有着先进的发展理念,先进的管理经验,在发展过程中不断完善自己,要求自己,不断创新,时刻准备着迎接更多挑战的活力公司,在江苏省等地区的安全、防护中汇聚了大量的人脉以及**,在业界也收获了很多良好的评价,这些都源自于自身的努力和大家共同进步的结果,这些评价对我们而言是比较好的前进动力,也促使我们在以后的道路上保持奋发图强、一往无前的进取创新精神,努力把公司发展战略推向一个新高度,在全体员工共同努力之下,全力拼搏将共同南京博思特电力供应和您一起携手走向更好的未来,创造更有价值的产品,我们将以更好的状态,更认真的态度,更饱满的精力去创造,去拼搏,去努力,让我们一起更好更快的成长!