商机详情 -
上海第三方代码审计安全检测机构
代码审计通常是由具备丰富经验的安全工程师或团队进行的,他们会使用各种技术和工具来深入分析和评估代码的安全性。代码审计可以手动进行,也可以使用自动化工具来辅助。手动审计通常更加深入,但耗时较长;而自动化工具可以快速扫描大量代码,但可能无法发现某些复杂或隐蔽的漏洞。国家工控安全质检中心西南实验室(哨兵科技)具备思博伦SpirentC1、IXIAXGS2、美国国家仪器(NationalInstruments)NIPXI系统、TektronixPWS4602、TDS2024C、TektronixAFG3252C、AV4051D-S、CodePecker源代码缺陷分析系统等多种实验仪器设备。模糊测试是动态代码审计的测试手段之一,通过向程序输入异常数据,让那些潜藏漏洞的曝露。上海第三方代码审计安全检测机构
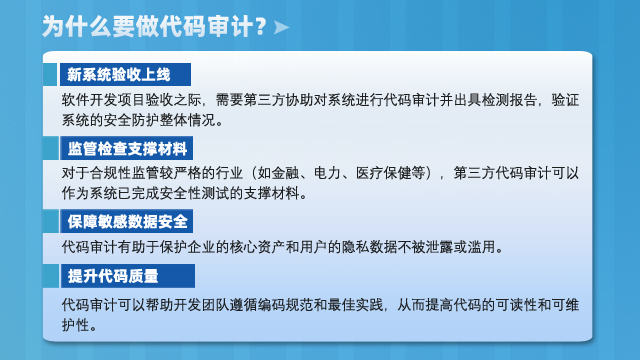
动态代码审计则是在软件运行时进行,通过模拟各种攻击场景和用户操作,检测软件在实际运行过程中的安全性和性能表现,能够发现一些静态审计难以发现的问题。其中模糊测试是它的测试手段之一,通过向程序输入大量随机、异常或精心构造的数据,刺激代码,让那些隐藏极深、只有在特定输入下才会暴露的漏洞,如SQL注入、跨站脚本攻击漏洞等。入侵测试更是模拟黑帽攻击手法,从外部尝试突破系统防线,验证漏洞是否可被利用,像模拟黑帽子利用系统登录处的验证码绕过漏洞,尝试非法登录,以此检测系统安全性。郑州代码审计安全检测报告第三方组件审计:检查软件中使用的第三方组件和开源库的安全性,防止因第三方组件漏洞导致的安全风险。
代码审计服务将依据安全编程规范,通过⼈⼯以及自动化⼯具,对WEB、APP源码从结构、脆弱性以及缺陷等方面进行审查,重复挖掘当前代码中存在的安全缺陷以及规范性缺陷,并提供安全修复建议。哨兵信息科技集团有限公司(哨兵科技),是专业的第三方信息化检验检测机构,具备专业的安全团队和安全工具丰富的代码审计服务经验以及高效的服务效率。以“提升防护能力捍卫工信安全”为己任,被评选为国家工业信息安全应急服务支撑单位、国家工业信息安全测试评估机构、国家CICSVD技术支持组成员单位。
代码审计报告概述了代码审计的整体过程、发现的安全问题以及建议的修复方案。哨兵信息科技集团有限公司(哨兵科技)代码审计的服务内容:1、代码质量评估:通过对代码进行分析和评估,检查代码是否符合编码规范和最佳实践,以发现潜在的安全隐患。2、漏洞发现:主要针对常见的安全漏洞类型进行检测,如跨站脚本攻击、SQL注入、远程代码执行等,通过检测代码中的漏洞,帮助客户修复潜在的安全风险。3、权限和访问控制:检查代码中的权限控制机制和访问控制策略是否合理,是否存在未经授权的访问漏洞。4、加密和数据保护:检查代码中的加密算法和数据保护机制,确保敏感信息的安全性。第三方代码审计拥有专业工具和经验丰富的安全工程师,更多的安全知识和经验,能够识别各种潜在的安全威胁。
哨兵科技代码审计的过程涉及几个关键步骤,包括但不限于:静态代码分析,这是通过工具不运行程序代码的方式来检查源代码。它帮助开发者发现程序中潜在的安全漏洞、性能问题以及不兼容的代码模式。动态代码分析,与静态分析不同,动态分析需要在运行时检查程序的行为。这涉及到对程序输入各种数据,检验程序输出是否符合预期并识别程序中的安全隐患。手工审计,即便有多种自动化工具,手动审计仍然不可或缺。专业的审核人员会亲自读代码,利用自己的经验和知识去识别那些自动化工具可能遗漏的问题。代码审计工具在评估大量代码并指出可能的问题时非常有效,但是仍然需要人工去分析所有结果。兰州第三方代码审计测试费用
完成代码审计后,哨兵科技会出具一份详细的审计报告。报告会对软件的整体安全状况和代码质量进行评估。上海第三方代码审计安全检测机构
渗透测试是一种黑盒测试。测试人员在获得目标的IP地址或域名信息的情况下,完全模拟嘿客使用的攻击技术和漏洞发现技术,对目标系统的安全做深入的探测,发现系统蕞脆弱的环节。能够直观的让管理人员知道网络所面临的问题。而代码审计属于白盒测试,白盒测试可以直接从代码层次看漏洞,能够发现一些黑盒测试发现不了的漏洞,比如二次注入,反序列化,xml实体注入等。两者虽然有区别,但在操作上可以相互补充,相互强化。例如:黑盒测试通过外层进行嗅探挖掘,白盒测试从内部充分发现源代码中的漏洞风险;代码审计发现问题,渗透测试确定漏洞的可利用性;渗透测试发现问题,代码审计确定成因。上海第三方代码审计安全检测机构