商机详情 -
福州第三方代码审计安全测试机构哪家好
哨兵信息科技集团有限公司已获得国家工业信息安全测试评估机构(三级)、国家CICSVD技术支持组成员单位能力认定,连续两届被评为成都市工业信息安全应急服务支撑单位,2021年被评为成都市网络信息安全产业影响力T0P30企业、2021年被认定为国家高新技术企业、四川天府新区质量提升示范企业,现拥有多项软著专、利以及60余个事件型漏洞、6个通用型漏间的收录;并取得了CMA、CNAS、CCRC风险评估、IS027001等多项资质,通过了IS09001、45001、14001三体系质量认证。根据客户需求出具公正客观的第三方测试报告,可用于项目申报、成果技术鉴定、双软认证、课题测试报告、高新认证、招投标等。在进行软件安全测试时,应用安全、代码审计、漏洞扫描和渗透测试成为信息安全领域的四大重要环节。福州第三方代码审计安全测试机构哪家好
代码审计的最佳实践:建立代码审计标准:定义代码审计的标准和规则,以确保所有审计工作都按照统一的标准进行。这可能包括对特定编程语言的规则、安全最佳实践的遵守情况等。培训开发人员:为开发人员提供相关的培训,以确保他们了解如何遵守最佳实践、避免常见错误和漏洞等。定期进行代码审计:定期进行代码审计以确保及时发现和修复潜在的问题和漏洞。这可能包括定期进行自动化工具扫描、手动审查等。保持审计工具的更新:保持代码审计工具的更新以确保它们能够发现更新的漏洞和问题。建立问题跟踪和报告机制:建立问题跟踪和报告机制以确保所有发现的问题都被正确记录和处理。这可能包括使用问题跟踪工具、定期生成报告等。青岛代码审计检测价格性能问题分析:评估代码的执行效率、内存占用和并发性能,发现潜在的性能瓶颈,为性能优化提供建议。
代码审计是一种以发现程序错误,安全漏洞和违反程序规范为目标的源代码分析。它是防御性编程范例的一个组成部分,它试图在软件发布之前减少错误。C+和C++源代码是最常见的审计代码,因为许多稿级语言具有较少的潜在易受攻击的功能,比如Python。99%的大型网站以及系统都被拖过库,泄漏了大量用户数据或系统暂时瘫痪。此前,某国机场遭受勒索软件袭击,航班信息只能手写。提前做好代码审计工作,比较大的好处就是将先于hei客发现系统的安全隐患,提前部署好安全防御措施,保证系统的每个环节在未知环境下都能经得起攻击挑战。
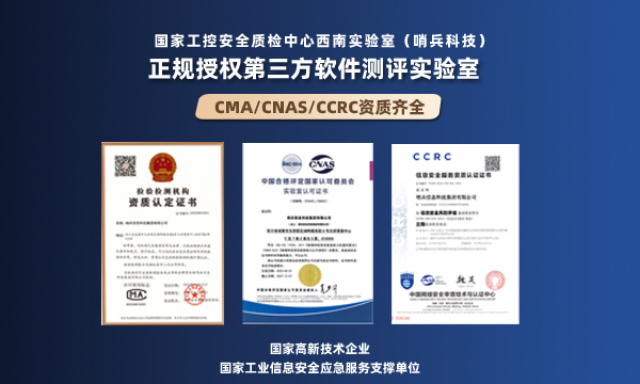
国内主要的实验室或第三方测试机构资质,有CNAS认可及CMA认定。CMA是中国计量认证的缩写,它是一种行政许可,具有强制性;CNAS是由中国合格评定国家认可委员会组织评审的资质。CNAS是自愿的认可,适用于企业内部的实验室,也可以是中立的第三方实验室,包括国内外。总结来说,CMA和CNAS在性质、范围、评审机构、依据准则、报告作用、监管机制等方面都存在明显的区别。在不清楚自己需要哪一个章的报告的时候,要和咨询顾问充分沟通报告的用途。代码审计内容包含安全漏洞检测、性能问题分析、代码质量评估、第三方组件审计,合规性审计。
身为第三方软件测试服务机构,哨兵科技持有CMA、CNAS等资质认证,聚焦于为客户提供深度的代码审计服务,保障软件的安全性和可靠性。哨兵科技软件测评实验室已经为1000+客户提供代码安全保障服务。哨兵科技代码审计服务包括基础安全扫描、代码质量审计、定制化审计服务。基础安全扫描是指快速定位常见安全漏洞,提供修复建议,适合初创企业和快速迭代的项目。代码质量审计是指深入分析代码质量,涵盖安全、性能、可维护性等方面,适合金融、政企等对代码质量要求较高的行业。定制化审计服务是指,根据您的具体需求,量身定制审计方案。哨兵科技具有丰富的软件测试经验和安全知识,专业的工程师团队,能够识别各种潜在的安全威胁。青岛代码审计检测价格
对于监管严格的行业,如金融、电力等,第三方代码审计可以作为系统已完成安全性测试的支撑材料。福州第三方代码审计安全测试机构哪家好
代码审计就是通过阅读源代码,从中找出程序源代码中存在的缺陷或安全隐患,提前发现并解决风险,这在甲方的SDL建设中是很重要的一环。而在渗透测试中,可以通过代码审计挖掘程序漏洞,快速利用漏洞进行攻击达成目标。常用的审计工具Snyk、SeayPHP、CodeXploiter、Code-audit、FortifySCA、SonarQube等。哨兵科技可以为电力、金融、通信、医疗、汽车等关键行业,无论是政fu部门或企业,提供定制化的代码审计服务以及其他各类软件测试服务。福州第三方代码审计安全测试机构哪家好