新闻中心 - 哨兵信息科技集团有限公司
-
 系统源代码审计哪家好
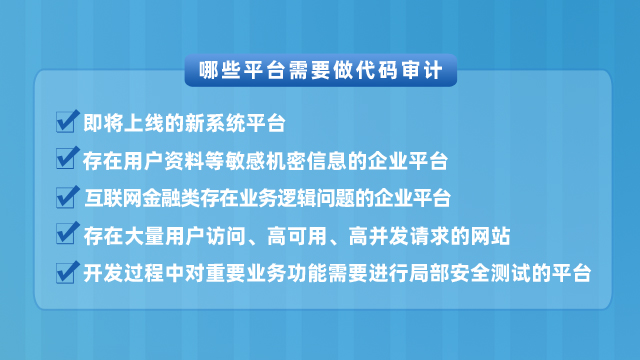
为什么要做代码审计?代码审计应用场景1、新系统验收上线:软件开发项目验收之际,需要第三方协助对系统进行代码审计并出具检测报告,验证系统的安全防护整体情况。2、监管检查支撑材料:对于合规性监管较严格的行...
发布时间:2025.09.09 -
 贵阳代码审计检测价格
西南实验室(哨兵科技)代码审计服务包括现场和远程测试,通过自动化工具加人工审计方式对软件源代码进行安全检查。语言支持Java等主流开发语言,适用于当前大多数的应用系统。检查过程使用专业的自动化代码扫描...
-
 口碑好的代码审计机构
代码审计和源代码审计是同一个概念吗?代码审计(CodeAudit)和源代码审计(SourceCodeAudit)是指同一种软件测试类型。它们都指的是一种通过专业方法、对软件的源代码进行系统性检查的过程...
-
 杭州第三方代码审计评测机构哪家好
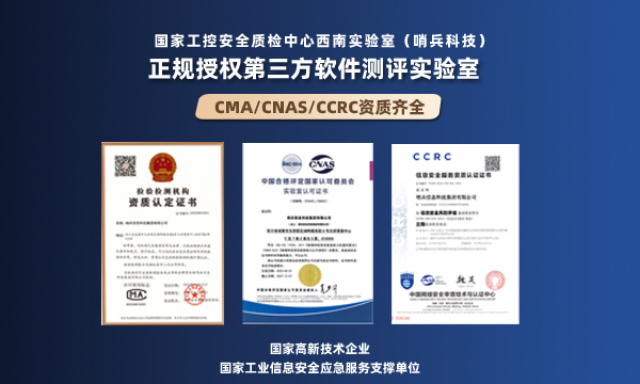
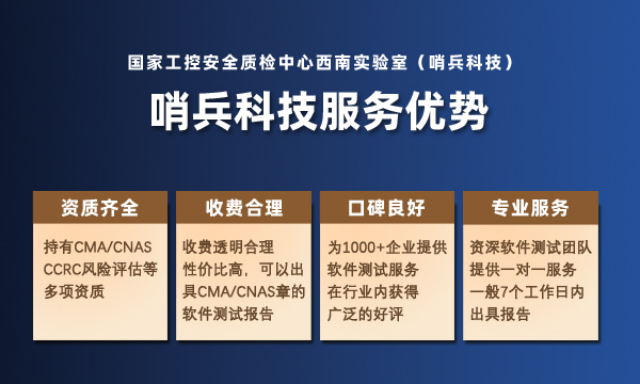
身为第三方软件测试服务机构,哨兵科技持有CMA、CNAS等资质认证,聚焦于为客户提供深度的代码审计服务,保障软件的安全性和可靠性。哨兵科技软件测评实验室已经为1000+客户提供代码安全保障服务。哨兵科...
-
 海口第三方代码审计评测多少钱
代码审计是一种以发现程序错误,安全漏洞和违反程序规范为目标的源代码分析。它是防御性编程范例的一个组成部分,它试图在软件发布之前减少错误。C+和C++源代码是最常见的审计代码,因为许多稿级语言具有较少的...
-
 呼和浩特第三方代码审计检测机构
哨兵科技代码审计的过程涉及几个关键步骤,包括但不限于:静态代码分析,这是通过工具不运行程序代码的方式来检查源代码。它帮助开发者发现程序中潜在的安全漏洞、性能问题以及不兼容的代码模式。动态代码分析,与静...
-
海口代码审计检测服务
第三方代码审计机构的作用1、节省人力成本:企业找第三方软件测试机构做软件测试,可以减轻用人企业招人、育人、留人的压力,解决项目波动或人员编制等原因造成的人力需求不匹配问题,为企业节省人力成本;2、分担...
-
 广州代码审计安全评测公司
国家工控安全质检中心西南实验室(哨兵科技),代码审计服务由精通安全漏洞原理、安全测试和软件开发等专业技术能力的安全工程师,在客户授权范围内,使用专业自动化工具结合人工代码分析的方式对应用程序源代码进行...
-
合肥第三方代码审计测试服务
哨兵科技(西南实验室)代码审计的流程:1.明确审计目标和范围:在开始审计之前,首先要明确我们要检查什么。比如,目标是发现安全漏洞,范围可能是一个特定的应用程序或者代码库。2.制定审计计划:根据目标和范...