商机详情 -
第三方代码审计一行多少钱
对于工业互联网软件来说,其应用给生产制造带来了更多的便捷和效益,但是,在互联网下也会出现数据安全、网络攻击、软件可靠性等问题,这些问题一旦出现,都会造成企业巨大的损失。通过各类测试可增强工控软件的安全性,提高软件的可靠性,并有针对性的进行安全加固措施,为工控系统安全保驾护航。代码审计是确保软件安全的重要步骤,通过系统性地检查代码,开发者可以识别潜在的安全漏洞和编码错误,从而提高软件的安全性和可靠性。随着网络攻击的不断演变,代码审计的重要性愈发凸显。通过采用合适的工具和最佳实践,开发团队可以更有效地实施代码审计,保护用户数据和企业资产。代码审计内容包含安全漏洞检测、性能问题分析、代码质量评估、第三方组件审计,合规性审计。第三方代码审计一行多少钱
代码审计就是通过阅读源代码,从中找出程序源代码中存在的缺陷或安全隐患,提前发现并解决风险,这在甲方的SDL建设中是很重要的一环。而在渗透测试中,可以通过代码审计挖掘程序漏洞,快速利用漏洞进行攻击达成目标。常用的审计工具Snyk、SeayPHP、CodeXploiter、Code-audit、FortifySCA、SonarQube等。哨兵科技可以为电力、金融、通信、医疗、汽车等关键行业,无论是政fu部门或企业,提供定制化的代码审计服务以及其他各类软件测试服务。第三方代码审计一行多少钱完成代码审计后,哨兵科技会出具一份详细的审计报告。报告会对软件的整体安全状况和代码质量进行评估。
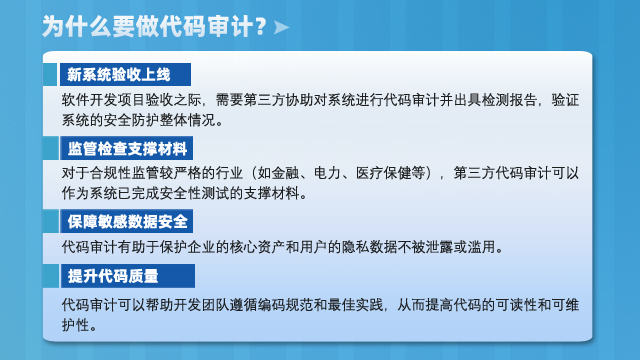
为什么要做代码审计?代码审计应用场景1、新系统验收上线:软件开发项目验收之际,需要第三方协助对系统进行代码审计并出具检测报告,验证系统的安全防护整体情况。2、监管检查支撑材料:对于合规性监管较严格的行业(如金融、电力、医疗保健等),第三方代码审计可以作为系统已完成安全性测试的支撑材料。3、保障敏感数据安全:代码审计有助于保护企业的资产和用户的隐私数据不被泄露或滥用。4、提升代码质量:代码审计可以帮助开发团队遵循编码规范和最佳实践,从而提高代码的可读性和可维护性。
输入验证漏洞包括:SQL注入(SQLInjection):攻击者通过在输入中注入恶意SQL语句,从而操纵数据库查询,可能导致数据泄露、篡改或删除等严重后果。跨站脚本(Cross-SiteScripting,XSS):攻击者在用户输入中注入恶意脚本代码,当其他用户访问页面时,这些脚本会在用户的浏览器中执行,窃取用户信息或进行其他恶意操作。命令注入(CommandInjection):攻击者在输入中注入恶意命令,使程序执行非预期的系统命令,可能导致系统权限被提升、敏感信息泄露等。文件上传漏洞:如果对上传文件的类型、大小、内容等没有严格限制,攻击者可能会上传恶意文件,如可执行文件、脚本文件等,从而在服务器上执行恶意操作。代码审计的重点在于深度挖掘代码中的复杂逻辑和业务流程中的安全问题,以及评估代码质量和架构。
随着信息技术的飞速发展,软件安全测试是确保软件应用程序安全性的过程,在进行软件安全测试时,应用安全、代码审计、漏洞扫描和渗透测试成为信息安全领域的四大重要环节。这四个点在确保软件应用程序的安全性方面起到了至关重要的作用。应用安全是指保护应用程序和数据不受未经授权的访问、篡改和破坏的能力。代码审计是对源代码进行人工或自动化审查,以查找潜在的安全漏洞和隐患。漏洞扫描是一种自动化技术,用于查找计算机系统中的漏洞和弱点。渗透测试模拟了真实嘿客攻击的过程,旨在评估软件应用程序的安全性。采用静态代码扫描工具对代码进行静态扫描,人工对扫描结果进行追踪复现,排除误报项。第三方代码审计一行多少钱
哨兵科技代码审计融合人工审查与审计工具检测,以静态代码审计和动态代码审计两种方式进行深挖细究。第三方代码审计一行多少钱
财务审计可以反映企业资产、负债和盈亏的真实情况,找出问题和漏洞。同理,代码审计是一种以发现程序错误、安全漏洞和违反程序规范为目标的源代码分析。通过自动化工具或者人工审查的方式,对程序源代码逐条进行检查和分析,我们能够找到普通安全测试无法发现的安全漏洞。代码审计不只能帮企业尽早发现系统的安全隐患,并提前部署好相关的安全防御措施,保证系统的各个环节都能经住攻击挑战;还可以降低整体测试成本,提升效率,帮助高级管理层了解增加安全预算的必要性,进一步健全信息安全建设。第三方代码审计一行多少钱