商机详情 -
青岛第三方代码审计安全检测费用
代码审计通常是由具备丰富经验的安全工程师或团队进行的,他们会使用各种技术和工具来深入分析和评估代码的安全性。代码审计可以手动进行,也可以使用自动化工具来辅助。手动审计通常更加深入,但耗时较长;而自动化工具可以快速扫描大量代码,但可能无法发现某些复杂或隐蔽的漏洞。国家工控安全质检中心西南实验室(哨兵科技)具备思博伦SpirentC1、IXIAXGS2、美国国家仪器(NationalInstruments)NIPXI系统、TektronixPWS4602、TDS2024C、TektronixAFG3252C、AV4051D-S、CodePecker源代码缺陷分析系统等多种实验仪器设备。人工审计通过模拟各种攻击场景,对代码中的关键函数、入口点、爆发点进行审查,找出工具漏扫部分缺陷。青岛第三方代码审计安全检测费用
在数字化浪潮的推动下,软件的安全性问题日益突显。身为第三方软件测试服务机构,哨兵科技持有CMA、CNAS等资质认证,聚焦于为客户提供深度的代码审计与检测服务,保障软件的安全性和可靠性。代码审计,简单来说,就是对软件的代码进行系统性检查和分析,找出潜在的安全漏洞、性能问题以及其他各类缺陷。它通过对软件代码的深入审查,帮助开发团队了解代码的安全状况,从而采取相应的措施进行修复和改进,为软件的质量和安全性保驾护航。西宁代码审计测试哪家好代码审计可以发现代码中的安全漏洞,包括SQL注入、跨站脚本攻击、业务逻辑漏洞、权限绕过等。
为保证代码安全性,哨兵科技的代码审计业务融合人工的专业审查与代码审计工具检测,以静态代码审计和动态代码审计两种方式进行深挖细究。针对项目源代码,从输入验证、API误用、安全特性、时间和状态、错误处理、代码质量、代码封装、环境和网页木马后门等九项检测项进行测试。我们采用静态代码扫描工具codepecker、fortify、bandit以及murphysec等,对代码进行静态扫描,人工对扫描结果进行追踪复现,排除误报项。同时对代码进行人工审计,通过模拟各种攻击场景和用户操作,依据代码审计checklist,对代码中的关键函数、入口点、爆发点进行审查追踪调用链,分析代码逻辑以及代码架构,找出工具漏扫部分缺陷。如果有测试环境,对找出的部分缺陷进行验证,进一步确保缺陷准确率。
在源代码审计过程中,我们经常会遇到以下几种常见的安全漏洞:1.SQL注入:攻击者通过在用户输入中注入恶意的SQL语句,实现对数据库的非法访问和操作。2.跨站脚本攻击(XSS):攻击者将恶意脚本注入到网页中,当其他用户访问该页面时,恶意脚本会在用户浏览器中执行,窃取用户信息或进行其他非法操作。3.文件包含漏洞:攻击者利用程序中的文件包含功能,访问服务器上的敏感文件或执行恶意代码。4.权限控制漏洞:程序中的权限控制不严格,导致攻击者可以越权访问或操作其他用户的资源。哨兵科技代码审计可以帮助了解代码安全状况,为软件质量和安全保驾护航。
人为因素的影响使得每个应用程序的源代码都可能存在安全漏洞,这些漏洞一旦被恶意利用,就可能对用户数据、企业资产乃至国jia安全造成不可估量的损失。代码审计是一种评估软件系统安全性的重要方法。通过静态代码分析、动态代码分析、审查代码注释、遵循最佳实践、重点关注输入验证和数据处理、使用安全工具以及了解常见的安全漏洞类型等方法和技巧,可以帮助开发人员发现和修复潜在的安全漏洞和代码缺陷,更好的完善代码安全开发规范,提高软件系统的安全性。代码审计测试代码输入验证、API误用、时间和状态、错误处理、代码质量、代码封装、木马后门。四川代码审计评测服务哪家好
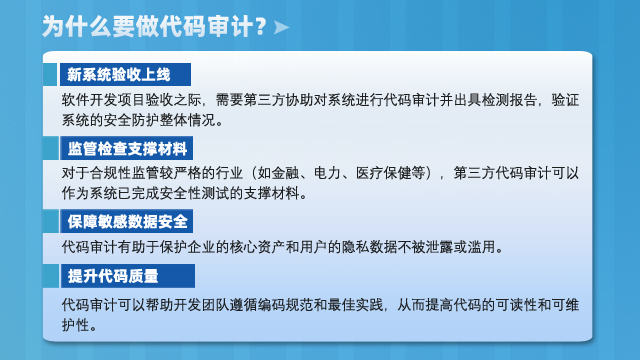
代码审计有助于保护企业的资产和用户的隐私数据不被泄露或滥用。青岛第三方代码审计安全检测费用
企业做代码审计可以明确安全隐患点,从整套源码切入蕞终明确至某个威胁点并加以验证提高安全意识有效督促管理人员杜绝任何一处小的缺陷,从而降低整体风险提升开发人员安全技能通过审计报告,以及安全人员与开发人员的沟通,开发人员更好的完善代码安全开发规范第三方代码审计的计费通常基于几个关键因素:审计的代码量、代码的复杂度、专业技能要求、紧急程度、风险管理需求、以及服务的定制化程度。例如,对于较大的代码库或包含多种编程语言和框架的项目,审计费用可能会更高。同时,如果需要高级安全工程师参与,或者要求快速完成,费用也会相应增加。服务提供商通常会根据这些因素估计所需工作量,并据此制定费用计划。青岛第三方代码审计安全检测费用