商机详情 -
代码审计标准
除了关注安全问题,代码审计还会对代码的规范性、可读性和可维护性进行评估。例如,检查代码是否遵循了良好的编程规范,是否存在冗余代码、重复代码等不良现象,以及代码的结构是否合理,模块划分是否清晰等。编码规范就像是代码世界的“纪律准则”。代码结构混乱同样是个“麻烦”,函数与模块间耦合度过高,牵一发而动全身,修改一个小功能可能导致整个系统崩溃;缺少必要注释的代码,宛如没有地图的迷宫,后续开发人员难以理解代码意图,排查问题只能盲人摸象,耗时费力。代码审计是对源代码进行人工或自动化审查,以查找潜在的安全漏洞和隐患。代码审计标准
代码审计、代码溯源和代码自主率有什么区别?代码审计偏向于安全和质量层面的排查。它是在源码层找问题,比如接口越权、SQL注入、权限管控缺失这类安全隐患,还有编码不规范、冗余逻辑、高危依赖引入的风险点。它只盯着代码本身的安全缺陷和开发规范,不追查代码从哪来,也不会统计自研代码的占比。而代码溯源的重点是要理清楚代码来源和依赖关系,看引用了哪些第三方库、开源组件,有没有用了未经授权的商用组件。还要排查依赖关系里是不是藏了受境外控制的模块或者隐蔽后门,同时核对每个开源组件的许可证。溯源不关心系统跑不跑得通,也不做漏洞扫描,它的目标是把供应链风险和版权风险全部摸透,搞清楚每行代码、每个JAR包到底从哪来的。代码自主率则是一个量化指标。它依赖溯源的结果,把总代码拆成三类:原生自研、合法开源引用、外购商用模块,按行数或者按模块权重算出占比。自主率本身不做任何检查,只输出一个百分数,用来招投标评分、信创入库、项目申报那些要求“自主可控”的场合。它不管安全漏洞修没修,也不细化溯源发现的具体风险,它只看那个占比数字。福州代码审计测试公司哪家好哨兵科技具有丰富的软件测试经验和安全知识,专业的工程师团队,能够识别各种潜在的安全威胁。
代码审计的主要目标是检查代码中安全性、合规性、代码质量等,从源代码层面降低攻击者入侵的风险,找出目标系统是否存在可以被攻击者利用的漏洞以及由此引起的风险大小,从而为制定相应的应对措施与解决方案提供实际的依据,同时提高代码编码规范及质量。代码审计测试针对项目源代码从输入验证、API误用、安全特性、时间和状态、错误处理、代码质量、代码封装、环境和网页木马后门等九项检测项进行测试。测试项目及重点检查项如下,其中难点为业务逻辑越权等漏洞排查,从代码层面检测较难,需配和测试环境检验。
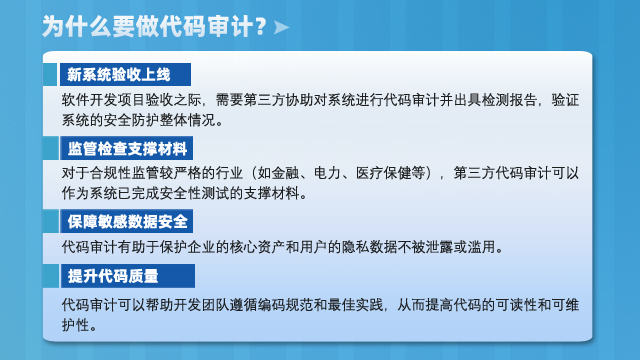
随着信息技术的飞速发展,软件安全测试是确保软件应用程序安全性的过程,在进行软件安全测试时,应用安全、代码审计、漏洞扫描和渗透测试成为信息安全领域的四大重要环节。这四个点在确保软件应用程序的安全性方面起到了至关重要的作用。应用安全是指保护应用程序和数据不受未经授权的访问、篡改和破坏的能力。代码审计是对源代码进行人工或自动化审查,以查找潜在的安全漏洞和隐患。漏洞扫描是一种自动化技术,用于查找计算机系统中的漏洞和弱点。渗透测试模拟了真实嘿客攻击的过程,旨在评估软件应用程序的安全性。代码审计可以帮助开发团队遵循编码规范和最佳实践,从而提高代码的可读性和可维护性。
代码审计报告用途:1、质量验收:审计报告可以提供代码质量的证据,帮助开发团队确保软件满足预开发的质量标准2、软件产品上线前安全性评估:通过审计可以发现代码中的安全漏洞,如SQL注入、跨脚本攻击等,从而在产品上线前进行修复3、软件产品合规性证明:确保代码遵守相关的法律法规和行业标准,例如数据保护法规。4、风险评估:通过代码审计报告,可以评估软件产品的风险等级,发现可能的风险点和漏洞,从而采取相应的措施降低风险。哨兵科技采用分析工具和专业人工审查,对系统源代码进行更大范围更加细致的安全审查。上海第三方代码审计安全测试公司
代码审计是对软件代码进行系统性检查和分析,找出潜在的安全漏洞、性能问题以及其他各类缺陷。代码审计标准
国内主要的实验室或第三方测试机构资质,有CNAS认可及CMA认定。CMA是中国计量认证的缩写,它是一种行政许可,具有强制性;CNAS是由中国合格评定国家认可委员会组织评审的资质。CNAS是自愿的认可,适用于企业内部的实验室,也可以是中立的第三方实验室,包括国内外。总结来说,CMA和CNAS在性质、范围、评审机构、依据准则、报告作用、监管机制等方面都存在明显的区别。在不清楚自己需要哪一个章的报告的时候,要和咨询顾问充分沟通报告的用途。代码审计标准