商机详情 -
成都代码质量评估
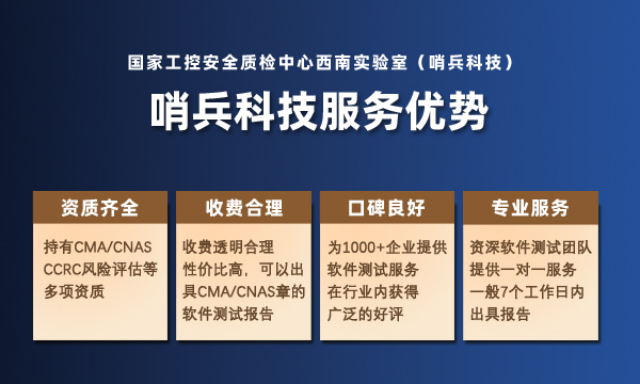
哨兵信息科技集团有限公司(哨兵科技)以工业信息安全服务为己任,立足西南,面向全国。在国家工业信息安全发展研究中心的赋能下,拥有一支专业的技术人员团队,同时在规范化的业务检测流程中,具备Lodarunner、BurpSuite、Nmap、AIScanner等多款检测服务工具,能够切实为您的软件安全保驾护航。业务能力涵盖信息化软硬件产品测试、信息安全风险评估、工业互联网仿真测试、工业信息安全实训演练等服务,目前已服务各类企业1000余家。项目的紧急性也是影响代码审计报价的重要因素。如果客户要求在很短的时间内完成审计,需要支付额外的费用。成都代码质量评估
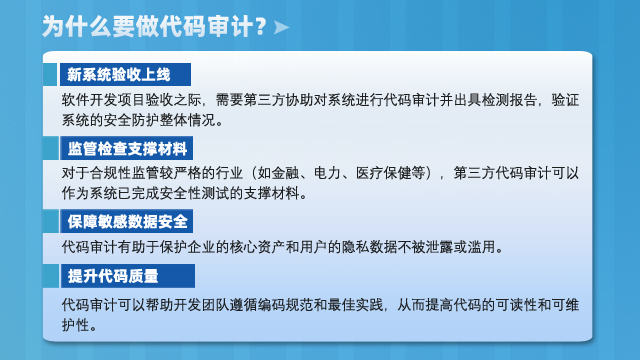
代码审计的任务之一就是发现代码中的安全漏洞。这些漏洞可能包括SQL注入、跨站脚本攻击(XSS)、命令注入、CSRF、CROS、业务逻辑漏洞、缓冲区溢出、权限绕过等常见的安全问题。通过审计,可以及时发现这些漏洞,避免被黑帽子利用,保护软件系统的安全。安全漏洞堪称软件系统的“心腹大患”。以SQL注入漏洞为例,在某社交平台,黑帽子利用其代码中对用户输入信息过滤不严的漏洞,在评论区输入恶意构造的SQL语句,成功突破数据库防线,窃取了大量用户的隐私数据,包括聊天记录、个人资料等,给用户带来极大困扰,平台也面临巨额索赔与信任危机。昆明代码审计检测哪家好如果项目需要行业特定的安全知识,如金融服务或医疗保健应用程序,工程师的专业技能需求将直接影响费用。
动态代码分析是一种软件测试方法,在软件开发与安全领域,动态代码分析与静态代码分析不同,动态分析通过实际运行程序来检测和评估代码的漏洞、内存泄漏、性能瓶颈和逻辑错误。通过捕获程序执行期间的数据,包括函数调用、变量值、内存使用、CPU利用率等,来识别和修复程序中的错误、优化程序性能以及改进代码质量。动态分析的关键在于监控程序执行时的行为,与静态代码分析可以覆盖到整个代码库不同,动态代码分析只能覆盖到已执行的代码,而且高度依赖环境,需要配置运行环境、测试数据等。 目前来说,由于动态代码分析的覆盖率不足、环境依赖强、时间人力金钱成本高等,整体源代码审计式的静态代码分析成为了代码安全审计主要且常见的方法。它的检测覆盖率为100%,且可以评估代码中常见的安全漏洞、代码逻辑错误、代码规范等,再结合渗透测试,就可以覆盖大部分的软件安全检测应用场景。
代码审计报告旨在对目标软件系统的代码进行更大范围的安全审计,以识别潜在的安全风险、漏洞和不符合最佳实践的地方。我们通过专业的审计测试,可以为项目团队提供有价值的反馈和建议,以改善代码质量,增强系统的安全性。在进行代码审计时,我们会综合采用静态代码分析、渗透测试以及安全编码规范检查等多种方法,以确保审计的全面性和准确性。出具的代码审计报告可以用于帮助开发团队确保软件满足预开发的质量标准、软件产品上线前安全性评估、软件产品合规性证明、风险评估等。哨兵科技采用分析工具和专业人工审查,对系统源代码进行更大范围更加细致的安全审查。
代码审计报告概述了代码审计的整体过程、发现的安全问题以及建议的修复方案。哨兵信息科技集团有限公司(哨兵科技)代码审计的服务内容:1、代码质量评估:通过对代码进行分析和评估,检查代码是否符合编码规范和最佳实践,以发现潜在的安全隐患。2、漏洞发现:主要针对常见的安全漏洞类型进行检测,如跨站脚本攻击、SQL注入、远程代码执行等,通过检测代码中的漏洞,帮助客户修复潜在的安全风险。3、权限和访问控制:检查代码中的权限控制机制和访问控制策略是否合理,是否存在未经授权的访问漏洞。4、加密和数据保护:检查代码中的加密算法和数据保护机制,确保敏感信息的安全性。第三方代码审计的计费通常基于几个关键因素:审计的代码量、代码的复杂度、专业技能要求、紧急程度等。成都代码质量评估
权限和访问控制:检查代码中的权限控制机制和访问控制策略是否合理,是否存在未经授权的访问漏洞。成都代码质量评估
第三方代码审计是一种通过专业软件测试机构对软件源代码进行检查的服务,旨在发现潜在的安全漏洞、性能问题以及不符合编码规范的地方。一般在软件开发阶段、软件上线前以及软件运营维护阶段均需要第三方代码审计。特别是在运营阶段,软件可能面临外部环境变化带来的风险,如法律法规对数据隐私保护的要求升级,或者软件的功能新增,迭代更新等。第三方软件测试机构的代码审计业务服务主要包括代码质量检查、安全性检查、性能评估、技术文档评估、第三方服务集成分析、软件架构评估。成都代码质量评估