商机详情 -
代码安全检测公司
专业技能要求特定代码或应用程序可能需要特定的安全工程师进行审计。这是因为不同的应用程序和编程语言可以具有完全不同的安全脆弱性和最佳实践。如果项目需要行业特定的安全知识,如金融服务或医疗保健应用程序,工程师的专业技能需求将直接影响费用。需要特定领域安全工程师时,费用通常会高于标准的审计费用,因为这些工程师具有稀缺的技能和经验。项目的紧急性也是影响代码审计报价的重要因素。如果客户要求在很短的时间内完成审计,可能会需要支付额外的费用。快速审计通常涉及到安排额外的资源和在紧迫的时间表下工作,这为审计团队带来了额外的负担。加快审计过程可能导致项目费用增加,特别是如果需要团队成员放弃其他工作以专注于该项目时。代码审计工具在评估大量代码并指出可能的问题时非常有效,但是仍然需要人工去分析所有结果。代码安全检测公司
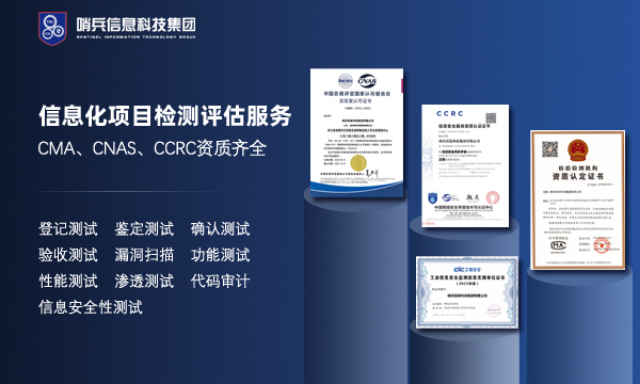
代码审计报告概述了代码审计的整体过程、发现的安全问题以及建议的修复方案。哨兵信息科技集团有限公司(哨兵科技)代码审计的服务内容:1、代码质量评估:通过对代码进行分析和评估,检查代码是否符合编码规范和最佳实践,以发现潜在的安全隐患。2、漏洞发现:主要针对常见的安全漏洞类型进行检测,如跨站脚本攻击、SQL注入、远程代码执行等,通过检测代码中的漏洞,帮助客户修复潜在的安全风险。3、权限和访问控制:检查代码中的权限控制机制和访问控制策略是否合理,是否存在未经授权的访问漏洞。4、加密和数据保护:检查代码中的加密算法和数据保护机制,确保敏感信息的安全性。呼和浩特第三方代码审计检测报告哨兵科技代码审计可以确保代码符合相关法律法规和行业标准,如隐私保护、数据安全和网络安全等方面的要求。
代码审计是一种以发现程序错误,安全漏洞和违反程序规范为目标的源代码分析。它是防御性编程范例的一个组成部分,它试图在软件发布之前减少错误。C+和C++源代码是最常见的审计代码,因为许多稿级语言具有较少的潜在易受攻击的功能,比如Python。99%的大型网站以及系统都被拖过库,泄漏了大量用户数据或系统暂时瘫痪。此前,某国机场遭受勒索软件袭击,航班信息只能手写。提前做好代码审计工作,比较大的好处就是将先于hei客发现系统的安全隐患,提前部署好安全防御措施,保证系统的每个环节在未知环境下都能经得起攻击挑战。
静态代码审计主要通过分析代码的语法结构、逻辑关系等,发现代码中的潜在问题,无需运行代码即可完成。它主要依靠人工审查与自动化工具相结合的方式。代码审计人员会逐行研读代码,凭借深厚的技术功底和丰富经验,去挖掘诸如缓冲区溢出、权限滥用等潜在问题。静态代码分析工具包括FortifyStaticCodeAnalyzer、Coverity、SonarQube、Checkmarx等。通过使用工具,可以依据预设的海量规则集,快速扫描源代码,能揪出未初始化变量、硬编码敏感信息等隐患,还能依据行业标准评估代码质量,确保其符合安全规范。哨兵科技代码审计服务着重查探以下三大板块:安全漏洞、代码质量以及性能问题。
企业做代码审计可以明确安全隐患点,从整套源码切入蕞终明确至某个威胁点并加以验证提高安全意识有效督促管理人员杜绝任何一处小的缺陷,从而降低整体风险提升开发人员安全技能通过审计报告,以及安全人员与开发人员的沟通,开发人员更好的完善代码安全开发规范第三方代码审计的计费通常基于几个关键因素:审计的代码量、代码的复杂度、专业技能要求、紧急程度、风险管理需求、以及服务的定制化程度。例如,对于较大的代码库或包含多种编程语言和框架的项目,审计费用可能会更高。同时,如果需要高级安全工程师参与,或者要求快速完成,费用也会相应增加。服务提供商通常会根据这些因素估计所需工作量,并据此制定费用计划。SQL注入是指攻击者可以将恶意SQL代码注入到数据库查询中,从而获取、修改或删除数据库中的数据。太原第三方代码审计评测费用
加密和数据保护:检查代码中的加密算法和数据保护机制,确保敏感信息的安全性。代码安全检测公司
第三方代码审计是一种通过专业软件测试机构对软件源代码进行检查的服务,旨在发现潜在的安全漏洞、性能问题以及不符合编码规范的地方。一般在软件开发阶段、软件上线前以及软件运营维护阶段均需要第三方代码审计。特别是在运营阶段,软件可能面临外部环境变化带来的风险,如法律法规对数据隐私保护的要求升级,或者软件的功能新增,迭代更新等。第三方软件测试机构的代码审计业务服务主要包括代码质量检查、安全性检查、性能评估、技术文档评估、第三方服务集成分析、软件架构评估。代码安全检测公司