商机详情 -
苏州代码审计测试报告
什么样的代码审计报告才能作为信息化项目验收使用?首先,第三方代码审计机构必须取得相应的国家资质,例如CMA或者CNAS资质,认可检测服务范围并必须含代码审计这项测试服务。这样的审计报告才能被认为是有法律效力的。其次,在代码审计的服务内容里还包含了回归测试,在初次审计结束后我们需要配合承建方进行整改,将高危,中危的代码重新合理的规范的编写,再出具代码审计报告。第三方测试机构一定要有丰富的软件测试经验,专业的工程师团队,更多元化的安全知识和经验,能够识别各种潜在的安全威胁。哨兵科技代码审计融合人工审查与审计工具检测,以静态代码审计和动态代码审计两种方式进行深挖细究。苏州代码审计测试报告
哨兵信息科技集团有限公司(哨兵科技)以工业信息安全服务为己任,立足西南,面向全国。在国家工业信息安全发展研究中心的赋能下,拥有一支专业的技术人员团队,同时在规范化的业务检测流程中,具备Lodarunner、BurpSuite、Nmap、AIScanner等多款检测服务工具,能够切实为您的软件安全保驾护航。业务能力涵盖信息化软硬件产品测试、信息安全风险评估、工业互联网仿真测试、工业信息安全实训演练等服务,目前已服务各类企业1000余家。呼和浩特代码审计检测公司哨兵科技代码审计服务着重查探以下三大板块:安全漏洞、代码质量以及性能问题。
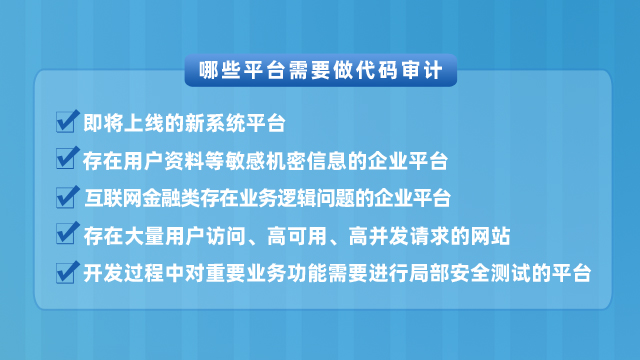
代码审计服务将依据安全编程规范,通过⼈⼯以及自动化⼯具,对WEB、APP源码从结构、脆弱性以及缺陷等方面进行审查,重复挖掘当前代码中存在的安全缺陷以及规范性缺陷,并提供安全修复建议。哨兵信息科技集团有限公司(哨兵科技),是专业的第三方信息化检验检测机构,具备专业的安全团队和安全工具丰富的代码审计服务经验以及高效的服务效率。以“提升防护能力捍卫工信安全”为己任,被评选为国家工业信息安全应急服务支撑单位、国家工业信息安全测试评估机构、国家CICSVD技术支持组成员单位。
软件开发项目验收时,需要第三方协助对系统进行代码审计并出具检测报告,验证系统的安全防护整体情况。对于合规性监管较严格的行业(如金融、电力、医疗保健等),第三方代码审计可以作为系统已完成安全性测试的支撑材料。代码审计有助于保护企业的资产和用户的隐私数据不被泄露或滥用。选择第三方代码审计的优势:1、部分行业标准或法规要求或推荐使用第三方机构审计服务;2、可以提供更客观的审计结果,因为第三方机构未曾参与代码开发,可能会发现内部团队忽视的问题;3、第三方机构拥有专业的工具和经验丰富的安全工程师,更多的安全知识和经验,能够识别各种潜在的安全威胁。代码审计可以发现代码中的安全漏洞,包括SQL注入、跨站脚本攻击、业务逻辑漏洞、权限绕过等。
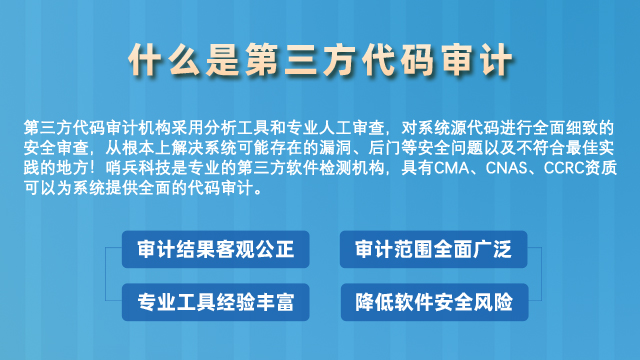
第三方代码审计的计费通常基于几个关键因素:审计的代码量、代码的复杂度、专业技能要求、紧急程度、风险管理需求、以及服务的定制化程度。代码量是影响代码审计费用的重要因素之一,审计的代码行数越多,所需评估的内容就越多,工作量也将成倍增加。此外,代码的复杂性也非常关键。高度复杂的代码结构或者算法可能需要代码审计团队花费更多时间来理解、分析和验证。通常,代码审计团队会通过初步评估代码库的大小,来预估审计的时间和资源需求。对于复杂代码的评审,通常需要专业人员具备相应领域知识,以确保能够准确识别和理解潜在的安全风险。合规性审计:确保代码符合相关的法律法规和行业标准,如隐私保护、数据安全和网络安全等方面的要求。软件代码审查中心
为应付安全检查而进行的单次代码审计工作,后续不再进行安全检测工作。苏州代码审计测试报告
新上线系统对互联网环境的适应性较差,代码审计可以充分挖掘代码中存在的安全缺陷。避免系统刚上线就遇到重大攻击。已运行系统先于黑KE发现系统的安全隐患,提前部署好安全防御措施,保证系统的每个环节在未知环境下都能经得起黑KE挑战。源代码审计与模糊测试区别:在漏洞挖掘过程中有两种重要的漏洞挖掘技术,分别是源代码审计和模糊测试。源代码审计是通过静态分析程序源代码,找出代码中存在的安全性问题;而模糊测试则需要将测试代码执行起来,然后通过构造各种类型的数据来判断代码对数据的处理是否正常,以发现代码中存在的安全性问题。苏州代码审计测试报告