商机详情 -
广州代码审计检测多少钱
拿到软件测试报告后,报告的有效期可以持续多久呢?首先,我们需要明确的是,软件测试报告并无固定的有效期,而是受到多种因素的影响。其中蕞主要的因素就是待测试的软件系统的更新情况和测试内容的变化。在常规情况下,只要被测软件没有发生更新,测试内容保持不变,那么软件测试报告就可以被认为是长期有效的。但在实际情况中,我们需要根据被测软件的更新情况和测试内容的变化来重新评估测试报告的有效性。同时,在使用软件测试报告时,我们还需要考虑特定平台或法规或行业标准是否规定了报告的有效期,以确保报告的合规性和有效性。等保测评要求项中要求开展代码审计工作,通过等保后,后续不再进行代码审计工作。广州代码审计检测多少钱
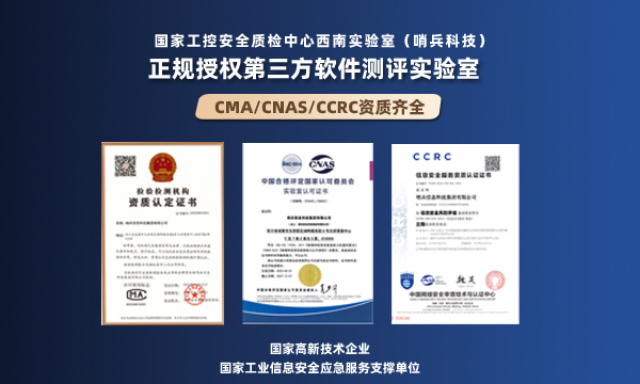
代码审计工具是一类辅助我们做白盒测试的程序,用来自动化对代码进行安全扫描的利器。它可以分很多类,例如安全性审计以及代码规范性审计等等,也可以按它能审计的编程语言分类:对于使用这些分析工具需要有相当多的专业知识;其次,这些工具对于代码审计的覆盖和蕞小基线设置是比较有帮助的,但是这些工具无法理解动态数据流和数据逻辑。因此,代码审计还是需要人工的确认。例如工具不能理解代码上下文,而这却是代码审计很关键的一个重点。工具在评估大量代码并指出可能的问题时非常有效,但是仍然需要人工去分析所有结果,并确认这些结果是不是真的是问题,是不是真的可以被利用,然后计算其对于企业的风险。因此人工去确认工具扫描的盲点是必不可少的环节。郑州第三方代码审计安全测试公司代码审计评估代码的规范性、可读性和可维护性,包括检查代码是否遵循良好的规范,是否存在冗余代码。
在源代码审计过程中,我们经常会遇到以下几种常见的安全漏洞:1.SQL注入:攻击者通过在用户输入中注入恶意的SQL语句,实现对数据库的非法访问和操作。2.跨站脚本攻击(XSS):攻击者将恶意脚本注入到网页中,当其他用户访问该页面时,恶意脚本会在用户浏览器中执行,窃取用户信息或进行其他非法操作。3.文件包含漏洞:攻击者利用程序中的文件包含功能,访问服务器上的敏感文件或执行恶意代码。4.权限控制漏洞:程序中的权限控制不严格,导致攻击者可以越权访问或操作其他用户的资源。
第三方代码审计采用自动化工具和专业人工审查,对系统源代码进行细致的安全审查,从根本上解决系统可能存在的漏洞、后门等安全问题以及不符合最佳实践的地方!审计结果客观公正,具有专业工具,测试经验丰富,可以降低软件安全风险。哪些平台需要做代码审计? ●即将上线的新系统平台 ●存在用户资料等敏感机密信息的企业平台 ●开发过程中对重要业务功能需要进行局部安全测试的平台 ●存在大量用户访问、高可用、高并发请求的网站 ●互联网金融类存在业务逻辑问题的企业平台对于较大的代码库或包含多种编程语言和框架的项目,审计费用可能会更高。
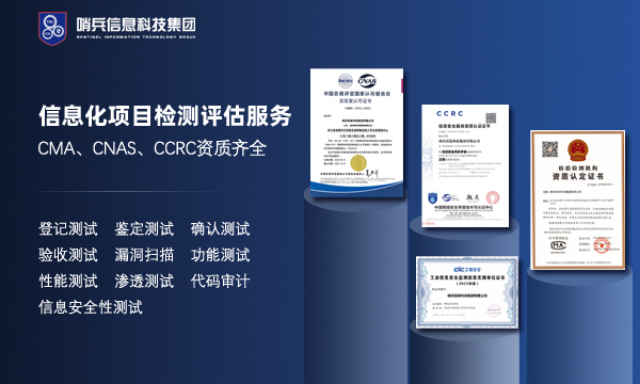
代码审计报告旨在对目标软件系统的代码进行更大范围的安全审计,以识别潜在的安全风险、漏洞和不符合最佳实践的地方。我们通过专业的审计测试,可以为项目团队提供有价值的反馈和建议,以改善代码质量,增强系统的安全性。在进行代码审计时,我们会综合采用静态代码分析、渗透测试以及安全编码规范检查等多种方法,以确保审计的全面性和准确性。出具的代码审计报告可以用于帮助开发团队确保软件满足预开发的质量标准、软件产品上线前安全性评估、软件产品合规性证明、风险评估等。在进行软件安全测试时,应用安全、代码审计、漏洞扫描和渗透测试成为信息安全领域的四大重要环节。郑州第三方代码审计安全测试公司
哨兵科技代码审计服务着重查探以下三大板块:安全漏洞、代码质量以及性能问题。广州代码审计检测多少钱
代码审计的内容主要包括以下几个方面:1.安全漏洞检测:通过静态代码分析和动态代码测试,对软件代码进行的安全漏洞检测,包括常见的跨站脚本攻击、SQL注入、代码注入、拒绝服务攻击等安全漏洞,以及对密码安全、会话管理、权限控制等方面的审计。2.性能问题分析:对代码进行性能分析,包括代码执行效率、内存占用、并发性能等方面的评估,发现潜在的性能瓶颈和优化空间,提高软件的性能和响应速度。3.代码质量评估:对代码的结构、规范性、可读性、可维护性等方面进行评估,发现代码中的潜在缺陷和不规范之处,提出改进建议,以提高代码的质量和可维护性。4.第三方组件审计:审计软件中使用的第三方组件和开源库,检查其安全性和可靠性,防止因第三方组件漏洞而导致的安全风险。5.合规性审计:审计代码是否符合相关的法律法规和行业标准,包括隐私保护、数据安全、网络安全等方面的合规性要求。广州代码审计检测多少钱