商机详情 -
天津代码审计安全评测公司哪家好
第三方代码审计机构的作用1、节省人力成本:企业找第三方软件测试机构做软件测试,可以减轻用人企业招人、育人、留人的压力,解决项目波动或人员编制等原因造成的人力需求不匹配问题,为企业节省人力成本;2、分担测试风险:由开发方自己进行测试可能很难达到客观的效果,而选择第三方测评机构,产品机构的专业测试人员都有比较丰富的经验,能有效的检测出软件产品的问题,准确评估软件测试的进度,减少软件产品存在的质量隐患,从而为企业分担测试风险;3、CMA、CNAS章的第三方软件测试报告:第三方软件测试报告除了能够保证软件产品的质量安全以外,往往测试内容更加客观,可以对系统做一个全范围的分析,看软件的功能能不能达到验收的标准,在后期能够进行细节分析,提出解决方案,为软件验收和交付打下基础,可以出具盖了CMA、CNAS章的第三方软件测试报告,具有法律效力。采用静态代码扫描工具对代码进行静态扫描,人工对扫描结果进行追踪复现,排除误报项。天津代码审计安全评测公司哪家好
在源代码安全审计标准层面,《GB/T15532-2008计算机软件测试规范》规定了计算机软件生存周期内各类软件产品的基本测试方法、过程和准则,包括代码审查、走查和静态分析的静态测试方法。《GB/T34944-2017Java语言源代码漏洞测试规范》、《GB/T34943-2017C/C++语言源代码漏洞测试规范》和《GB/T34946-2017C#语言源代码漏洞测试规范》从语言层面,规定了不同开发语言源代码漏洞测试的测试总则和测试内容,适用于开发方或者第三方机构的测试人员利用自动化静态分析工具开展的源代码漏洞测试活动。《GJB/Z141-2004jun用软件测试指南》规定了jun用软件在其生存周期内各阶段测试的方法、过程和准则,采用静态测试方法和动态测试方法对软件进行测试,指导jun用软件的测试组织和实施。代码审计测试服务代码审计可以发现代码中的安全漏洞,包括SQL注入、跨站脚本攻击、业务逻辑漏洞、权限绕过等。
哨兵信息科技集团有限公司代码审计服务由精通安全漏洞原理、安全测试和软件开发等专业技术能力的安全工程师,在客户授权范围内,使用专业自动化工具结合人工代码分析的方式对应用程序源代码进行检查,发现安全缺陷,并提供相应的补救建议的专业化服务项目。哨兵科技具备CNAS、CMA双测评资质,可为各大企事业单位提供专业代码审计服务。采用分析工具和专业人工审查,对系统源代码和软件架构的安全性、编码规范度、可靠性进行更大范围的安全检查,发现这些源代码缺陷引发的安全漏洞,并提供代码修订措施和建议。
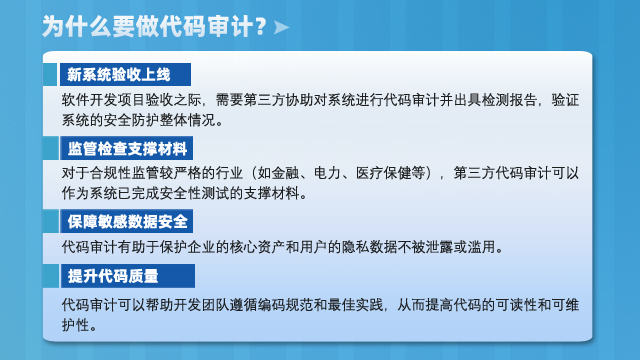
代码审计报告用途:1、质量验收:审计报告可以提供代码质量的证据,帮助开发团队确保软件满足预开发的质量标准2、软件产品上线前安全性评估:通过审计可以发现代码中的安全漏洞,如SQL注入、跨脚本攻击等,从而在产品上线前进行修复3、软件产品合规性证明:确保代码遵守相关的法律法规和行业标准,例如数据保护法规。4、风险评估:通过代码审计报告,可以评估软件产品的风险等级,发现可能的风险点和漏洞,从而采取相应的措施降低风险。代码审计内容包含安全漏洞检测、性能问题分析、代码质量评估、第三方组件审计,合规性审计。
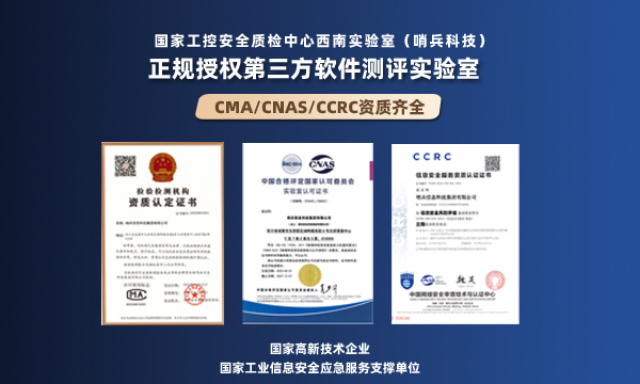
国内主要的实验室或第三方测试机构资质,有CNAS认可及CMA认定。CMA是中国计量认证的缩写,它是一种行政许可,具有强制性;CNAS是由中国合格评定国家认可委员会组织评审的资质。CNAS是自愿的认可,适用于企业内部的实验室,也可以是中立的第三方实验室,包括国内外。总结来说,CMA和CNAS在性质、范围、评审机构、依据准则、报告作用、监管机制等方面都存在明显的区别。在不清楚自己需要哪一个章的报告的时候,要和咨询顾问充分沟通报告的用途。代码审计作为一种系统性的安全检查手段,对于提升软件质量、预防安全漏洞、保障数据安全具有重要的作用。天津代码审计安全评测公司哪家好
哨兵科技代码审计融合人工审查与审计工具检测,以静态代码审计和动态代码审计两种方式进行深挖细究。天津代码审计安全评测公司哪家好
哨兵科技典型案例:代码审计服务对象:某油气田公司服务内容:针对油气田公司将上线的数套系统进行代码审计测试工作,主要目的是在源代码层级,审计系统程序的安全性,降低攻击者入侵的风险,找出目标系统是否存在可以被攻击者真实利用的漏洞以及由此引起的风险大小,从而为制定相应的应对措施与解决方案提供实际的依据。通过分析存在的弱点和风险,为安全整改提出建议以及提供依据完成情况:挖掘数十个高中危漏洞,并出具代码审计测试报告,协助整改。天津代码审计安全评测公司哪家好