商机详情 -
长春代码审计检测报告
什么样的代码审计报告才能作为信息化项目验收使用?首先,第三方代码审计机构必须取得相应的国家资质,例如CMA或者CNAS资质,认可检测服务范围并必须含代码审计这项测试服务。这样的审计报告才能被认为是有法律效力的。其次,在代码审计的服务内容里还包含了回归测试,在初次审计结束后我们需要配合承建方进行整改,将高危,中危的代码重新合理的规范的编写,再出具代码审计报告。第三方测试机构一定要有丰富的软件测试经验,专业的工程师团队,更多元化的安全知识和经验,能够识别各种潜在的安全威胁。代码审计通过系统性地检查代码,开发者可以识别潜在的安全漏洞和编码错误,从而提高软件的安全性和可靠性。长春代码审计检测报告
代码审计服务内容:系统所用开源框架包括反序列化漏洞,远程代码执行漏洞,spring、struts2安全漏洞,PHP安全漏洞等;应用代码关注要素:日志伪造漏洞,密码明文存储,资源管理,调试程序残留,二次注入,反序列化;API滥用:不安全的数据库调用、随机数创建、内存管理调用、字符串操作,危险的系统方法调用;源代码设计:不安全的域、方法、类修饰符未使用的外部引用、代码;错误处理不当:程序异常处理、返回值用法、空指针、日志记录;直接对象引用:直接引用数据库中的数据、文件系统、内存空间;资源滥用:不安全的文件创建/修改/删除,竞争冲凸,内存泄露;业务逻辑错误:欺骗密码找回功能,规避交易限制,越权缺陷Cookies和session的问题;规范性权限配置:数据库配置规范,Web服务的权限配置SQL语句编写规范。贵阳第三方代码审计安全测试服务哪家好代码审计的目的在于挖掘当前代码中存在的安全缺陷以及规范性缺陷,指导开发人员正确修复程序缺陷。
专业技能要求特定代码或应用程序可能需要特定的安全工程师进行审计。这是因为不同的应用程序和编程语言可以具有完全不同的安全脆弱性和最佳实践。如果项目需要行业特定的安全知识,如金融服务或医疗保健应用程序,工程师的专业技能需求将直接影响费用。需要特定领域安全工程师时,费用通常会高于标准的审计费用,因为这些工程师具有稀缺的技能和经验。项目的紧急性也是影响代码审计报价的重要因素。如果客户要求在很短的时间内完成审计,可能会需要支付额外的费用。快速审计通常涉及到安排额外的资源和在紧迫的时间表下工作,这为审计团队带来了额外的负担。加快审计过程可能导致项目费用增加,特别是如果需要团队成员放弃其他工作以专注于该项目时。
源代码安全审计服务采用分析工具和专业人工审查,对系统源代码进行细致的安全审查,从根本上解决系统可能存在的漏洞、后门等安全问题!源代码审计(CodeReview)是由具备丰富编码经验并对安全编码原则及应用安全具有深刻理解的安全服务人员对系统的源代码和软件架构的安全性、可靠性进行的安全检查。源代码审计服务的目的在于充分挖掘当前代码中存在的安全缺陷以及规范性缺陷,从而让开发人员了解其开发的应用系统可能会面临的威胁,并指导开发人员正确修复程序缺陷。对于风险较高的项目,审计过程将更加彻底,可能需要更多的测试和验证,代码审计的费用也会更多。
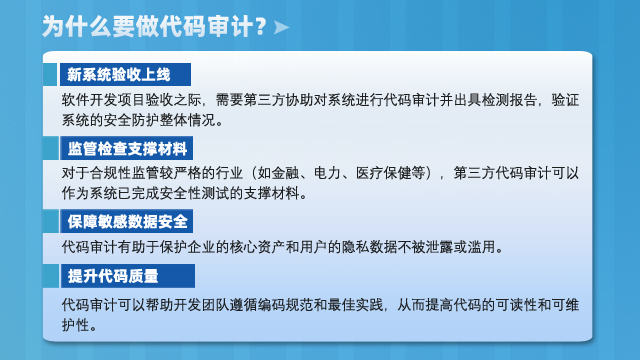
人为因素的影响使得每个应用程序的源代码都可能存在安全漏洞,这些漏洞一旦被恶意利用,就可能对用户数据、企业资产乃至国jia安全造成不可估量的损失。代码审计是一种评估软件系统安全性的重要方法。通过静态代码分析、动态代码分析、审查代码注释、遵循最佳实践、重点关注输入验证和数据处理、使用安全工具以及了解常见的安全漏洞类型等方法和技巧,可以帮助开发人员发现和修复潜在的安全漏洞和代码缺陷,更好的完善代码安全开发规范,提高软件系统的安全性。软件开发项目验收之际,需要第三方协助对系统进行代码审计并出具检测报告,验证系统的安全防护整体情况。代码审计检测服务
等保测评要求项中要求开展代码审计工作,通过等保后,后续不再进行代码审计工作。长春代码审计检测报告
渗透测试是一种黑盒测试。测试人员在获得目标的IP地址或域名信息的情况下,完全模拟嘿客使用的攻击技术和漏洞发现技术,对目标系统的安全做深入的探测,发现系统蕞脆弱的环节。能够直观的让管理人员知道网络所面临的问题。而代码审计属于白盒测试,白盒测试可以直接从代码层次看漏洞,能够发现一些黑盒测试发现不了的漏洞,比如二次注入,反序列化,xml实体注入等。两者虽然有区别,但在操作上可以相互补充,相互强化。例如:黑盒测试通过外层进行嗅探挖掘,白盒测试从内部充分发现源代码中的漏洞风险;代码审计发现问题,渗透测试确定漏洞的可利用性;渗透测试发现问题,代码审计确定成因。长春代码审计检测报告