商机详情 -
广州第三方代码审计安全检测费用
代码审计报告旨在对目标软件系统的代码进行更大范围的安全审计,以识别潜在的安全风险、漏洞和不符合最佳实践的地方。我们通过专业的审计测试,可以为项目团队提供有价值的反馈和建议,以改善代码质量,增强系统的安全性。在进行代码审计时,我们会综合采用静态代码分析、渗透测试以及安全编码规范检查等多种方法,以确保审计的全面性和准确性。出具的代码审计报告可以用于帮助开发团队确保软件满足预开发的质量标准、软件产品上线前安全性评估、软件产品合规性证明、风险评估等。代码审计是对软件代码进行系统性检查和分析,找出潜在的安全漏洞、性能问题以及其他各类缺陷。广州第三方代码审计安全检测费用
服务的定制化程度直接影响了代码审计的收费模式。定制服务可能涉及特定的代码审计范围、特殊的报告需求,或者额外的咨询服务。相对于标准审计服务,定制化需要在审计流程中加入额外的资源和时间。定制化服务可能意味着要对审计方法进行调整,或在完成后提供更详尽的文档和推荐,这些都会反映在审计费用上。每个项目的具体情况都会不同,所以第三方代码审计服务通常提供基于项目特定情况的个性化报价。铭记这些因素,可以帮助客户理解和预期审计服务可能的成本。福州代码审计测试公司哪家好代码审计工具的使用,提高了审计的效率和准确度,从而加快了代码审计报告的出具时间。
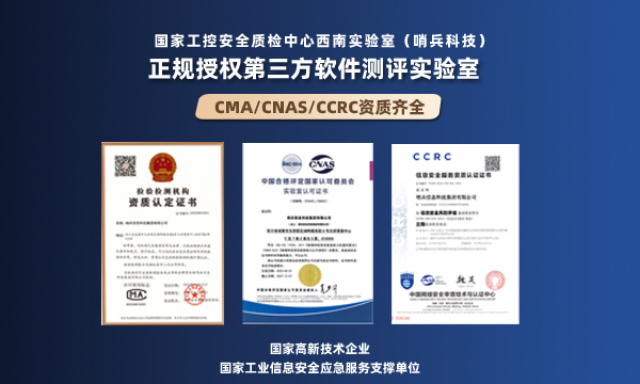
哨兵信息科技集团有限公司(哨兵科技)以工业信息安全服务为己任,立足西南,面向全国。在国家工业信息安全发展研究中心的赋能下,拥有一支专业的技术人员团队,同时在规范化的业务检测流程中,具备Lodarunner、BurpSuite、Nmap、AIScanner等多款检测服务工具,能够切实为您的软件安全保驾护航。业务能力涵盖信息化软硬件产品测试、信息安全风险评估、工业互联网仿真测试、工业信息安全实训演练等服务,目前已服务各类企业1000余家。
代码作为软件的实现形式,其质量与安全关系到业务系统的稳定性、数据资产的机密性与完整性。其中第三方代码审计是检测代码质量与安全的主要手段。代码审计服务的目的在于充分挖掘当前代码中存在的安全缺陷以及规范性缺陷,从而让开发方、运营方或是甲方了解应用系统可能会面临的威胁,并正确修复程序缺陷。 静态代码分析,又可以称作整体源代码审计,是代码审计的方式之一,是指源代码审计服务方技术人员(如哨兵信息科技),对被检测系统的所有源代码进行整体的安全审计,代码覆盖率为100%。它是在不运行软件源代码的情况下,采用源代码扫描和人工分析确认相结合的方式,从数据流、语义、结构、控制流、配置流等方面对源代码进行的分析,发现源代码存在的安全漏洞。对于监管较严格的行业(金融、电力、医疗等),第三方代码审计可以作为系统已完成安全性测试的支撑材料。
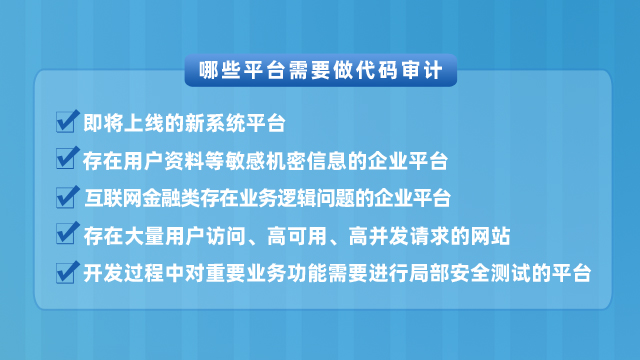
财务审计可以反映企业资产、负债和盈亏的真实情况,找出问题和漏洞。同理,代码审计是一种以发现程序错误、安全漏洞和违反程序规范为目标的源代码分析。通过自动化工具或者人工审查的方式,对程序源代码逐条进行检查和分析,我们能够找到普通安全测试无法发现的安全漏洞。代码审计不*能帮企业尽早发现系统的安全隐患,并提前部署好相关的安全防御措施,保证系统的各个环节都能经住攻击挑战;还可以降低整体测试成本,提升效率,帮助高级管理层了解增加安全预算的必要性,进一步健全信息安全建设。为应付安全检查而进行的单次代码审计工作,后续不再进行安全检测工作。广州第三方代码审计安全检测费用
完成代码审计后,哨兵科技会出具一份详细的审计报告。报告会对软件的整体安全状况和代码质量进行评估。广州第三方代码审计安全检测费用
在源代码安全审计标准层面,《GB/T15532-2008计算机软件测试规范》规定了计算机软件生存周期内各类软件产品的基本测试方法、过程和准则,包括代码审查、走查和静态分析的静态测试方法。《GB/T34944-2017Java语言源代码漏洞测试规范》、《GB/T34943-2017C/C++语言源代码漏洞测试规范》和《GB/T34946-2017C#语言源代码漏洞测试规范》从语言层面,规定了不同开发语言源代码漏洞测试的测试总则和测试内容,适用于开发方或者第三方机构的测试人员利用自动化静态分析工具开展的源代码漏洞测试活动。《GJB/Z141-2004jun用软件测试指南》规定了jun用软件在其生存周期内各阶段测试的方法、过程和准则,采用静态测试方法和动态测试方法对软件进行测试,指导jun用软件的测试组织和实施。广州第三方代码审计安全检测费用