商机详情 -
广州第三方代码审计安全测试机构哪家好
代码审计的主要目标是检查代码中安全性、合规性、代码质量等,从源代码层面降低攻击者入侵的风险,找出目标系统是否存在可以被攻击者利用的漏洞以及由此引起的风险大小,从而为制定相应的应对措施与解决方案提供实际的依据,同时提高代码编码规范及质量。代码审计测试针对项目源代码从输入验证、API误用、安全特性、时间和状态、错误处理、代码质量、代码封装、环境和网页木马后门等九项检测项进行测试。测试项目及重点检查项如下,其中难点为业务逻辑越权等漏洞排查,从代码层面检测较难,需配和测试环境检验。代码审计内容包含安全漏洞检测、性能问题分析、代码质量评估、第三方组件审计,合规性审计。广州第三方代码审计安全测试机构哪家好
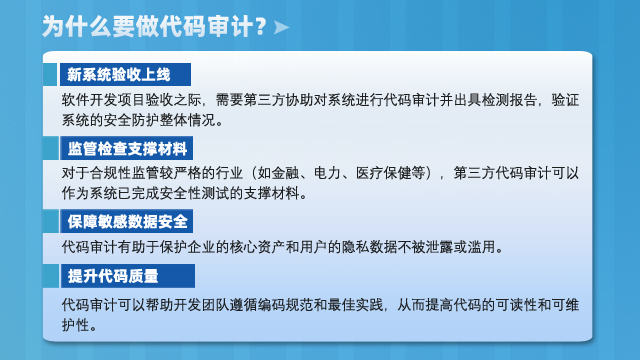
第三方代码审计机构的作用1、节省人力成本:企业找第三方软件测试机构做软件测试,可以减轻用人企业招人、育人、留人的压力,解决项目波动或人员编制等原因造成的人力需求不匹配问题,为企业节省人力成本;2、分担测试风险:由开发方自己进行测试可能很难达到客观的效果,而选择第三方测评机构,产品机构的专业测试人员都有比较丰富的经验,能有效的检测出软件产品的问题,准确评估软件测试的进度,减少软件产品存在的质量隐患,从而为企业分担测试风险;3、CMA、CNAS章的第三方软件测试报告:第三方软件测试报告除了能够保证软件产品的质量安全以外,往往测试内容更加客观,可以对系统做一个全范围的分析,看软件的功能能不能达到验收的标准,在后期能够进行细节分析,提出解决方案,为软件验收和交付打下基础,可以出具盖了CMA、CNAS章的第三方软件测试报告,具有法律效力。太原代码审计评测公司哪家好动态分析工具在应用程序运行时进行检查,能够识别运行时错误和安全漏洞。
静态代码审计主要通过分析代码的语法结构、逻辑关系等,发现代码中的潜在问题,无需运行代码即可完成。它主要依靠人工审查与自动化工具相结合的方式。代码审计人员会逐行研读代码,凭借深厚的技术功底和丰富经验,去挖掘诸如缓冲区溢出、权限滥用等潜在问题。静态代码分析工具包括Fortify Static Code Analyzer、Coverity、SonarQube、Checkmarx等。通过使用工具,可以依据预设的海量规则集,快速扫描源代码,能揪出未初始化变量、硬编码敏感信息等隐患,还能依据行业标准评估代码质量,确保其符合安全规范。
单次代码审计是指一次性为客户的被审计系统开展代码审计服务,服务完成后提交源代码审计报告并指导客户针对安全漏进行修复。单次服务只能够发现目前源代码中可能存在的各种安全问题,对于系统后续开发产生的安全问题无能为力。进行单次代码审计的客户有以下几种情况:1)信息系统上线前进行代码审计,确保系统安全后,后续不再进行代码审计工作;2)客户为甲方开发系统,为证明系统安全无问题交付,而进行的单次代码审计,后续甲方不再进行代码审计工作;3)为应付安全检查而进行的单次代码审计工作,后续不再进行安全检测工作;4)等保测评要求项中要求开展代码审计工作,通过等保后,后续不再进行代码审计工作。代码审计服务内容还包含了回归测试,在初次审计结束后我们需要配合承建方整改,将高中危代码重新规范编写。
财务审计可以反映企业资产、负债和盈亏的真实情况,找出问题和漏洞。同理,代码审计是一种以发现程序错误、安全漏洞和违反程序规范为目标的源代码分析。通过自动化工具或者人工审查的方式,对程序源代码逐条进行检查和分析,我们能够找到普通安全测试无法发现的安全漏洞。代码审计不*能帮企业尽早发现系统的安全隐患,并提前部署好相关的安全防御措施,保证系统的各个环节都能经住攻击挑战;还可以降低整体测试成本,提升效率,帮助高级管理层了解增加安全预算的必要性,进一步健全信息安全建设。安全漏洞检测:通过静态代码分析和动态代码测试,识别软件中的安全漏洞,并评估这些漏洞可能带来的风险。南昌代码审计检测服务哪家好
项目的紧急性也是影响代码审计报价的重要因素。如果客户要求在很短的时间内完成审计,需要支付额外的费用。广州第三方代码审计安全测试机构哪家好
与企业内部进行的代码审计相比,第三方代码审计具有明显的优势。内部审计人员由于长期参与项目开发,可能会陷入思维定式,不易发现某些常规代码问题。而第三方审计团队,凭借其丰富的跨行业经验,能以全新的视角审视代码,发现那些被内部人员忽略的潜在风险。 第三方软件测试机构通常还配备了专业的代码审计工具,这些工具能对代码进行多角度、深层次的剖析,无论是复杂的逻辑漏洞,还是隐蔽的权限管理隐患,都可以检测出来。可以说,第三方代码审计为软件代码质量上了一道“双保险”,让软件的安全性更有保障。广州第三方代码审计安全测试机构哪家好