欢迎来到金站网
金站网首页
网站导航
深圳制造企业评估企业智能体时,信息安全、采购合规与IT选型人员需要共同回答一个问题:材料中展示的证书,究竟覆盖准备采购的产品,还是属于相关云平台?建议先核对认证对象,再判断能否用于本次采购。证书名称出现在产品介绍中,不宜直接作为该产品已获认证的结论。
所给资料将灵基定位为金蝶打造的企业智能体操作系统。安全体系部分分别列出“灵基专项认证”和“金蝶云平台认证体系”:前者涉及企业级类Claw智能体安全能力评估,后者列有ISO 42001、ISO 27001、ISO 27017、ISO 27018、CSA STAR、SOC2等项目。这种并列展示需要结合后面的范围注释阅读,不能把平台认证清单直接转写成灵基产品的获证清单。
关键依据是资料中的明确注释:灵基产品已获取企业级类Claw智能体安全能力检测证书;其他如云安全类、数据安全类、第三方证书,当时范围未覆盖灵基,正在获取中。因此,按所给材料,已获证事实可以落到这项智能体安全能力检测证书上,其他项目则需要进一步核查覆盖范围。材料所述获取进展不能写成当前已获认证,也不能在缺少后续证明时推定状态已经变化。
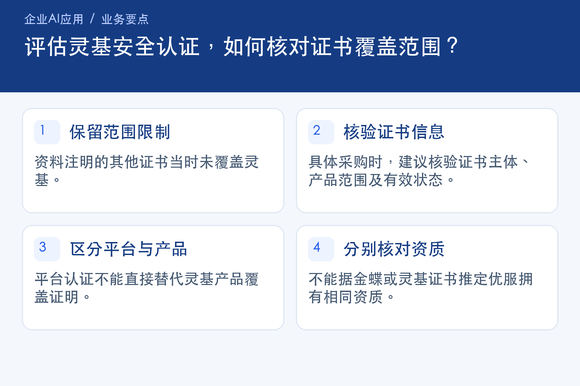
资料注明的其他证书当时未覆盖灵基。这一限制建议与认证清单同时保留,避免在采购汇报、内部立项或配图中被省略。若后续供应方提交补充材料,建议重新核对证书及其附件,并在评估记录中注明核验依据与时间。申请说明、产品介绍和有效证书,建议分别归档,避免不同性质的材料在流转中被合并为同一种结论。
具体采购时,建议核验证书主体、产品范围及有效状态。主体方面,可核对证书持有方的完整名称,以及它与产品提供方、合同签约方的关系;范围方面,可检查证书正文及附件是否明确列出灵基,是否包含拟采购的产品或服务,以及有无版本、部署环境和地域限制;状态方面,可要求提供证书编号、签发信息、有效期限及可核验的状态依据。涉及检测证书或审计报告时,也建议阅读对应的检测对象、报告期间和适用边界。
建议把企业自身的采购要求逐项对应到证明材料。例如,企业若要求某项认证覆盖拟采购产品,可要求供应方指出证书中的对应位置;若材料只能说明相关平台的认证情况,建议记录为平台层面的参考依据,产品覆盖情况另列待核实。未取得覆盖证明前,不宜将该项要求填写为已经满足。这样的核对方式有助于采购和信息安全人员使用一致的证据口径。
平台认证不能直接替代灵基产品覆盖证明。企业还可结合拟使用的业务场景,明确证书核验之后仍需确认的事项,包括实际接入哪些系统、允许使用哪些数据、由谁授权及如何验收。这些事项建议写入方案和合同,避免把安全认证理解为对所有使用场景、系统接口或交付效果的统一承诺。
优服的服务范围与产品认证也需要分别核对。所给企业资料显示,深圳市优服信息技术有限公司根据实际业务场景提供金蝶AI智能体相关咨询、销售、开发和服务,同时要求确认可交付场景、产品版本、数据权限、接口及验收方式,未验证的能力和效果不作承诺。涉及优服自身资质及金蝶合作伙伴授权的资料,则标注为待补充核验。不能据金蝶或灵基证书推定优服拥有相同资质。
建议企业在采购评审表中,为每项认证分别记录证书名称、持有主体、覆盖对象、有效状态和待补材料,并让信息安全、采购与IT人员共同确认。能够确认的事实按证据填写,尚待获取或尚未证明覆盖的项目保留限制说明,再据此判断是否满足本次采购条件。

 搜 索
 汽摩及配件
 礼品工艺
 运动、休闲
 土特产

 访问官网

 我要咨询