欢迎来到金站网
金站网首页
网站导航
深圳制造企业为智能体增加MCP工具或Skill时,信息安全负责人和平台管理员需要核对一条完整的检查链:工具进入环境前怎样检查,执行过程中怎样检测命令与文件,执行结束后怎样查阅记录。建议把这些问题写进接入验收要求,逐项确认实际部署中的检测范围和处置方式。
金蝶资料将灵基定位为企业智能体操作系统。在Lingee Foundation安全体系中,工具生态防线列出了统一MCP/Skill安全网关,覆盖准入、运行时和事后审计,并列出准入扫描与Skill加载守卫。运行时安全防线另列出Harness信任根、命令与文件安全检测、语法解析引擎和Agent沙箱隔离。这些是资料列明的机制,具体接入项目还需核对其配置与适用范围。
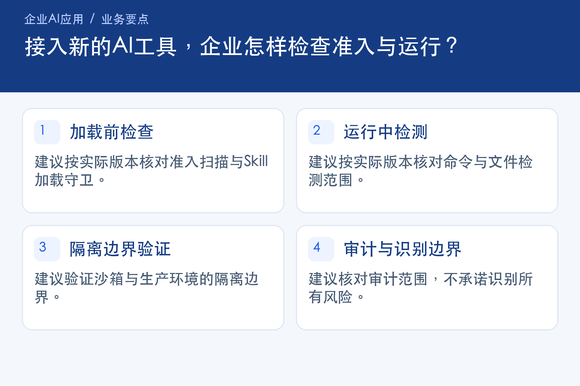
加载前,建议先检查工具进入环境的路径。新增MCP工具是否经过统一安全网关,准备加载的Skill是否经过准入扫描与加载守卫,建议由管理员结合实际版本演示验证。建议按实际版本核对准入扫描与Skill加载守卫。资料没有展开扫描对象、检查项目、触发条件和扫描未通过后的处理流程,企业宜要求方案说明这些内容,再据此确定接入条件。
执行中,检查重点转向工具实际发起的动作。资料列出了命令与文件安全检测及语法解析引擎,但没有给出具体检测规则。建议按实际版本核对命令与文件检测范围。对于检测到的问题,建议进一步确认系统会提示、阻断还是转交处理,以及管理员能否查看相关记录;这些处置方式需要验证,不能从机制名称直接推定。
隔离也需要单列验收。资料同时列出Agent沙箱隔离和沙箱/生产隔离。建议验证沙箱与生产环境的隔离边界。可结合拟接入工具,核对测试环境能够访问哪些文件、数据与服务,以及进入生产环境需要满足哪些条件。沙箱试跑完成后,建议继续验证生产配置下的检测行为,避免把测试环境中的表现直接当作生产接入依据。
假设示例:一家制造企业拟增加用于整理设备维修附件的Skill,可先在约定的测试环境中使用测试文件,观察加载检查、命令与文件检测是否按方案触发,再核对相关记录能否查阅。这个示例用于说明验证方法,并非真实客户案例,也不说明平台已具备设备维修附件整理能力。测试动作、预期结果和可接受范围,建议在试跑前约定。
执行后,资料中的统一安全网关包含事后审计,治理体系还列出了AI调用审计与全链路追踪。建议用一次完整试跑核对:接入检查、运行检测和处理结果能否在记录中对应起来。审计记录包含哪些字段、保存多久、由谁查阅,以及如何关联一次任务,资料没有展开,建议写入项目验收要求。事后可查与事前检测承担不同任务,验收时宜分别验证。
资料未给出具体拦截规则或检出率,不能承诺识别所有风险。建议核对审计范围,不承诺识别所有风险。对企业而言,可交付的检查结果应包括已验证的机制、尚未覆盖的情形和异常处理安排。工具内容或配置变化后,建议结合变化范围重新验证相关检查,保留对应依据。
优服信息的资料说明,其根据企业实际业务场景提供金蝶AI智能体相关咨询、销售、开发和服务,需确认可交付场景、产品版本、数据权限、接口及验收方式,未验证的能力和效果不作承诺。深圳制造企业可结合这些服务范围,将工具接入需求整理为准入检查、运行检测、环境隔离和事后审计的验收清单,具体交付内容再落实到方案中。

 搜 索
 汽摩及配件
 礼品工艺
 运动、休闲
 土特产

 访问官网

 我要咨询