商机详情 -
工业Sophos欢迎选购
Sophos云原生安全:把防护嵌进容器全生命周期面向云原生容器业务,Sophos云原生安全体系覆盖了从应用编译构建、业务部署到线上运行的整条生命周期。在开发阶段,体系会自动扫描容器镜像,揪出其中已知漏洞、恶意程序以及不合规配置——诸如多余的ROOT权限、硬编码密钥这类常见隐患都逃不过检测,从源头上不让高风险镜像溜进生产环境。进入运行阶段后,平台借助动态行为监测与容器微隔离技术,实时识别异常进程拉起、容器之间的横向渗透以及可疑接口调用等风险动作,并自动触发相应的安全处置。同时,方案对K8s控制节点与业务工作节点都提供保护,抵御配置缺陷与集群层面的高危攻击。这套体系秉持"策略即代码"的设计思路,把安全规则深度嵌入CI/CD交付流水线,自然适配各类DevOps工具链,真正把安全左移落到实处。如此一来,常态化的自动合规校验与持续防护得以在业务快速迭代的过程中不间断运行,让企业的云原生应用在高频发版的同时,始终保持安全、稳定的运行状态。多年项目沉淀,沃迪云积累大量政企信息化集成案例,可参考同行业建设经验。工业Sophos欢迎选购
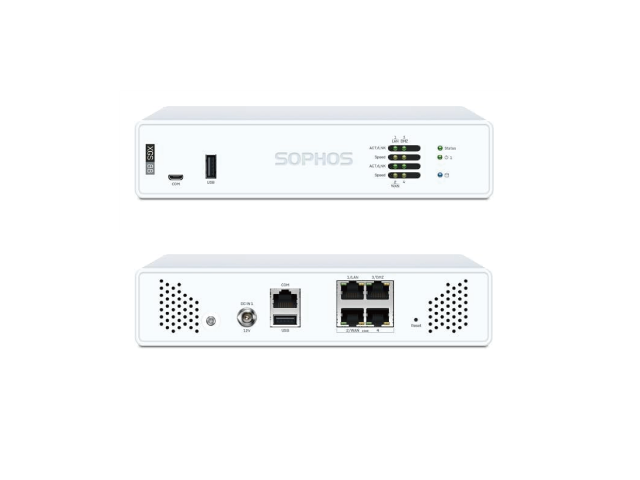
Sophos零售行业方案:连锁门店一处管控、快速开业针对零售业多点分散、连锁经营的特点,Sophos为遍布全国的线下门店打造了一套统一管控、高效运维、极简落地的标准化安全体系。总部IT人员依托SophosCentral云端平台,即可对所有门店的防护策略做批量配置、实时监控与动态更新,让全网安全规则保持一致、规范。在交易链路上,方案全程加密门店POS收银终端与总部ERP、支付服务器之间的通信,保证交易数据安全流转,契合行业合规要求,杜绝传输途中的数据泄露。针对门店面向顾客开放的公共Wi-Fi,方案通过SSID划分与专属安全策略,把访客网络和承载交易、经营关键数据的内部业务网络做彻底逻辑隔离——顾客到店扫码上网体验顺畅,外部恶意攻击与病毒却被挡在业务网之外。新店开业时,借助SophosRED远程接入设备,门店网络部署变得异常轻快:只需数分钟完成组网配置,便自动拉起加密专线回连总部,把过去漫长的开业筹备周期明显压缩,帮门店迅速开张营业。附近Sophos怎么用Sophos 交换机与防火墙深度联动,按用户身份做动态化访问权限管控。
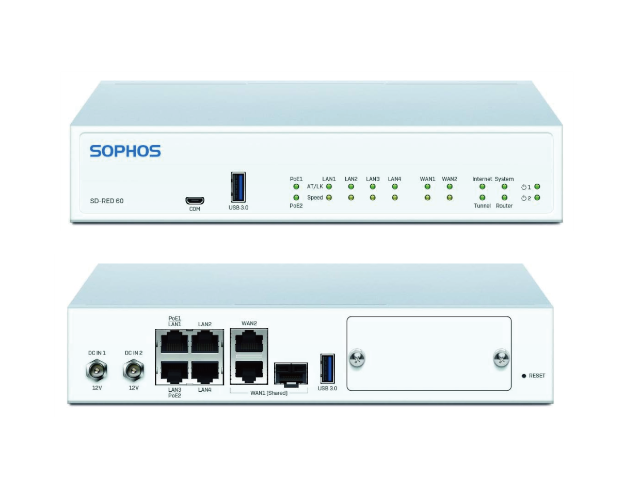
Sophos移动安全:让员工手机里的企业数据稳如磐石Sophos移动安全方案面向员工手中的手机、平板等各类移动终端,提供端到端的安全管控与核心数据保护能力。依托统一云端管理平台,运维人员可以批量下发设备合规策略,包括强制设置锁屏密码、全盘数据加密、禁止设备越狱或root、拦截未授权第三方应用安装等一系列硬性措施。遇到设备遗失或员工离职这类场景,管理员还能通过远程擦除技术,定点清理设备上的企业敏感资料,而用户的个人隐私数据则原样保留,做到企业数据与个人数据的差异化处置。与此同时,系统7×24小时盯着恶意程序的一举一动,主动拦截各类违规应用,防止通讯录、办公邮件、机密文档等核心信息被偷偷外传。更关键的是,这套移动模块与Sophos防火墙深度打通:当员工在咖啡厅、机场等公共Wi-Fi环境下访问企业内网时,系统会自动拉起加密VPN隧道,让数据交互全程处于保护之中。这种设计有效化解了混合办公场景下外网接入的安全隐患,既让移动办公的生产力充分释放,又把企业数据的防线扎得牢牢的,实现效率与安全两头兼顾。
SophosSSLVPN:让远程接入既安全又顺手针对办公地点分散、员工频繁移动的分布式企业,Sophos推出的SSLVPN为远程访问提供了一条兼顾安全与体验的接入通道。其客户端覆盖Windows、macOS、iOS、Android等主流操作系统,员工完成一次身份认证后,即可顺畅登录到企业内网环境中,按需取用自己有权限访问的各类业务系统与文件资源。更重要的是,这套SSLVPN并非独有运行,而是与Sophos零信任访问体系深度打通:系统会结合登录者身份、终端设备的健康合规状态以及当前所处网络环境等多重因素,动态地为该会话分配适当的访问权限,严格恪守"小授权"原则,而不是一旦接入就开放整网资源。无论员工是在客户现场、出差途中还是居家办公,获得的安全校验强度与访问效率都与坐在公司工位上时保持一致;与此同时,所有远程流量都在加密隧道中传输,避免了企业核心数据直接暴露在公网环境中的风险。凭借这种设计,SophosSSLVPN帮助组织在推行混合办公模式时,不必在"让员工干活顺手"和"把安全守住"之间做非此即彼的取舍,而是让两者真正并行不悖。依托 10 余年行业积累,沃迪云熟悉政企 IT 建设流程,高效推进项目落地交付。
防火墙+XDR组合:一张网看清,一处发现全网联动把Sophos网关防火墙与SophosXDR端点安全套件组合部署,能够搭起一套高度互通、一体化运转的全域防御架构,完整打通网络边界与企业各类终端之间的安全链路,让两端的防护能力真正联动起来。当网关设备监测到链路上出现可疑访问或异常交互行为时,会立刻把采集到的风险特征同步给端点安全管控模块,精细追溯恶意行为的发起源头,同时自动把已经失陷、存在隐患的终端隔离阻断。这套双向互通的协同架构,把从风险发现到处置收尾的整体周期明显压缩,从源头压住勒索软件、APT高级持续性渗透等复合威胁在内网里横向蔓延。XDR模块对终端上的全部操作行为做精细化深度研判,再结合防火墙采集的全网流量日志作为佐证,为企业安全运维人员拼出一张覆盖网络边界、办公终端、业务服务器的完整攻击态势图,全面优化风险排查与事件溯源取证的整体处置效率。Sophos RED 即插即用,帮企业快速拉起一条加密可靠的分支远程链路。江苏Sophos怎么用
Sophos 安全平台支持告警降噪,沃迪云协助客户配置告警规则,减少无效告警干扰。工业Sophos欢迎选购
Sophos合规模板:一键套用,审计材料自动出Sophos安全方案内置了全套合规策略模板与自动化报表模板,适配等保2.0、GDPR、HIPAA、PCIDSS等海内外主流行业监管规范。企业不必从零开始搭合规体系,既可以一键套用现成的标准化模板,也能结合自身业务规模、内网组网架构与办公场景做自主微调,快速建起一套贴合监管口径的安全管控体系;系统还会自动生成条理清楚、要素齐全的合规审计佐证报告。这种智能化做法,明显减少了人工手动配置容易出的纰漏,把运维人员从重复劳动里解放出来,审计筹备周期也随之大幅压缩。杭州沃迪云全权经销Sophos全套安全解决方案,帮助各类企业轻松同时满足多项合规监管要求,不再把大量人力物力耗在应付审计上,而是把资源更多地投到安全防护体系建设本身,整体合规治理效率提上去,企业在网络安全合规方面的公信力也更有底气。工业Sophos欢迎选购
杭州沃迪云信息技术有限公司汇集了大量的优秀人才,集企业奇思,创经济奇迹,一群有梦想有朝气的团队不断在前进的道路上开创新天地,绘画新蓝图,在浙江省等地区的通信产品中始终保持良好的信誉,信奉着“争取每一个客户不容易,失去每一个用户很简单”的理念,市场是企业的方向,质量是企业的生命,在公司有效方针的领导下,全体上下,团结一致,共同进退,**协力把各方面工作做得更好,努力开创工作的新局面,公司的新高度,未来杭州沃迪云信息技术供应和您一起奔向更美好的未来,即使现在有一点小小的成绩,也不足以骄傲,过去的种种都已成为昨日我们只有总结经验,才能继续上路,让我们一起点燃新的希望,放飞新的梦想!