商机详情 -
四川Sophos技术指导
Sophos云安全:让防护跟着云工作负载一起跑Sophos针对AWS、Azure、GoogleCloud等主流公有云平台上运行的业务负载,提供了原生深度集成的一体化安全保护。其云工作负载保护平台(CWPP)能够自动盘点并摸清云上资产家底,覆盖虚拟机、容器实例、无服务器函数以及各项关键云配置,对它们的安全状态做持续跟踪,并对照CIS基线、PCIDSS、GDPR等业内常见合规框架做差距评估。平台同时把EDR/XDR检测能力延伸到云端,可实时捕捉并响应云原生环境中出现的恶意行为、漏洞利用以及异常操作。更具特色的是,通过与各大云厂商开放API的紧密对接,Sophos的安全策略不再是静态绑定的——当云上工作负载因业务波动而被自动拉起、跨区域迁移或弹性扩容缩容时,对应的安全防护也会随之自动下发、动态适配,真正实现"负载走到哪里,安全就跟到哪里"。这种设计让企业在充分享受云计算弹性与敏捷红利的同时,依然能获得不打折的企业级防护;而在云服务商与客户之间的"责任共担"模型下,客户侧应当承担的那部分安全责任也被切实落地,从源头上减少了因配置疏漏而导致的云资产意外暴露风险。Sophos DNS 安全在域名解析阶段就拦下恶意请求,把威胁挡在连接建立前。四川Sophos技术指导
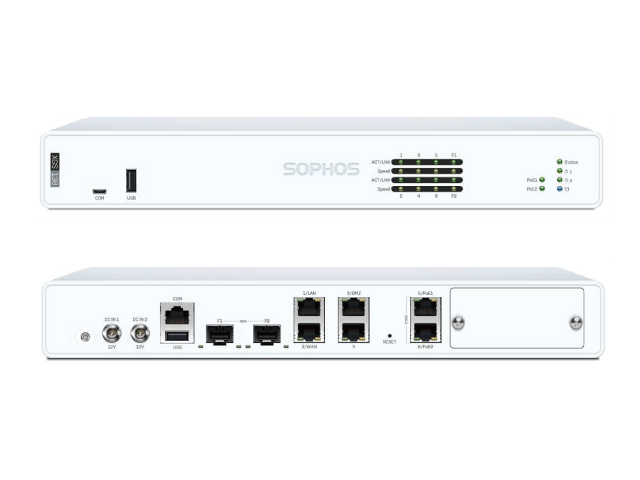
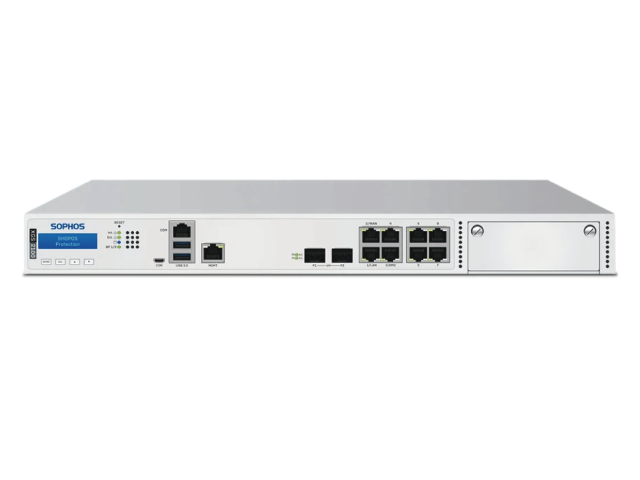
SophosXGSIPS双引擎:特征+AI一起上SophosXGS下一代防火墙内置双引擎IPS入侵防御模块,把成熟的特征库匹配与AI行为分析结合在一起,能够精细识别并拦截漏洞利用、应用层攻击、SQL注入、端口扫描、DoS攻击等各类网络层威胁。设备的IPS策略库由SophosLabs全球威胁情报中枢实时更新,对全网新披露的漏洞和刚冒头的攻击手法做出快速响应,保证防护始终跟得上威胁变化的节奏。运维人员还可以结合自家企业的网络规模与风险现状,灵活开启、关闭或调整IPS防护档位,在安全防护强度与设备转发性能之间找到合适的平衡点,从容适配不同行业、不同体量企业的常态化防护需求。如果企业有SophosXGS防火墙部署、IPS策略调试、全网安全架构优化等需求,欢迎联系杭州沃迪云,官方授权团队可提供上门安装、策略定制、性能调优以及常态化售后技术服务。通讯Sophos常见问题沃迪云方案设计充分考虑客户未来业务增长,预留安全设备扩容扩展空间。
教育行业专属:给校园网络加上内容"安全阀"面向大中小学与各类教育机构,Sophos设计了一套兼顾开放教学氛围与严格安全管控的校园网络解决方案。其下一代防火墙具备强大的Web内容过滤能力,可智能识别并拦截各类不适宜青少年接触的不良站点,为师生营造一个健康、合规的线上学习环境。在此基础上,学校还能借助颗粒度更细的应用识别与管控策略,在排定的上课时段内自动屏蔽游戏、短视频、社交娱乐类应用的访问,让学生把注意力集中在课堂教学上,同时也把宝贵的带宽资源优先分配给真正需要联网的教学业务。针对频繁有家长、外来讲师、合作单位人员进出的特点,Sophos还支持快速搭建隔离式访客Wi-Fi:访客通过自助认证流程即可便捷接入网络,但其流量被严格限制在独有网段内,与校内教学网、行政网做逻辑隔离,杜绝外部接入设备成为攻击跳板。整套方案既满足《网络安全法》以及教育行业主管部门对校园网络管理的各项硬性要求,也帮助学校在推进智慧校园、教育数字化的过程中,真正把内容安全管控与未成年人网络保护的主体责任落到实处。
SophosDNS安全:在域名解析阶段就把威胁拦下SophosDNS安全服务依托云端持续更新的全球威胁情报库,在终端发起域名解析请求的瞬间就完成一次安全筛查,主动阻断对钓鱼站点、恶意软件分发域名以及僵尸网络指挥控制节点的访问尝试。由于防护动作发生在DNS查询这一环节,而不是等恶意代码已经落到终端之后再做检测,因此无论威胁是已经收录在案的老面孔,还是刚刚冒头的新型攻击,都能在时间被挡在门外。这种云端过滤模式还有一个明显优势——不需要在每台员工电脑或移动设备上额外安装代理客户端,从源头上减少了终端侧的维护负担。企业管理员只需登录SophosCentral控制台,即可按类别灵活配置网站访问过滤策略,对那些与工作无关或存在高风险的站点类别做统一拦截。这样做一方面能减少员工在上班时间访问无关站点的行为、提升整体工作产出,另一方面也降低了因员工误访问违规内容而给企业带来的法律与声誉风险。这种云原生的轻量防护方式,尤其适合用来补位那些自身防护能力薄弱的IoT终端,以及数量庞杂、难以统一管控的员工自带设备(BYOD)场景,为整个网络补上一道关键的前置防线。部署 Sophos,相当于一步到位建成协同、智能、高效的现代化安全体系。
Sophos云原生安全:把防护嵌进容器全生命周期面向云原生容器业务,Sophos云原生安全体系覆盖了从应用编译构建、业务部署到线上运行的整条生命周期。在开发阶段,体系会自动扫描容器镜像,揪出其中已知漏洞、恶意程序以及不合规配置——诸如多余的ROOT权限、硬编码密钥这类常见隐患都逃不过检测,从源头上不让高风险镜像溜进生产环境。进入运行阶段后,平台借助动态行为监测与容器微隔离技术,实时识别异常进程拉起、容器之间的横向渗透以及可疑接口调用等风险动作,并自动触发相应的安全处置。同时,方案对K8s控制节点与业务工作节点都提供保护,抵御配置缺陷与集群层面的高危攻击。这套体系秉持"策略即代码"的设计思路,把安全规则深度嵌入CI/CD交付流水线,自然适配各类DevOps工具链,真正把安全左移落到实处。如此一来,常态化的自动合规校验与持续防护得以在业务快速迭代的过程中不间断运行,让企业的云原生应用在高频发版的同时,始终保持安全、稳定的运行状态。Sophos 交换机与防火墙深度联动,按用户身份做动态化访问权限管控。上海Sophos商家
沃迪云可实施 Sophos 无线控制器项目,搭建有线无线融合的一体化安全网络。四川Sophos技术指导
杭州沃迪云信息技术有限公司为医疗行业客户提供Sophos网络安全项目实施服务,适配医院内网、医护办公终端、移动护理设备等多类资产的防护需求。医疗机构业务连续性要求高,同时受数据合规相关规范约束,患者信息、诊疗数据需要做好访问管控与流转审计。Sophos整套安全体系可以实现边界防护、终端检测、数据传输审计的联动,日志留存能力满足审计追溯需求。沃迪云工程师进场前和信息科确认业务时段,制定稳妥的割接方案,优先保障HIS、LIS等核心业务系统不受影响。部署完成后开展多轮验证,调优告警策略,减少无效告警占用运维精力,后续依托全国响应网络随时提供技术支持,助力医院兼顾业务稳定和数据安全合规。四川Sophos技术指导
杭州沃迪云信息技术有限公司汇集了大量的优秀人才,集企业奇思,创经济奇迹,一群有梦想有朝气的团队不断在前进的道路上开创新天地,绘画新蓝图,在浙江省等地区的通信产品中始终保持良好的信誉,信奉着“争取每一个客户不容易,失去每一个用户很简单”的理念,市场是企业的方向,质量是企业的生命,在公司有效方针的领导下,全体上下,团结一致,共同进退,**协力把各方面工作做得更好,努力开创工作的新局面,公司的新高度,未来杭州沃迪云信息技术供应和您一起奔向更美好的未来,即使现在有一点小小的成绩,也不足以骄傲,过去的种种都已成为昨日我们只有总结经验,才能继续上路,让我们一起点燃新的希望,放飞新的梦想!