商机详情 -
进口Sophos
杭州沃迪云×Sophos:硬件与虚拟化全形态覆盖杭州沃迪云科技与Sophos达成深度战略合作,面向各行业客户提供从桌面机型到数据中心机架式的全系列防火墙硬件。所有设备均经过专门调校,专门面向攻防对抗与威胁检测场景优化,在保持高强度安全防护的同时做到高效吞吐。以入门级机架机型XGS2100系列为例,其基础防火墙转发能力超过20Gbps,威胁检测处理能力达12Gbps,足以胜任高性能数据中心对安全与带宽的双重严苛要求。除了硬件盒子,Sophos安全系统软件同样支持虚拟化与云端灵活部署,可顺畅跑在VMware、Hyper-V、KVM等主流虚拟化平台以及各大公有云之上。凭借成熟的落地经验,沃迪云帮助企业在物理设备、虚拟平台与公有云等不同环境中,把同一套安全策略做标准化、一致化部署。这种"软硬一体交付+本地化定制服务"的组合,让企业可以根据自身IT架构现状自由选择部署形态,从容适配混合云与多云异构环境,最终实现全域统一的安全治理,为数字化业务的稳定运行保驾护航。Sophos 统一云端管理平台,沃迪云协助客户运维人员掌握,实现全网设备集中管控。进口Sophos
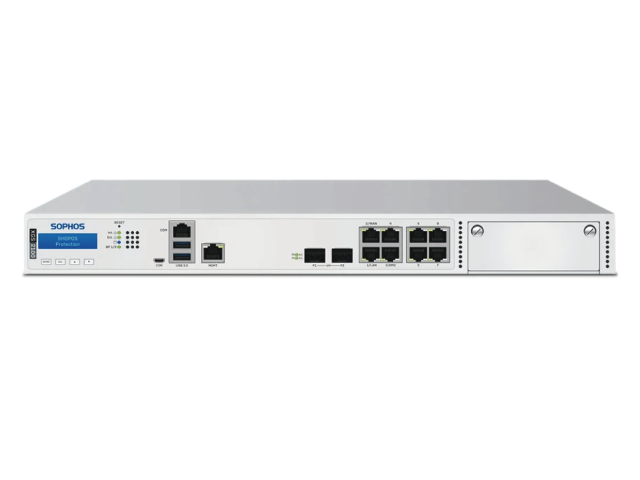
SophosSSLVPN:混合办公下的安全远程接入通道面对人员分散、分支众多、员工频繁居家或外勤的分布式企业,SophosSSLVPN为远程访问内网提供了一条安全、稳定又顺手的接入通道。其客户端兼容多种终端与操作系统,员工完成一次轻量级身份认证后,即可安全登录企业内网,按权限访问自己被授权使用的各类业务系统。方案并非停留在传统VPN的"接入即开放整网"模式,而是与零信任ZTNA架构深度融合:系统会结合用户身份、终端健康状态、当前所处网络环境以及设备风险等级,动态地调整这次会话可访问的资源范围,严格恪守最小授权原则,从源头压缩过度授权带来的安全隐患。无论员工是在客户现场、出差途中还是居家办公,所获得的访问体验与安全校验强度都和坐在公司工位上时保持一致;所有远程流量都在加密隧道中传输,核心数据不会暴露在公网链路中,更不用担心被中途截获或劫持。这套方案精细契合了混合办公成为常态的大趋势,让企业在员工灵活移动、办公效率不打折的同时,整体安全底线依然守得稳稳当当。通讯Sophos产品企业多云接入场景,沃迪云结合 Sophos 安全能力,打通本地与云端安全防护。
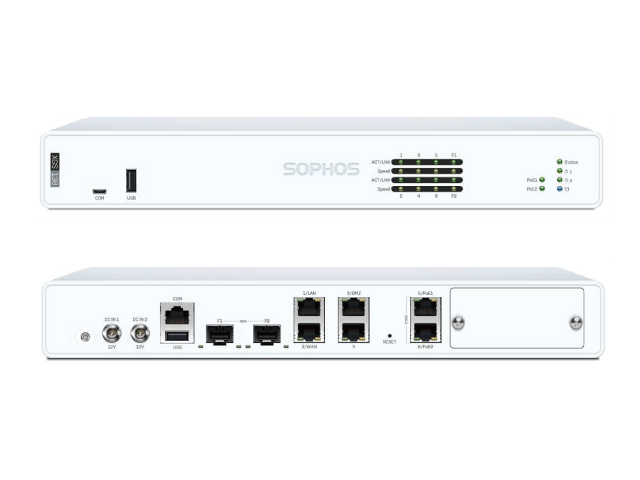
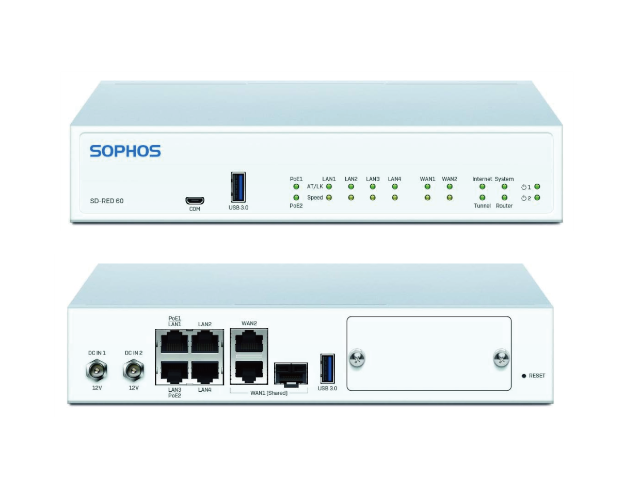
分布式组网:远程站点零接触上线,广域网智能选路Sophos在分支互联场景下提供了一套组合拳:把RED系列远程扩展设备与总部防火墙搭配使用,就能为分公司、连锁门店等远端站点交付一种"零接触部署"的安全网络延伸方案。远端网点只要接上电、连好线,设备就会自动与总部建立加密隧道,把分支网络无缝并入企业主干网中;这意味着所有分支机构的流量在出口处统一经过总部防火墙的检测策略,所受到的安全防护等级与总部办公室完全一致,而不需要在每个小门店单独堆一台安全设备。在总部一侧,Sophos防火墙本身就集成了成熟的SD-WAN能力,可以做智能路径推荐与多链路负载分担——系统会结合业务应用的优先级以及每条广域网线路的实时质量情况,自动为不同流量挑选合适的出口,既保障了语音、视频会议这类关键业务的流畅体验,又把一般性流量灵活分摊到成本更低的互联网线路上,避免了昂贵专线被低价值流量白白占用。凭借"RED远程接入+SD-WAN智能选路"的组合,企业得以搭起一张高效、灵活且全程受控的现代化广域网,为多点分布的业务扩张打下稳固的网络地基。
SophosWeb服务器防护:把对外应用的应用层关口守牢Sophos防火墙内置的Web服务器保护模块,是专门为企业面向互联网发布的官方网站、业务系统以及各类Web应用量身打造的一层应用级防护。它集中对抗OWASPTop10中所列的主流高危攻击手法,包括SQL注入、跨站脚本(XSS)、命令注入、文件包含、路径遍历等常见渗透路径。在防护机制上,模块并非只靠静态规则硬挡,而是把预置合规规则与动态智能学习结合起来:系统上线初期会自动观察并归纳企业真实业务流量的访问逻辑、接口调用规律与用户行为特征,逐步生成一套与自家业务相匹配的个性化防护基线。在此基础上,管理员还可以结合业务特点灵活调整防护阈值与策略颗粒度,把真正的恶意请求和正常用户访问精细区分开,明显减少误拦、误封带来的业务误伤,保障网站持续可用。通过对全网HTTP/HTTPS流量做深度还原、实时检测与秒级阻断,该模块有效规避了因Web应用存在漏洞而可能引发的数据外泄、页面被篡改、被偷偷挂入黑链以及业务中断等风险,为企业对外提供的各类Web业务竖起一道运行稳定、响应智能、颗粒细致的应用层安全屏障。教育单位等保建设项目,沃迪云结合校园业务特点,定制经济可行的安全整改方案。
Sophos地理围栏:按地图把外网访问管起来Sophos防火墙内置基于地理位置的精细化访问管控策略,管理人员在简洁直观的可视化面板上,即可快速定制防护规则,针对性放行或拦截特定国家、地区乃至城市维度IP的内外网互通流量。这项功能非常贴合深耕国内市场、主要面向大陆用户提供服务的企业业务场景,能够自动屏蔽掉那些毫无用处的境外访问请求。与此同时,设备还能精细拦截恶意IP扎堆的高危地区发起的端口扫描、批量自动化攻击等恶意流量,从网络入口处就把外网入侵风险压下去。管理员还可以把地理围栏规则与账号身份、访问时段、业务应用等多重条件叠加联动,帮企业更严格地落实最小权限的安全管理原则。整套策略部署起来不复杂,也不会打扰日常办公和业务正常运转,既能有效收窄网络外部的攻击接触面,又能让边界防护的智能化水平与运维管控效率都更上一层楼。Sophos 技术团队为企业提供专业的安全体系规划与突发事件应急处置支持。通讯Sophos产品
Sophos 用一个云端控制台统管所有安全设备,大幅降低运维复杂度。进口Sophos
医疗行业专属:守护患者数据与业务连续性面向医疗领域,Sophos将保护的重心放在那些受HIPAA、GDPR等强监管法规约束的电子病历(EHR)与患者隐私信息上。其下一代防火墙内置了数据防泄漏(DLP)能力,能够对网内流量做实时分析,通过智能识别模型精细捕捉并自动阻断各类违规外传患者数据的行为——无论是通过邮件附件、网盘同步还是即时通讯工具外发。在终端一侧,Sophos借助EDR/XDR技术把防护范围延伸到医生办公电脑、病房移动查房推车以及各类医疗IoT设备上,抵御勒索软件与恶意程序,避免关键诊疗设备因被攻击而宕机、造成患者数据外泄。针对护理场景高度依赖无线网络的特点,Sophos无线方案为护士手持PDA、移动查房车等终端构建了高可靠、加密且逻辑隔离的接入环境,确保诊疗业务不中断。上述各模块并非彼此孤立,而是在统一平台下协同联动、集中管理,既帮助医院稳稳跨过医疗行业较高的合规门槛,也真正搭建起一个兼顾安全、稳定与隐私的智慧医疗运行环境。进口Sophos
杭州沃迪云信息技术有限公司是一家有着雄厚实力背景、信誉可靠、励精图治、展望未来、有梦想有目标,有组织有体系的公司,坚持于带领员工在未来的道路上大放光明,携手共画蓝图,在浙江省等地区的通信产品行业中积累了大批忠诚的客户粉丝源,也收获了良好的用户口碑,为公司的发展奠定的良好的行业基础,也希望未来公司能成为*****,努力为行业领域的发展奉献出自己的一份力量,我们相信精益求精的工作态度和不断的完善创新理念以及自强不息,斗志昂扬的的企业精神将**杭州沃迪云信息技术供应和您一起携手步入辉煌,共创佳绩,一直以来,公司贯彻执行科学管理、创新发展、诚实守信的方针,员工精诚努力,协同奋取,以品质、服务来赢得市场,我们一直在路上!