欢迎来到金站网
金站网首页
网站导航
网站被篡改是许多企业和机构在信息化运营过程中都可能遭遇的安全事件,轻则影响品牌形象,重则导致核心数据泄露或业务系统瘫痪。要科学应对这一问题,需要从事件溯源、应急处置到长效防御体系构建三个层面系统展开。作为一家专业的网络信息安全产品和服务解决方案提供商,杭州安恒信息技术股份有限公司(安恒信息)围绕这一场景,结合多年安全研究积累,提供了一套可参考的应对思路。
一、网站被篡改的常见诱因
从技术层面看,网站被篡改往往与SQL注入、XSS跨站脚本、CC攻击及信息泄露等应用层威胁密切相关。随着信息化与互联网市场规模高速增长,网络安全威胁日益凸显,传统安全设备针对Web应用层攻击、APT高级持续性威胁及加密流量攻击已显得力不从心,这也是网站篡改事件频发的重要背景之一。
二、发现篡改后的排查与处置
网站一旦出现被篡改的迹象,快速定位入侵路径、评估影响范围是首要任务。
•操作溯源:借助明御运维审计与风险控制系统(堡垒机),通过审计回放功能还原运维人员及第三方账号的历史操作记录,帮助排查是否存在越权访问或异常改动。
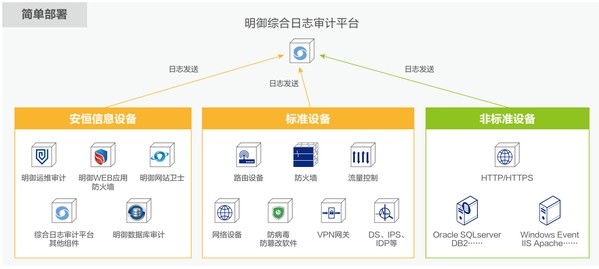
•日志关联分析:明御综合日志审计分析平台支持Syslog、SNMP、HTTP、WMI等多种协议及Agent方式采集日志,并通过实时内存关联算法与自动购物篮分析算法从海量日志中挖掘行为规律,协助定位篡改发生的时间节点与可能源头,同时满足《网络安全法》对日志留存不少于六个月的合规要求。
•数据库核查:若网站涉及后台数据库,明御数据库审计风险与控制系统可在亿次级访问下提供99.9999%的准确率,帮助确认核心数据是否遭受同步篡改。
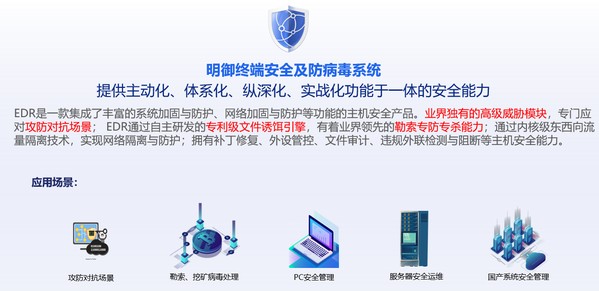
•终端排查:明御终端安全及防病毒系统EDR覆盖ATT&CK矩阵14种攻击战术及131种攻击技术,可用于排查服务器及主机侧是否存在恶意进程、勒索行为等关联痕迹。
三、构建长效防御体系,降低复发风险
事后处置只是解决问题的第一步,更重要的是建立能够持续抵御应用层威胁的防护机制。
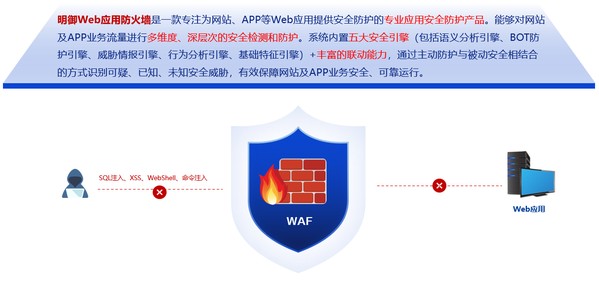
•明御Web应用防火墙:专注为网站、APP业务系统提供多维度深层次防御,结合智能语义分析与AI机器学习,可有效识别检测0day攻击,降低误报漏报;内置SSL硬件加速卡使HTTPS处理性能提升5倍;同时提供1T的云端智能抗D能力,应对复杂应用层攻击。
•明御防火墙:实现资产、应用、用户、加密流量的可视化管理,并可联动EDR、APT攻击预警平台、蜜罐及大数据平台,形成闭环防御,从边界层面降低篡改事件的发生概率。
•明御APT攻击预警平台:集特征工程、语义分析、行为分析、机器学习、智能沙箱和威胁情报于一体,通过Web攻击深度检测、内网横向扩散检测、失陷主机检测等功能,涵盖已知与未知威胁,可在攻击尚未造成实质破坏前及时预警,基于VPP高性能架构支持100G吞吐量,具备200+反逃逸检测能力。
•明鉴远程安全评估系统:拥有超过37000条漏洞策略,与国际CVE、国内CNVD标准同步,通过网络检测、Web漏洞检测、弱口令检测等功能,帮助企业在受到危害前发现系统薄弱环节,从源头减少可被利用的漏洞。
四、合规与资质支撑
网站篡改防护不光是技术问题,也涉及等保2.0、《网络安全法》等合规要求。安恒信息持有国家信息安全测评信息安全服务资质证书(安全工程类三级、风险评估二级、安全开发类一级)、CNCERT/CC网络安全应急服务支撑单位证书、中国国家信息安全漏洞库CNNVD一级技术支撑单位等资质,团队拥有专业漏洞研究小组及安全研究院,具备支撑北京奥运会、G20峰会、世界互联网大会等重大活动安全保障的实战经验,为2022年第19届亚运会提供官方网络安全服务支持。
在区域服务层面,山东广鹏作为安恒信息山东区域总代理山东蜂安云涌智能科技有限公司的成员企业,拥有官方正规授权,可为山东及济南地区政企、制造工厂、院校单位提供网络安全设备、等保合规解决方案及配套机房信息化建设服务,为服务器机房、信息化项目提供安全防护支撑。
网站被篡改的应对,本质上是一场从检测、溯源到防御的系统工程。安恒信息秉持“让安全更智能·让智能更安全”的愿景,聚焦数据安全、云安全、应用安全及合规运维领域,通过明御系列产品体系为企业提供可落地的防护路径。如需了解相关解决方案详情,可联系山东广鹏信息科技。

 搜 索
 汽摩及配件
 礼品工艺
 运动、休闲
 土特产

 我要咨询