欢迎来到金站网
金站网首页
网站导航
近年来,国家相继出台《网络安全法》《数据安全法》《个人信息保护法》等一系列安全法律法规,构建起网络安全、数据安全、个人信息保护三大义务体系。但过往,这些法律的落实主要由行业主管部门在各自条线内关注和督促,公安机关并不直接介入日常合规检查;而各行业主管部门的监管重点和检查频次不尽相同,日常检查多以重点抽查为主,不少中小企业和新兴业态也尚未纳入明确的行业主管条线。
今年10月1日,这一格局发生重大改变——《公安机关网络空间安全监督检查办法》正式施行。公安机关作为执法主体入场,依法对企业网络空间安全义务的履行情况开展系统性监督检查,2018年沿用至今的《公安机关互联网安全监督检查规定》同步废止。
对企业而言,这意味着安全合规从"行业条线督促"走向"公安执法检查"。过去不合规,面对的是主管部门的整改通知;今后不合规,面对的将是公安机关的提示函、约谈、通报乃至法律追责——这是一场从认知到落地的重大考验。
一、依据和范围---等保
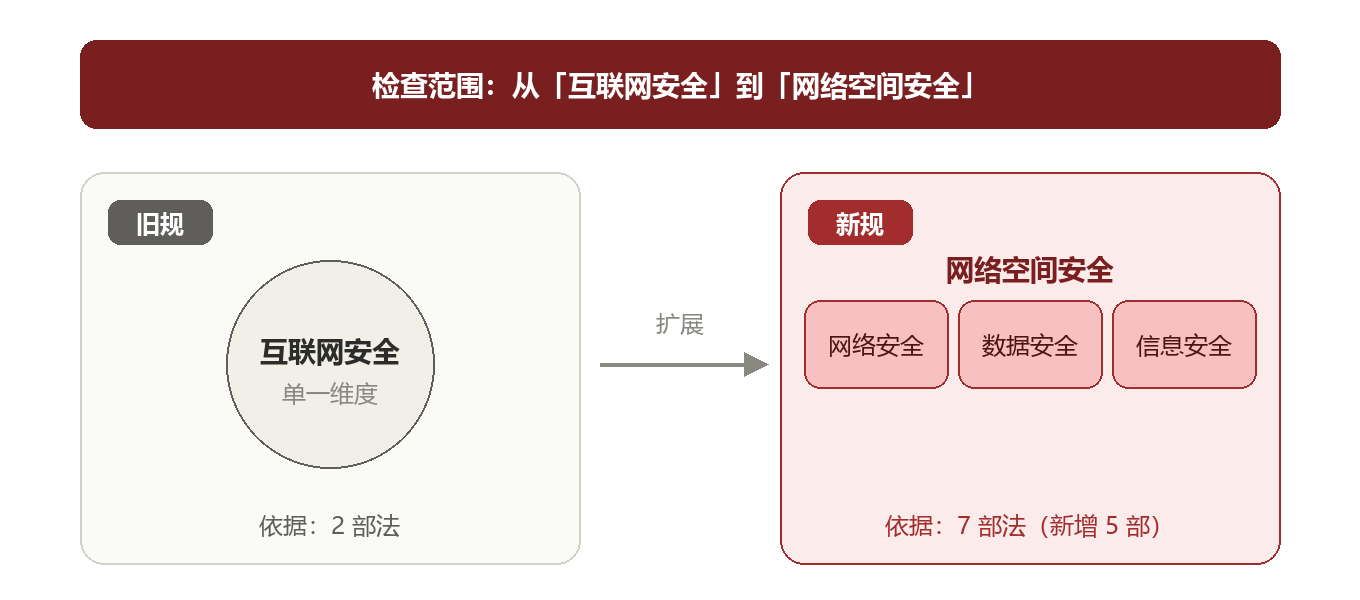
解读① 范围:从"互联网"扩到"网络空间"。旧规管"互联网安全",新规扩为"网络空间安全",拆成三个维度:网络安全、数据安全、信息安全。关键在两点:"网络安全"里的"网络",不再等于"互联网"——局域网、专网、工控网、物联网均在其内;"数据安全"这一维,不以联网为前提——哪怕完全不联网、只处理和存储数据,也在检查范围内。
解读② 依据:从 2 部扩到 7 部。旧规依据两部——《人民警察法》(赋予公安监督检查职权)、《网络安全法》。新规新增 5 部:《数据安全法》《个人信息保护法》《关键信息基础设施安全保护条例》《网络数据安全管理条例》《互联网信息服务管理办法》。其中 4 部系旧规(2018 年)发布之后出台;另 1 部《互联网信息服务管理办法》为互联网安全的原有he心法规,本次予以明示。
解读③ 依据未列部门规章,但执行层面可涵盖。新规di 1条的立法依据only列明法律和行政法规,未提及部门规章;但在执行层面,公安检查的依据可涵盖公安部签署的部门规章——第十六条追责条款援引《计算机信息网络国际联网安全保护管理办法》,即为印证。
小结 判断标准变了:只要处理数据、收集个人信息,即进入检查视野——哪怕完全不联网、自认为"不是互联网企业"。
二、检查对象---等保
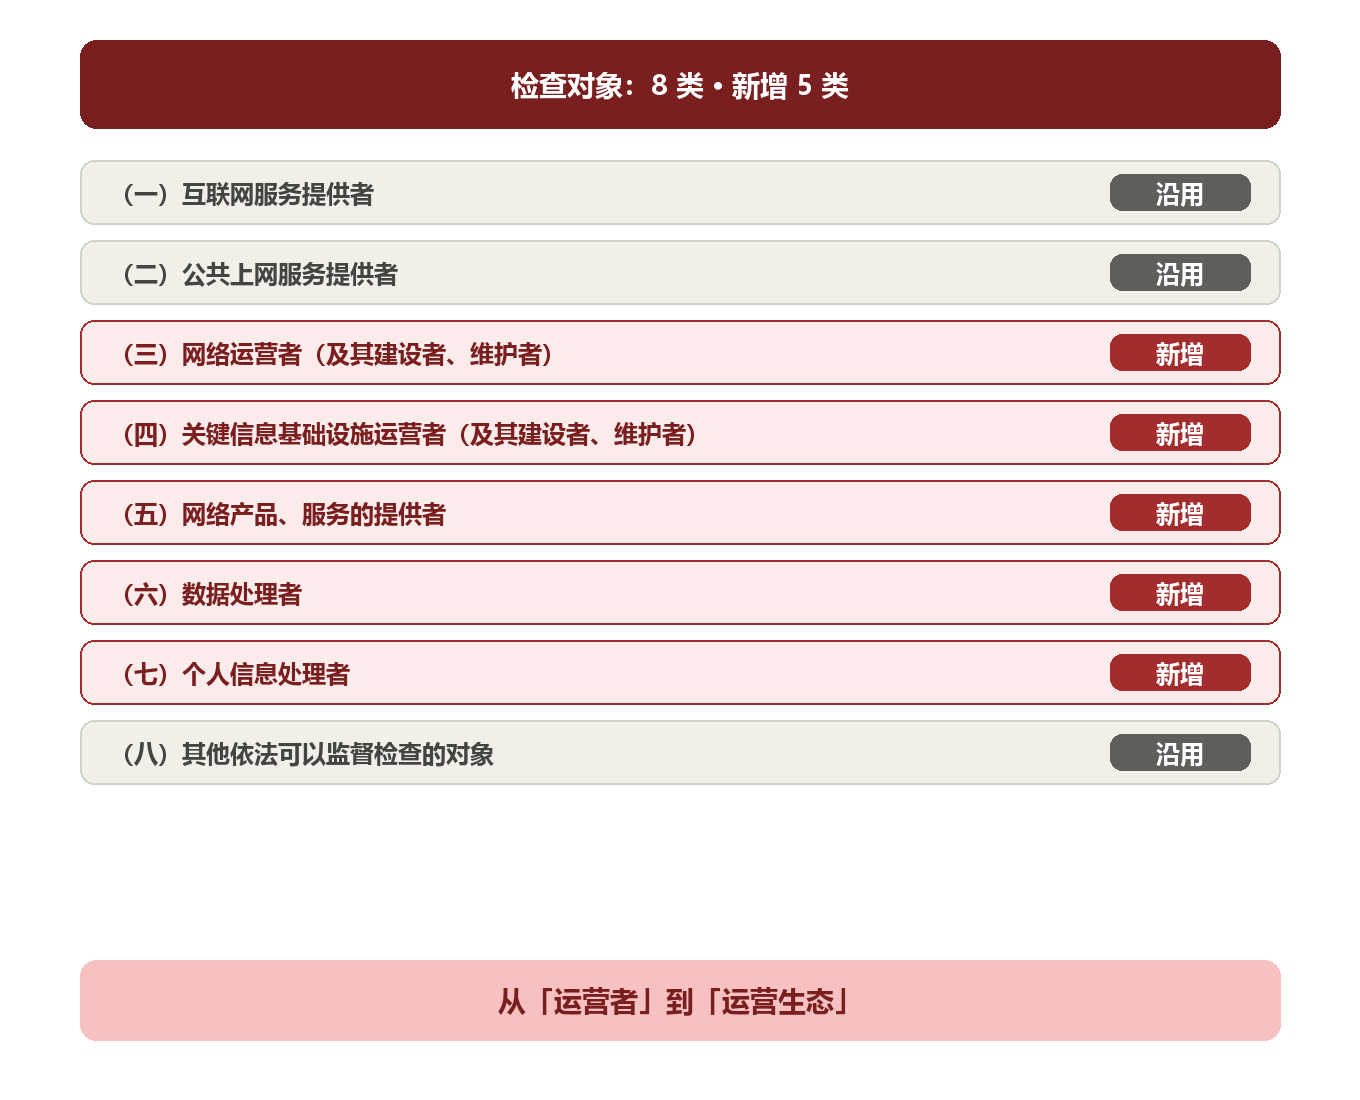
解读① 五类新增对象。新规把检查对象从旧规的 4 类扩至 8 类,其中 5 类为本次新增:网络运营者(及其建设者、维护者)、关键信息基础设施运营者(及其建设者、维护者)、网络产品、服务的提供者、数据处理者、个人信息处理者。
解读② 监管延伸至产业链。检查范围不止包括系统集成商、运维外包商、云服务商等第三方一并纳入——不只检查运营方,连"位于运营者背后"的第三方也一并检查。
三、检查内容---等保
1、日常检查内容-
解读① 调整 2 项。(二)由"网络安全管理制度"扩为"网络安全、数据安全、信息安全"三套制度;(四)网络安全等级保护由一句话细化为"定级备案→等级测评→建设整改→自查"四个环节。
解读② 新增——(五)关键信息基础设施保护义务。旧规无"关基"概念,新规du立成项。关键信息基础设施运营者除落实等级保护外,还须叠加专门的保护义务(识别认定、检测评估、事件处置等),检查要求更高。
解读③ 新增——(七)漏洞隐患整改。《网络安全法》要求网络运营者及时处置系统漏洞、病毒、网络攻击等安全风险。新规将这一要求单列为检查项——被检查方须主动建立漏洞发现、修复、验证的闭环,并留痕证明"已消除风险隐患"。
解读④ 新增——(九)算法安全主体责任。算法推荐、深度合成、生成式AI的平台,须建立算法安全管理制度、算法备案、算法自评估等技术措施——这是本次全新纳入的du立维度。
解读⑤ 新增——(十)数据安全、个人信息保护义务。被检查方须建立数据分类分级、个人信息全生命周期保护(min必要、单独同意、影响评估、合规审计)的完整体系。
小结 检查内容从"网络安全"扩展到"网络安全+数据安全+信息安全"三个维度——过去做好网络安全即可过关,如今数据安全、个人信息保护、算法安全一个都不能少。
2、专项检查(重大安保任务期间)
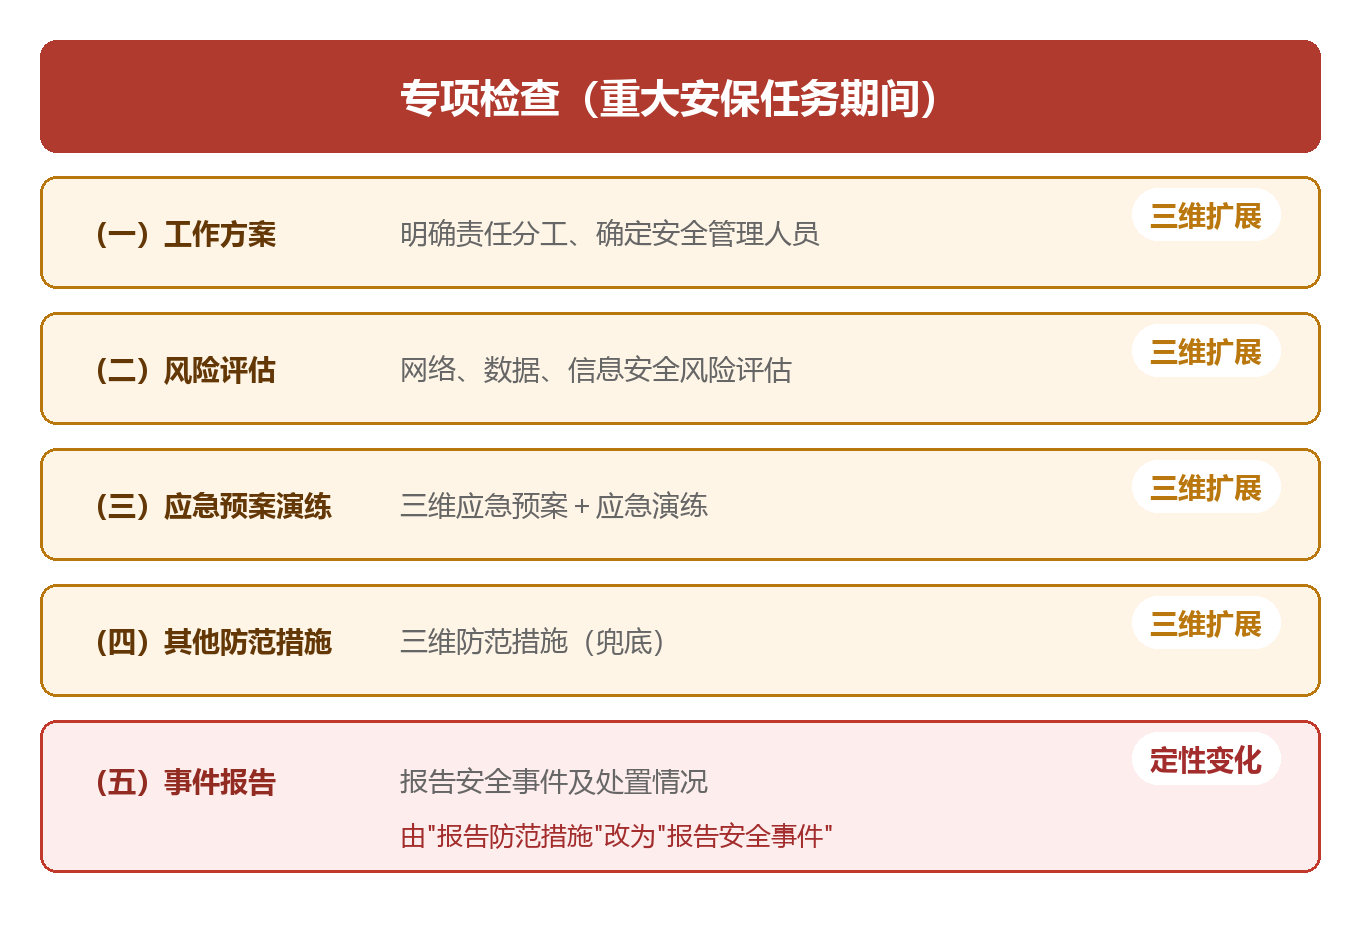
解读① 前四项:从"网络安全"单维扩为"三维"。工作方案、风险评估、应急预案演练、其他防范措施这四项,都由旧规的"网络安全"扩展为"网络+数据+信息"三维——重大安保任务期间,企业要落实的是三维安全,不再只是管住网络安全一件事。
解读② 第五项:从"报防范措施"改为"报安全事件"。旧规要求报告"防范措施落实情况"(事前、过程导向);新规改为报告"安全事件及处置情况"(事后、结果导向)——把数据安全、个人信息保护的强制事件报告义务接入了专项检查。重大安保期间一旦出事,瞒报、迟报本身就是不合规。
小结 专项检查的骨架沿用旧规,实质变化就两点——"网络安全"系统替换为"三维"(前四项扩展),第(五)项从"事前报备"转向"事后强制报告"。
四、检查方式---等保
1、非现场检查
解读① 整体逻辑:不影响业务的常态开展,可能影响业务的提前告知。非现场检查整体以"不影响被检查对象正常业务运行"为前提:凡不影响业务的(信息巡查、漏洞扫描),无感、常态化开展;凡可能影响业务的(信息审核能力测试、漏洞探测、渗透测试),均须提qian3 个工作日告知。
解读② 信息审核能力测试:这是一种新的监管检查方式,因需向平台注入测试样本,故单独要求提前告知,避免测试信息被误作真实违规信息处理。
解读③ 远程检测及关基的特例。远程检测(漏洞探测、渗透测试)原则上不对关键信息基础设施实施。但基于基础电信网络的特殊性和重要性,公安确需对其检测的,可依《关键信息基础设施安全保护条例》第三十一条开展——须经国家网信部门、国务院公安部门批准或授权,并事先向国务院电信主管部门报告。
解读④ "线上→线下"的衔接与升级。监管要求“对线上巡查、远程检测发现的风险隐患,应当进行核查;必要时,通过现场检查等方式进行线下核查。”由此把"线上巡查—远程检测—现场检查"串成闭环。
小结 非现场检查分为线上巡查、远程检测两类,以不影响业务为前提、可能影响业务的提前告知;发现隐患须核查,必要时转入现场检查。
2、现场检查
解读① 行业主管为主、公安兜底。企业日常性的现场检查仍以行业主管部门为主,作为重点对象(等保三级以上网络、关基运营者),每年至少面临一次现场检查。;除"案事件调查""重大安保专项"外,不会被公安、网信、行业主管在同一年度内多头重复上门(检查结果复用)。
解读② 程序的突然性。现场检查不要求提前告知,可能"不打招呼"直接上门,但到场必须出示警察证+监督检查通知书。企业不能以"未提前通知"为由拒绝检查。
解读③ 从"看"到"测"的升级。五项措施中,真正的新增是第(五)项"漏洞探测、渗透测试"——现场检查从"翻台账、看设备"升级为"当场技术检测"。企业平时不做足漏洞整改,现场就会被直接测出问题,但应以"不影响正常运行"为边界。
五、谁检查---等保
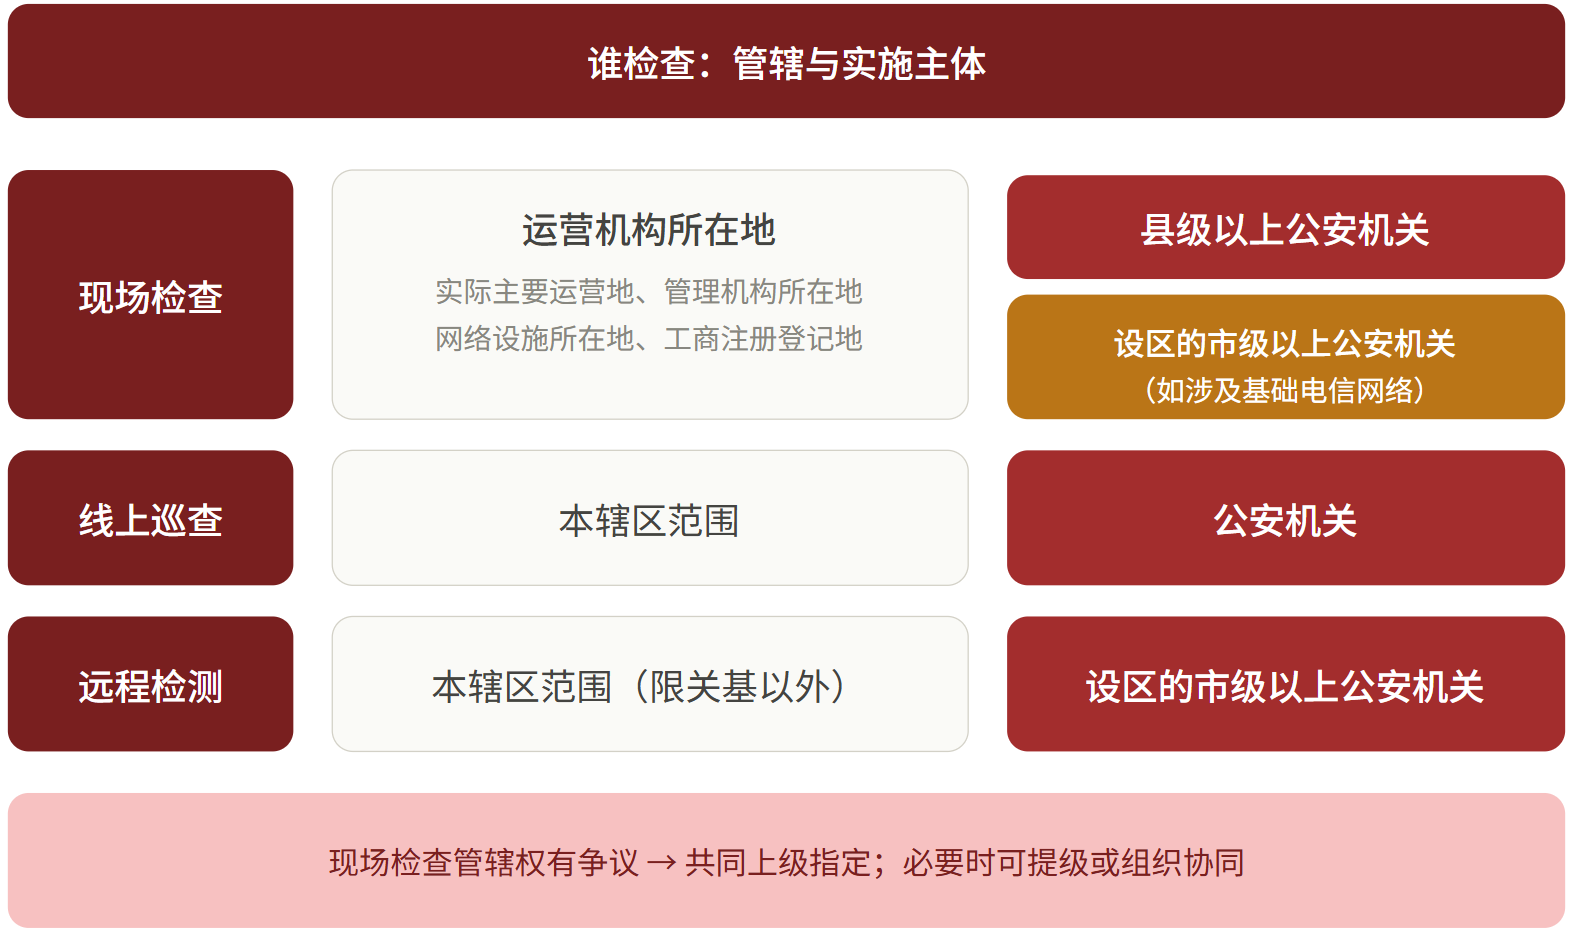
解读① "运营机构所在地"的认定。条文列了四选一的判定条件:实际主要运营地、管理机构所在地、网络设施所在地、工商注册登记地。但并未说明如何判定,推测一般以实际主要运营地优先。如果涉及多地经营的企业,可能涉及多地的公安机关都具备管辖权。实际由谁来查,就需要按照管辖权存在争议的情况处理。
解读② "本辖区"即本地公安机关。线上巡查、远程检测,均由"本辖区"公安机关负责——即被检查对象、网络设施或信息系统所在地的本地公安。其中,线上巡查锁定被检查对象所在地,远程检测锁定网络设施、信息系统所在地。
解读③ 基础电信网络:wei一提高级别的一类。对基础电信网络开展日常性现场检查,须由设区的市级以上公安机关组织实施,级别高于一般现场检查(县级以上)。
小结 管辖权存在争议的,由共同的上级公安机关指定;必要时上级可提级或组织协同检查。
六、检查过程的管理要求---等保
解读① 第三方:受托方无du立执法权,可要求保密承诺。公安机关可委托第三方机构、专门人员提供技术支持(包括非现场检查和现场检查)。关键有两点:一是受托方须在人民警察指挥下开展、无du立执法权——受托方单独上门、越权检测时,企业可以质疑;二是被检查方有权要求受托方签订保密承诺书,保护商业秘密、个人信息。
解读② 异议权:被检查方di一重要的一项权利。检查记录是后续处置、追责的直接依据。一旦记录内容与事实不符(比如把"疑似隐患"写成"已确认隐患"),应当场说明并要求记入记录。
解读③ 拒签 ≠ 记录无效。拒绝签名,警察在记录中注明即可,记录照样成立。应当"能签就签,有异议在签名旁注明"。
解读④ 远程检测的异议:靠"核查"确认。远程检测记录没有被检查方签名、无法当场异议;但其发现的风险隐患,公安机关应当进行核查(第四条)——核查是公安对疑似隐患的核实确认,客观上给了被检查方说明情况、澄清事实的机会。
小结 检查全程靠"记录"留痕,被检查方优先该把握的是异议权——当场说明、签名注明,而非拒签。
七、检查结果处理---等保
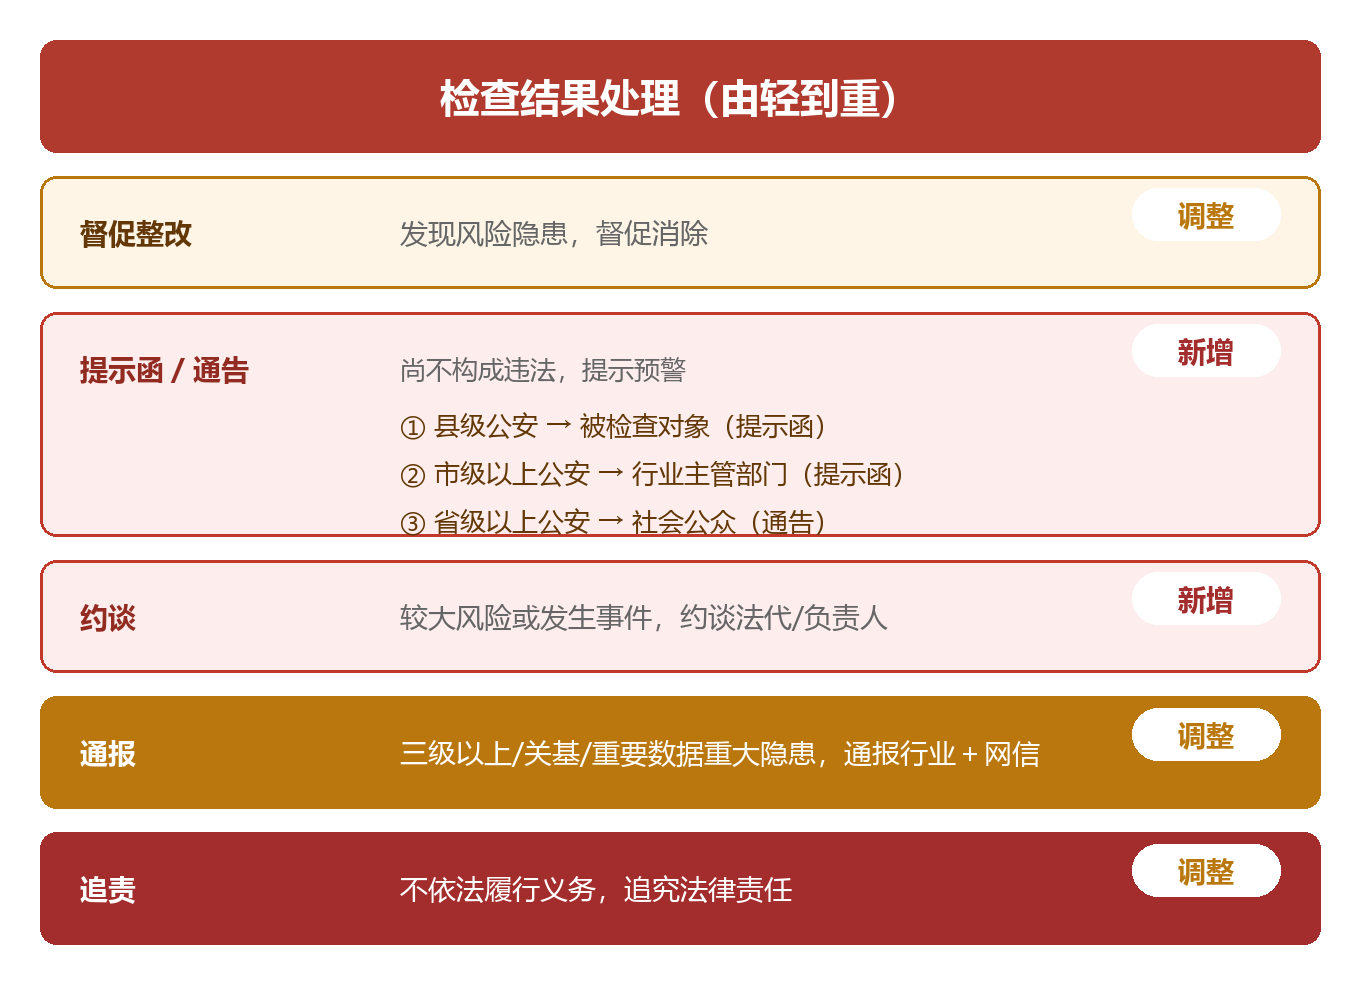
解读① 处置逻辑:从"要么整改、要么罚"到"梯度柔性治理"。旧规基本是"限期整改复查"和"处罚"两档;新规建立了"督促整改→提示函/通告→约谈→通报→追责"的五级梯度,隐患、违法、重大风险分层处置——治理姿态从"刚"转"柔"。
解读② 提示函/通告:违法前的预警,分三级递进。尚不构成违法时,公安按"县级→被检查对象、市级→行业主管部门、省级→社会公众"三级发放提示函/通告。它是违法前的预警信号,收到就应及时整改,避免升级为追责。
解读③ 约谈:风险di 1次压到"个人"。新增约谈,直接找法定代表人/主要负责人/相关人员。其中数据安全约谈县级即可发起(门槛低),网络/信息安全约谈须省级以上——监管压力由此从企业传导到负责人个人。
解读④ 通报:重要数据shou次被纳入高风险管理对象。三级以上网络、关基、重要数据存在重大隐患时,公安通报行业主管部门+网信部门,可能引发联合监管、进一步检查。这里也是新规di 1次提到"重要数据",将其纳入高风险管理对象。
小结 处置从"单一处罚"转向"梯度柔性治理",提示函、约谈是新增抓手,尤其约谈把责任压到个人;企业应把"提示函"当预警、"约谈"当红线,及时整改。
离 10 月 1 日还有时间,企业现在该做什么
di 1,先判断"我在不在范围里"。只要处理数据、收集个人信息,就已经在检查范围里了。
第二,对照新规(及依据的法律法规)做一次quan面自查。重点补这几块新增必查项:数据安全(分类分级、风险评估等)、个人信息保护(min必要、单独同意、影响评估等)、算法安全(有推荐算法、生成式 AI 的)、漏洞整改(主动建立"发现—修复—验证"闭环)。
第三,等保三级以上、关基运营者,做好常态备查。你们每年至少被现场检查一次,且可不提前通知、当场做渗透测试——平时就把漏洞整改到位,别等上门再补。
第四,不是重点对象,也别放松。检查对象是八类(网络运营者、数据处理者、个人信息处理者等),等保三级、关基只是"每年必查"的重点;其他对象属"按需检查"——同样可能被查,一样要准备好。
数字安全 关注安言

 搜 索
 汽摩及配件
 礼品工艺
 运动、休闲
 土特产

 访问官网

 我要咨询